يقوم المحتالون بإرسال رسائل مزيفة تحمل اسمي Trezor و Ledger، تحتوي على رموز QR تقود إلى مواقع تصيد احتيالي مصممة لسرقة عبارات استعادة محافظ العملات الرقمية الخاصة بالمستخدمين.
تستهدف حملة جديدة عملاء شركتي تريزور وليدجر برسائل ورقية تُحاكي إشعارات الامتثال الرسمية. والهدف بسيط: خداع المستلمين لحملهم على مسح رموز الاستجابة السريعة (QR) التي تقودهم إلى مواقع إلكترونية احتيالية مصممة لسرقة عبارات استعادة محافظهم الإلكترونية ، وبالتالي أموالهم.
بخلاف محاولات التصيد الاحتيالي عبر البريد الإلكتروني المعتادة، تصل هذه الرسائل عبر البريد العادي، مكتملة بشعار الشركة وعبارات الامتثال العاجلة.
الوجبات السريعة الرئيسية
يتم استخدام رسائل ورقية تنتحل صفة شركتي Trezor و Ledger لخداع المستخدمين وحثهم على مسح رموز QR التي تؤدي إلى مواقع التصيد الاحتيالي.
تخلق الإشعارات الاحتيالية حالة من الاستعجال فيما يتعلق بمواعيد الامتثال، محذرةً المستخدمين من أنهم قد يفقدون وظائف المحفظة إذا لم يتخذوا إجراءً.
يؤدي مسح رموز الاستجابة السريعة إلى إعادة توجيه الضحايا إلى صفحات إعداد مزيفة تطلب عبارات استرداد مكونة من 12 أو 20 أو 24 كلمة تحت ستار عمليات التحقق من المصادقة.
إن إدخال عبارة الاسترداد على مواقع التصيد الاحتيالي هذه يمنح المهاجمين سيطرة كاملة على محفظة العملات المشفرة الخاصة بالضحية وأموالها.
لا يطلب مصنعو محافظ الأجهزة من المستخدمين مشاركة عبارات الاسترداد، والتي يجب إدخالها مباشرة على الجهاز نفسه.
البريد العادي مع تحديد موعد نهائي
أفاد العديد من مستخدمي محافظ الأجهزة بتلقيهم رسائل تبدو وكأنها صادرة عن فرق الأمن أو الامتثال في شركتي تريزور وليدجر. وتزعم هذه الرسائل أنه يتعين على المستلمين إكمال "فحص المصادقة" أو "فحص المعاملة" الإلزامي لتجنب أي انقطاع في وظائف المحفظة.
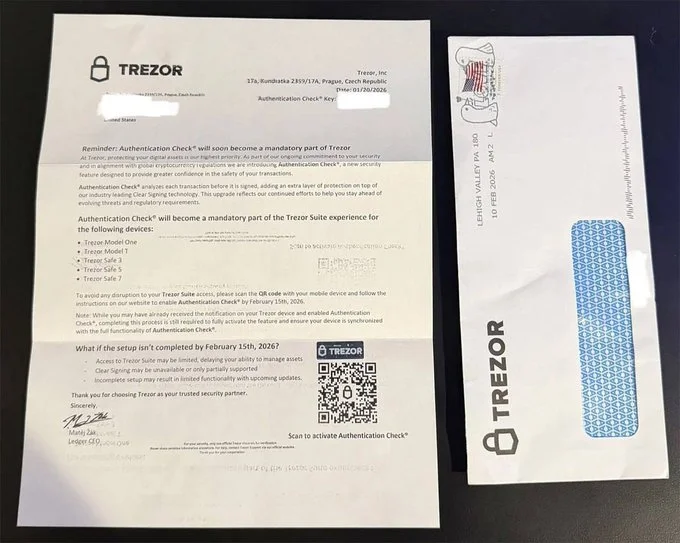
حذرت إحدى الرسائل التي راجعها خبير الأمن السيبراني ديمتري سميليانيتس مستخدمي تطبيق تريزور من أن شرط المصادقة سيصبح إلزاميًا قريبًا ويجب إكماله قبل 15 فبراير 2026. وأرشد الإشعار المستلمين إلى مسح رمز الاستجابة السريعة (QR code) وإنهاء العملية عبر الإنترنت.
تقرأ الرسالة:
"لتجنب أي انقطاع في وصولك إلى Trezor Suite، يرجى مسح رمز الاستجابة السريعة (QR) باستخدام جهازك المحمول واتباع التعليمات الموجودة على موقعنا الإلكتروني لتمكين التحقق من المصادقة بحلول 15 فبراير 2026."
وأضافت كذلك:
ملاحظة: على الرغم من أنك قد تكون قد تلقيت بالفعل الإشعار على جهاز Trezor الخاص بك وقمت بتمكين التحقق من المصادقة، إلا أنه لا يزال يتعين عليك إكمال هذه العملية لتفعيل الميزة بالكامل والتأكد من مزامنة جهازك مع الوظائف الكاملة للتحقق من المصادقة.
تم تداول رسالة مماثلة موجهة لمستخدمي Ledger على X، تحذر من "فحص المعاملات" الإلزامي مع مهلة امتثال في 15 أكتوبر 2025.
السمة المشتركة بين النسختين هي الإلحاح. يُبلغ المستلمون بأنهم معرضون لخطر فقدان الوصول إلى محافظهم الإلكترونية أو مواجهة أخطاء في توقيع المعاملات إذا لم يتصرفوا في الوقت المناسب.
تؤدي رموز QR إلى صفحات إعداد مزيفة
يؤدي مسح رموز الاستجابة السريعة (QR) إلى توجيه المستخدمين إلى مواقع ويب تُشبه إلى حد كبير صفحات إعداد أجهزة Trezor أو Ledger الرسمية. وفي الهجوم الذي استهدف أجهزة Trezor، تم توجيه الضحايا إلى نطاق يُحاكي بوابة مصادقة شرعية.
عرض موقع التصيد الاحتيالي إشعارًا ينص على ما يلي:
"أكمل إعداد التحقق من المصادقة بحلول 15 فبراير 2026 ما لم تكن قد اشتريت Trezor Safe 7 أو Trezor Safe 5 أو Trezor Safe 3 أو Trezor Safe 1 بعد 30 نوفمبر 2025. في هذه الحالة، يكون الإعداد مُعدًا مسبقًا، ولا يلزم اتخاذ أي إجراء."
أدى النقر على "ابدأ" إلى ظهور تحذيرات إضافية تشير إلى أن عدم الامتثال قد يؤدي إلى تقييد الوصول أو حظره، أو حدوث أخطاء في المعاملات، أو انقطاع التحديثات المستقبلية.
الخطوة الأخيرة من العملية هي التي تحدث فيها السرقة. يُطلب من المستخدمين إدخال عبارة الاسترداد المكونة من 12 أو 20 أو 24 كلمة، وذلك ظاهريًا للتحقق من ملكية الجهاز وتفعيل الميزة.
في الواقع، بمجرد إدخال عبارة الاسترداد، تُرسل إلى نقطة نهاية خلفية يتحكم بها المهاجم. باستخدام هذه العبارة، يستطيع المجرمون استيراد المحفظة إلى أجهزتهم الخاصة وسحب الأموال منها فورًا.
عند وقت إعداد هذا التقرير، تم إيقاف تشغيل نطاق التصيد الاحتيالي الذي يحمل شعار Ledger. أما النطاق الذي يحمل شعار Trezor فكان لا يزال متاحًا، ولكنه مصنف على أنه خبيث.
لماذا يتم استهداف مستخدمي محافظ الأجهزة؟
عبارات الاسترداد - والمعروفة أيضًا بعبارات الاستعادة - هي المفاتيح الرئيسية لمحافظ العملات الرقمية. وهي تمثيلٌ سهل القراءة للمفاتيح الخاصة التي تتحكم في الوصول إلى الأموال. أي شخص يمتلك هذه العبارة يتمتع بالسيطرة الكاملة على المحفظة.
لطالما حذر مصنعو محافظ الأجهزة الإلكترونية المستخدمين من مشاركة هذه العبارات تحت أي ظرف من الظروف.
لن تطلب شركتا Trezor و Ledger من عملائهما إرسال أو تحميل أو مسح أو كتابة عبارة الاسترداد الخاصة بهم على أي موقع إلكتروني. المرة الوحيدة التي يجب فيها إدخال عبارة الاسترداد هي مباشرةً على جهاز الاسترداد نفسه عند استعادة المحفظة.
تثير هذه الحملة الأخيرة تساؤلات حول كيفية حصول المهاجمين على عناوين منازل الضحايا. فقد تعرضت الشركتان لاختراقات بيانات في السنوات الأخيرة كشفت معلومات الاتصال بالعملاء. وبينما لا يزال من غير الواضح ما إذا كانت هذه الحملة مرتبطة مباشرة بتلك الحوادث، فإن بيانات البريد المكشوفة من شأنها أن تجعل هذا النوع من الاستهداف ممكناً.
لا تزال حملات التصيد الاحتيالي عبر البريد نادرة مقارنةً بعمليات الاحتيال عبر البريد الإلكتروني، لكنها ليست سابقةً من نوعها. ففي عام 2021، أُرسلت أجهزة Ledger مُعدّلة إلى المستخدمين عبر البريد في محاولةٍ لسرقة عبارات الاسترداد أثناء الإعداد. كما تم الإبلاغ عن موجة تصيد احتيالي أخرى عبر البريد استهدفت عملاء Ledger في وقتٍ سابق من هذا العام.
تغيير في التكتيكات
ما يثير القلق بشكل خاص في هذه الحملة هو استخدامها للبريد العادي لإضفاء الشرعية عليها. فالعديد من المستخدمين اعتادوا على عدم الثقة في رسائل البريد الإلكتروني المشبوهة، لكن قلة منهم يتوقعون محاولة تصيد احتيالي عبر البريد العادي.
كما أن استخدام رموز الاستجابة السريعة يقلل من الاحتكاك. فبدلاً من كتابة عنوان ويب مشبوه في المتصفح، يقوم الضحايا ببساطة بمسحه ضوئياً ويتم إعادة توجيههم تلقائياً.
يحذر خبراء الأمن من أن أي اتصال - سواء كان رقميًا أو ماديًا - يطالب باتخاذ إجراء عاجل ويطلب عبارة استرداد يجب التعامل معه على أنه خبيث.
بالنسبة لمستخدمي محافظ الأجهزة، تبقى القاعدة كما هي: عبارة الاسترداد الخاصة بك هي عملتك الرقمية. إذا طلبها أي شخص، فهذه عملية احتيال.
كما توضح هذه الحملة، فإن المهاجمين على استعداد للاستثمار في الطباعة والبريد ومواقع التصيد الاحتيالي المصممة بعناية للحصول عليها.
أكينديلي ت. فرانسيس كاتب محتوى متعدد المواهب، يتمتع بخبرة واسعة في مختلف القطاعات. متخصص في منشورات المدونات، ومحتوى المواقع الإلكترونية، وصفحات الخدمات، ونصوص المبيعات الجذابة، وغيرها. تعاون أكينديلي مع العديد من الوكالات لتقديم مواد مكتوبة شيقة وفعّالة. بفضل دقته في التفاصيل وشغفه بصياغة سرديات مؤثرة، يتجاوز أكينديلي توقعات عملائه باستمرار، محققًا نتائج ملموسة، ومعززًا رسائل العلامة التجارية عبر منصات متنوعة.
تنويه : هذه المقالة مُخصصة لأغراض إعلامية فقط، ولا تُعتبر نصيحة استثمارية أو تجارية. لا يُفسر أي شيء وارد فيها على أنه نصيحة مالية أو قانونية أو ضريبية. ينطوي التداول أو الاستثمار في العملات الرقمية على مخاطر خسارة مالية كبيرة. لذا، يُرجى إجراء بحث دقيق قبل اتخاذ أي قرارات استثمارية أو تجارية.
التداول مع إثبات الاحتياطيات
تنشر بورصة UEEx عمليات تدقيق شهرية وتحقق من طرف ثالث في كل سوق مدرج.