هناك شعورٌ خاصٌّ بالخوف ينتابك عندما تفتح تطبيق محفظتك وتجد رصيدك خاطئًا. ليس خطأً كخللٍ في العرض، بل خطأً فادحًا كأنه صفر. كل من يملك عملات رقمية ولم يختبر هذا الشعور بعد، على بُعد نقرةٍ واحدةٍ غير مقصودةٍ من فهمه.
أسوأ ما في الأمر ليس الاختراق نفسه، بل اللحظة التي تسبقه، حين يبدو كل شيء طبيعيًا. علامة تبويب المتصفح تبدو سليمة، وموافقة العقد تبدو روتينية، ورسالة الدعم تبدو رسمية. المخترقون الذين يستهدفون العملات الرقمية لا يعطلون سلسلة الكتل، بل يشتتون انتباهك، لفترة كافية فقط.
إن تعلم كيفية حماية العملات الرقمية من المتسللين بعد فوات الأوان. هذا ينطبق على ما قبل اكتساب العادات والفحوصات والقرارات التي تحافظ على محفظتك كما تركتها تمامًا.
أول الأشياء أولا
انضم إلى UEEx
استمتع بتجربة منصة إدارة الثروات الرقمية الرائدة عالميًا
القرصنة المشفرة هي محاولة غير مصرح بها للوصول إلى العملات المشفرة أو المحفظة أو حساب التداول أو المفاتيح الخاصة أو الأصول الأخرى المتعلقة بالعملات المشفرة.
قد يستخدم المتسللون أساليب مثل التصيد الاحتيالي، والبرامج الضارة، وتطبيقات المحافظ المزيفة، وكلمات المرور المسروقة، وتبديل شرائح SIM، والعقود الذكية الخبيثة، أو الهندسة الاجتماعية لخداع المستخدمين أو استغلال نقاط الضعف الأمنية.
يمكن أن تتحرك مبالغ كبيرة من الأموال بسرعةيمكن نقل العملات المشفرة عبر الحدود دون اللجوء إلى العمليات المصرفية التقليدية، مما يجعل استعادة الأصول المسروقة أمراً صعباً بمجرد نقلها عبر عناوين متعددة.
المعاملات غير قابلة للإلغاء بشكل عامبمجرد تأكيد المعاملة، لا يوجد عادةً بنك أو سلطة مركزية يمكنها ببساطة عكسها.
الأفراد هم أهداف مباشرةلا يقتصر هجوم المتسللين على منصات التداول الكبرى فقط، بل يمكنهم استهداف المستخدمين الأفراد من خلال التصيد الاحتيالي والبرامج الضارة والمحافظ المزيفة والهندسة الاجتماعية.
يحتوي النظام البيئي للعملات المشفرة على العديد من نقاط الضعف التي يمكن استغلالها: يمكن أن تُشكل بروتوكولات التمويل اللامركزي، وأسواق الرموز غير القابلة للاستبدال، والجسور، وتطبيقات الويب 3، والمحافظ، والعقود الذكية جميعها مخاطر أمنية مختلفة.
أكبر مخاطر أمن العملات المشفرة في عام 2026
التصيد والهندسة الاجتماعية
ينتحل المهاجمون شخصيات منصات التداول، أو مزودي المحافظ الرقمية، أو الشركات، أو الأشخاص الذين تثق بهم لإقناعك بالكشف عن كلمات المرور، أو عبارات الاسترداد، أو رموز التحقق، أو الموافقة على المعاملات الاحتيالية.
محافظ مزيفة وتطبيقات خبيثة
قد تبدو تطبيقات المحافظ المزيفة وإضافات المتصفح مطابقةً تقريباً للتطبيقات الأصلية. تثبيت إحداها من مصدر غير رسمي قد يعرض معلوماتك الشخصية للخطر أو يمنح المهاجمين إمكانية الوصول إلى أموالك.
البرامج الضارة ومسجلات الضغطات
يمكن للبرامج الضارة مراقبة النشاط على جهازك، وسرقة بيانات الاعتماد، والتقاط ما تكتبه، أو التلاعب بالمعلومات المنسوخة إلى الحافظة.
هجمات تبديل شريحة SIM
يحدث هجوم استبدال شريحة SIM عندما يقوم مجرم بخداع مزود خدمة الهاتف المحمول لنقل رقم هاتفك إلى شريحة SIM يتحكم بها. إذا كانت حساباتك في العملات الرقمية تعتمد بشكل كبير على المصادقة عبر الرسائل النصية القصيرة، فقد يُسهّل ذلك على المهاجمين السيطرة عليها.
عبارات البذور المسروقة
يمكن لعبارة الاسترداد أن تتيح الوصول إلى المحفظة وأموالها. إن مشاركتها أو تخزينها بطريقة غير آمنة أو إدخالها في موقع ويب خبيث قد يعرض المحفظة بأكملها للخطر.
العقود الذكية الخبيثة
قد يؤدي ربط المحفظة بعقد ذكي احتيالي أو مخترق إلى معاملات ضارة أو موافقات غير مصرح بها على الرموز. لذا، ينبغي على المستخدمين فهم ما يوقعون عليه بدلاً من الموافقة على المعاملات بشكل أعمى.
هجمات تسميم العناوين
في عملية تسميم العناوين، يقوم المهاجمون بإنشاء عناوين محافظ إلكترونية تُشبه العناوين التي سبق للمستخدم التعامل معها. وقد يرسلون معاملات صغيرة لجعل العنوان الاحتيالي يظهر في سجل معاملات المستخدم، على أمل أن يتم نسخه لاحقًا عن طريق الخطأ.
انضم إلى UEEx
استمتع بتجربة منصة إدارة الثروات الرقمية الرائدة عالميًا
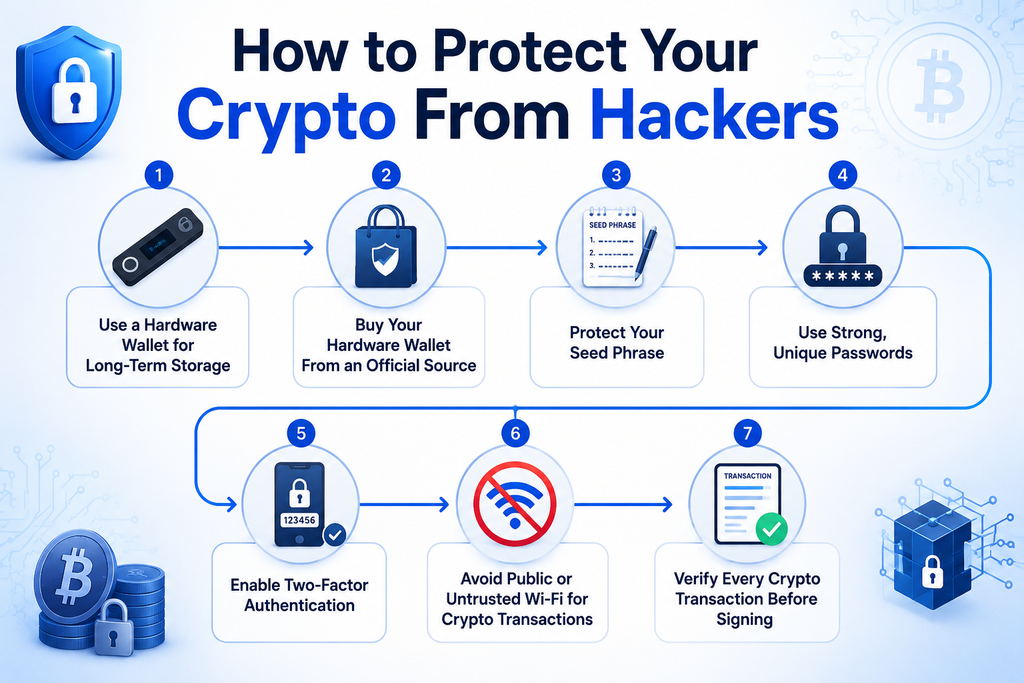
محفظة الأجهزة هي جهاز مادي مصمم لحفظ مفاتيحك الخاصة بالعملات الرقمية دون اتصال بالإنترنت. على عكس محفظة البرامج التي تعمل على الهاتف أو الكمبيوتر، تحافظ محفظة الأجهزة على المفاتيح معزولة عن العديد من التهديدات الإلكترونية. وهذا ما يجعلها خيارًا مثاليًا لمن يحتفظون بالعملات الرقمية على المدى الطويل.
تعتبر محافظ الأجهزة أكثر أمانًا بشكل عام لأن المفاتيح الخاصة تُحفظ بعيدًا عن الإنترنت ولا يتم عادةً عرضها على جهاز الكمبيوتر أو الهاتف الخاص بك.
حتى عند توصيل الجهاز لإجراء معاملة، فإن المفتاح الخاص مصمم ليبقى داخل الجهاز بدلاً من الكشف عنه للكمبيوتر المتصل.
2. اشترِ محفظة الأجهزة الخاصة بك من مصدر رسمي
يُعدّ مصدر شراء محفظة الأجهزة أمرًا بالغ الأهمية. فالجهاز الأصلي يوفر حماية قوية، بينما قد يُعرّض الجهاز المُعدّل أو المُزيّف أصولك للخطر. لذا، احرص دائمًا على التحقق من مصدر الجهاز كجزء أساسي من استراتيجيتك الأمنية.
يُعد الشراء مباشرة من الموقع الرسمي للشركة المصنعة الخيار الأكثر أمانًا بشكل عام لأنه يقلل من خطر الحصول على جهاز مزيف أو معدل.
قبل الشراء، تأكد من أنك تزور الموقع الإلكتروني الرسمي للشركة المصنعة وليس موقعًا مشابهًا.
3. حماية عبارة البذور الخاصة بك
تُعدّ عبارة الاسترداد الخاصة بك من أهم المعلومات المرتبطة بمحفظة العملات الرقمية ذاتية الحفظ. أي شخص يحصل عليها قد يتمكن من استعادة المحفظة والوصول إلى أصولها.
لذا، ينبغي التعامل مع حماية عبارة الاسترداد بنفس جدية حماية الأموال نفسها. لا تقم أبدًا بأخذ لقطة شاشة لعبارة الاسترداد الخاصة بك.
قد تبقى لقطة الشاشة على هاتفك، أو تظهر في النسخ الاحتياطية، أو قد تصبح متاحة للبرامج الضارة. وينطبق الأمر نفسه على كتابة العبارة في الملاحظات أو المستندات العادية.
لا تحفظ عبارة الاسترداد الخاصة بك في خدمات التخزين السحابي مثل المستندات الإلكترونية أو الملاحظات السحابية أو خدمات تخزين الملفات. ففي حال اختراق حسابك السحابي، قد تُكشف عبارة الاسترداد معه.
4. استخدم كلمات مرور قوية وفريدة من نوعها
تساعد كلمات المرور القوية في حماية منصات تداول العملات الرقمية، وحسابات البريد الإلكتروني، ومنصات التداول، وغيرها من الخدمات المرتبطة بأصولك الرقمية. فقد تُتيح كلمة المرور المخترقة للمهاجم فرصةً للدخول إلى حساباتك.
استخدم كلمة مرور مختلفة لكل حساب متعلق بالعملات الرقمية. إذا كنت تستخدم نفس كلمة المرور في خدمات متعددة، وتم اختراق إحدى هذه الخدمات، فقد يحاول المهاجمون استخدام بيانات الاعتماد هذه على حساباتك الأخرى.
يُمكن لبرنامج إدارة كلمات المرور الموثوق به إنشاء كلمات مرور طويلة وفريدة وتخزينها بأمان، مما يُغنيك عن حفظها جميعًا. وهذا يُعدّ عمومًا أكثر أمانًا من استخدام كلمات مرور بسيطة أو الاحتفاظ بقائمة كلمات المرور في مستند عادي.
تُضيف المصادقة الثنائية، أو 2FA، طبقة أمان إضافية إلى جانب كلمة المرور. فحتى لو تمكن المهاجم من الحصول على كلمة مرورك، فقد يحتاج إلى عامل المصادقة الثاني للوصول إلى حسابك.
عند توفرها، يُفضّل عموماً استخدام تطبيق المصادقة بدلاً من الاعتماد على الرسائل النصية القصيرة فقط. إذ تُنشئ تطبيقات المصادقة رموزاً مؤقتة على جهازك دون الحاجة إلى رقم هاتفك المحمول.
6. تجنب استخدام شبكات الواي فاي العامة أو غير الموثوقة لإجراء معاملات العملات الرقمية
يمكن أن تشكل شبكات الواي فاي العامة مخاطر أمنية إضافية، خاصة عند الوصول إلى الحسابات المالية الحساسة أو الموافقة على المعاملات.
قد يحاول المهاجم على شبكة غير آمنة اعتراض حركة المرور أو التلاعب بها أو توجيه المستخدمين نحو مواقع ويب ضارة.
استخدم شبكة منزلية موثوقة أو اتصال هاتفك المحمول عند إدارة العملات الرقمية كلما أمكن ذلك. تأكد من أن شبكة الواي فاي المنزلية لديك تستخدم كلمة مرور قوية وإعدادات أمان حديثة.
7. تحقق من كل معاملة عملات رقمية قبل التوقيع عليها
قبل الموافقة على أي معاملة عملات رقمية، تأكد من التحقق بدقة مما توقع عليه. قد تكون المعاملة صحيحة تقنياً على سلسلة الكتل (البلوك تشين) ولكنها في الوقت نفسه احتيالية أو ضارة بك.
تحقق دائمًا من عنوان محفظة المستلم بعناية. وعند الإمكان، تحقق من العنوان عبر مصدر موثوق بدلاً من الاعتماد فقط على سجل معاملاتك، لأن هجمات تسميم العناوين قد تضع عناوين مشابهة في سجل معاملات محفظتك.
ماذا أفعل إذا تم اختراق محفظة العملات الرقمية الخاصة بي؟
تصرف بسرعة. إذا تم كشف عبارة الاسترداد أو المفتاح الخاص بك، فأنشئ محفظة آمنة جديدة وانقل إليها أي أصول متبقية. إذا تم اختراق حسابك على منصة تداول، فقم بتأمين الحساب، وتغيير كلمة المرور، وإلغاء الجلسات غير المصرح بها، والتواصل مع منصة التداول عبر قنواتها الرسمية.
هل محفظة الأجهزة محصنة تماماً ضد الاختراق؟
لا. يمكن لمحافظ الأجهزة أن تقلل بشكل كبير من بعض المخاطر الإلكترونية، لكنها لا تحمي المستخدمين من التصيد الاحتيالي، أو المعاملات الخبيثة، أو التطبيقات المزيفة، أو عبارات الاسترداد المسروقة. تبقى ممارسات الأمان الجيدة ضرورية.
هل يمكن لأحد أن يسرق عملاتي الرقمية باستخدام عنوان محفظتي فقط؟
عموماً، لا. يمكن مشاركة عنوان محفظة عامة لاستلام الأموال، لكن لا ينبغي أن يمنح ذلك أي شخص إمكانية الوصول إلى أصولك. مع ذلك، قد يستخدم المحتالون العناوين في هجمات التصيد الاحتيالي وهجمات تسميم العناوين.
انضم إلى UEEx
استمتع بتجربة منصة إدارة الثروات الرقمية الرائدة عالميًا
إن حماية العملات المشفرة من المتسللين لا يتعلق كثيراً بإيجاد أداة أمان مثالية واحدة، بل يتعلق أكثر ببناء طبقات متعددة من الحماية.
يمكن أن تساعد محفظة الأجهزة في تأمين الممتلكات طويلة الأجل، في حين أن كلمات المرور القوية، والمصادقة الثنائية، والأجهزة الآمنة، وعمليات التحقق الدقيقة من المعاملات يمكن أن تحمي الحسابات والمحافظ التي تستخدمها كل يوم.
لكنّ الحماية لا تتوقف عند الإعداد الأولي. فالتهديدات تتغير، وتظهر عمليات احتيال جديدة، وقد تُؤدي صلاحيات المحفظة القديمة أو البرامج المُتقادمة إلى ثغرات أمنية مع مرور الوقت. لذا، يُساعدك مراجعة إعدادات الأمان بانتظام، وتحديث محفظتك وتطبيقاتك، واختبار نسخك الاحتياطية، واليقظة لأي نشاط مُريب، على تجنّب هذه المخاطر.
والأهم من ذلك كله، تذكر أنه لا ينبغي مشاركة عبارة الاسترداد والمفاتيح الخاصة بك مطلقًا، ولا ينبغي لأي وكيل دعم شرعي أن يطلبها.
تنويه : هذه المقالة مُخصصة لأغراض إعلامية فقط، ولا تُعتبر نصيحة استثمارية أو تجارية. لا يُفسر أي شيء وارد فيها على أنه نصيحة مالية أو قانونية أو ضريبية. ينطوي التداول أو الاستثمار في العملات الرقمية على مخاطر خسارة مالية كبيرة. لذا، يُرجى إجراء بحث دقيق قبل اتخاذ أي قرارات استثمارية أو تجارية.
التداول مع إثبات الاحتياطيات
تنشر بورصة UEEx عمليات تدقيق شهرية وتحقق من طرف ثالث في كل سوق مدرج.