Slashing is een strafmechanisme dat is ingebouwd in Proof-of-Stake (PoS) en Delegated Proof-of-Stake (dPoS) blockchainprotocollen. Het houdt in dat automatisch een deel – of in ernstige gevallen het geheel – van de ingezette cryptovaluta van een validator wordt geconfisqueerd wanneer de validator de protocolregels overtreedt, kwaadwillig handelt of zijn consensusverplichtingen niet nakomt. De geslashte tokens worden doorgaans verbrand (permanent uit de circulerende voorraad verwijderd) of herverdeeld naar een community-schatkist. Dit dient zowel als een directe financiële straf voor de overtredende validator als een economische afschrikking tegen toekomstig wangedrag binnen het netwerk.
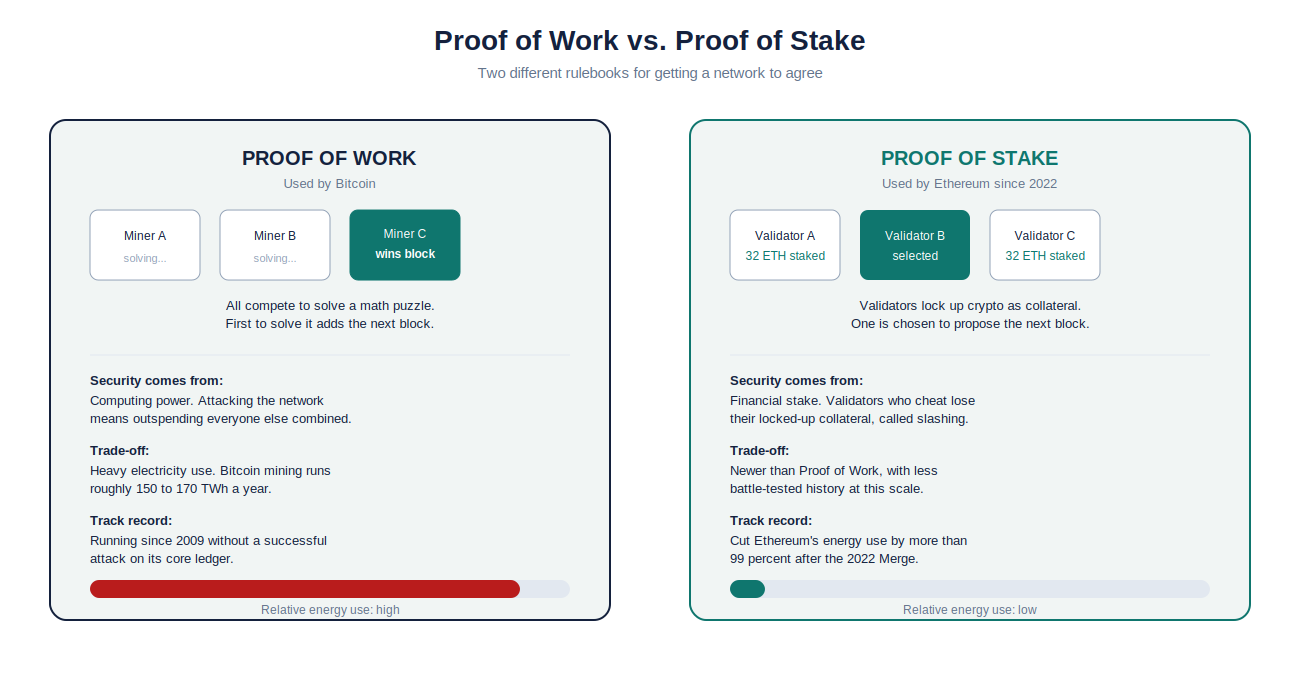
In Proof-of-Work-systemen worden oneerlijke miners indirect gestraft door verspilde elektriciteit en hardwarekosten wanneer hun ongeldige blokken worden afgewezen. Proof-of-Stake-netwerken missen echter deze inherente economische straf, omdat validators geen significante rekenkracht verbruiken. Slashing vult dit gat op door een expliciete, protocol-afgedwongen financiële consequentie te creëren voor protocolovertredingen. Zonder slashing zou een PoS-validator kunnen proberen blokken dubbel te ondertekenen, transacties te censureren of offline te gaan zonder noemenswaardige gevolgen, waardoor de veiligheidsgaranties van het netwerk fundamenteel worden ondermijnd.
De meest voorkomende strafbare feiten zijn onder andere dubbel ondertekenen (het voorstellen of bevestigen van twee verschillende blokken op dezelfde hoogte), stemmen rondom (het uitbrengen van tegenstrijdige stemmen die ketenreorganisaties mogelijk kunnen maken) en langdurige downtime (offline gaan gedurende een langere periode, waardoor het netwerk minder goed in staat is consensus te bereiken). De ernst van de straf is doorgaans evenredig met de waargenomen ernst van de overtreding: korte downtime kan leiden tot een kleine procentuele vermindering, terwijl aantoonbare dubbelzinnigheid (dubbel ondertekenen) kan resulteren in het verlies van de volledige inzet van een validator plus gedwongen verwijdering uit de validatorgroep.
Slashing is een hoeksteen van het ontwerp van cryptoeconomische beveiliging. Het stemt de economische prikkels van individuele validators af op de gezondheid van het netwerk door ervoor te zorgen dat de kosten van een aanval op het protocol altijd hoger zijn dan de potentiële beloning. Belangrijke PoS-netwerken die slashing implementeren zijn onder andere Ethereum (na de fusie), Cosmos (Tendermint), Polkadot, Solana, Cardano (via geplande mechanismen) en talloze layer-2 en applicatiespecifieke blockchains. Vanaf 2025 zijn miljarden dollars aan gestakete activa onderworpen aan slashing-voorwaarden binnen het blockchain-ecosysteem.
Oorsprong en geschiedenis
Datum
Evenementen
2012
Peercoin, ontwikkeld door Sunny King en Scott Nadal, was de eerste blockchain die een hybride PoW/PoS-consensusmechanisme implementeerde. Hoewel Peercoin geen expliciete slashing implementeerde, introduceerde het wel het concept dat gestakete munten economisch risico zouden moeten dragen, waarmee de intellectuele basis werd gelegd voor toekomstige slashing-ontwerpen.
2014
Jae Kwon publiceerde de whitepaper van Tendermint, waarin het concept van Byzantijns fouttolerante consensus met expliciete sancties voor validators werd geformaliseerd. Het ontwerp van Tendermint specificeerde dat validators die betrapt werden op dubbel ondertekenen een deel van hun gebonden stake zouden verliezen – een van de vroegste formele slashing-specificaties in de blockchainliteratuur.
2017
Vitalik Buterin en Virgil Griffith publiceerden in oktober 2017 "Casper the Friendly Finality Gadget" (Casper FFG), waarin ze een slashing-mechanisme voorstelden voor de geplande Proof-of-Stake (PoS)-overgang van Ethereum. Het artikel introduceerde het concept van "slashing-voorwaarden" – wiskundig gedefinieerde regels die, wanneer ze worden overtreden, leiden tot automatische vernietiging van de ingezette ETH. Caspers ontwerp specificeerde dat minstens een derde van de totale ingezette ETH moest worden vernietigd om finaliteit te voorkomen, waardoor een enorme economische barrière tegen aanvallen werd gecreëerd.
2019
Het Cosmos Hub mainnet werd gelanceerd op 13 maart 2019 met het Tendermint BFT-consensusmechanisme, waarmee voor het eerst op grote schaal live slashing werd geïmplementeerd. Validators op de Cosmos Hub kregen een slash van 5% voor dubbele ondertekening en een slash van 0.01% per gemist blok bij downtime, waarmee een precedent werd geschapen voor de kalibratie van slashingparameters in de praktijk.
2020
Ethereum lanceerde de Beacon Chain (Fase 0 van Ethereum 2.0) op 1 december 2020, waarmee voor het eerst slashing voor Ethereum-validators werd geactiveerd. De initiële straf voor een slashing-overtreding van één validator werd vastgesteld op 1/32 van de inzet van de validator (ongeveer 1 ETH van een storting van 32 ETH), met een extra correlatiestraf die de slash kon verhogen tot de volledige inzet als meerdere validators tegelijkertijd werden geslagen.
2021
Polkadot activeerde slashing op zijn relay chain en implementeerde een genuanceerd systeem waarbij de hoogte van de boete afhing van het aantal validators dat tegelijkertijd een overtreding beging. Een enkele validator die een overtreding beging, verloor mogelijk slechts 0.1% van de stake, maar als 10% van de validators tegelijkertijd een overtreding beging, werd de boete verhoogd tot 10% van de stake. Dit bestrafte gecoördineerde aanvallen veel zwaarder dan individuele fouten.
2022-2023
Er hebben zich diverse spraakmakende slashing-incidenten voorgedaan op grote netwerken. Op Ethereum veroorzaakten bugs in de clientsoftware (met name in de Prysm- en Lodestar-clients) onbedoelde dubbele ondertekening door validators met identieke configuraties, wat resulteerde in onvrijwillige slashing. Deze incidenten leidden tot een aanzienlijk debat over clientdiversiteit en de rechtvaardigheid van het straffen van validators voor softwarefouten in plaats van opzettelijke kwaadwilligheid.
2023-2024
De Shapella-upgrade van Ethereum (april 2023) maakte het voor het eerst mogelijk om gestakete ETH op te nemen, waardoor de sancties van slashing tastbaarder werden. Liquid staking-protocollen zoals Lido, Rocket Pool en Coinbase cbETH implementeerden mechanismen voor slashing-verzekering en selectiecriteria voor operators om delegators te beschermen tegen wangedrag van validators.
2024-2025
EIP-7251 (MaxEB — verhoging van het maximale effectieve saldo) werd voorgesteld voor Ethereum, waardoor validators meer dan 32 ETH konden staken. Dit riep nieuwe vragen op over de proportionaliteit van slashing. EigenLayer lanceerde zijn slashing-functie in april 2025, waarmee het zijn oorspronkelijke visie voltooide en het concept van "re-slashing" introduceerde. Hierbij kon gestake ETH, dat als onderpand diende voor meerdere protocollen, door elk van deze protocollen worden geslasht. Begin 2026 beheerde EigenLayer meer dan $18 miljard aan opnieuw gestake ETH TVL.
"Slashing is het belangrijkste ingrediënt dat Proof of Stake veilig maakt. Zonder slashing zouden validators zich ongehinderd kunnen misdragen; slashing vereist een aanval op het netwerk het verbranden van daadwerkelijke economische waarde." — Vitalik Buterin, medeoprichter van Ethereum
In eenvoudige bewoordingen
Stel je voor dat je een bewaker bent bij een bank. De bank vereist dat je een contante borg stort als garantie voor eerlijk gedrag. Als je betrapt wordt op slapen tijdens je dienst of op het helpen van overvallers, houdt de bank een deel – of zelfs je hele borg – in. Slashing werkt op dezelfde manier: validators zetten cryptovaluta in als onderpand, en het netwerk confisqueert deze als ze de regels overtreden.
Zie het strafsysteem als het penaltysysteem in het professionele voetbal. Als een speler een kleine overtreding begaat, krijgt hij een gele kaart (kleine streep). Als hij een ernstige overtreding begaat of te veel gele kaarten verzamelt, krijgt hij een rode kaart en wordt hij volledig uit de wedstrijd gezet (volledige streep en verwijdering uit de validatorset). De straffen zorgen ervoor dat het spel eerlijk blijft.
Stel je een buurtwachtprogramma voor waarbij elke vrijwilliger $1,000 in een gezamenlijke pot stopt. Als een vrijwilliger betrapt wordt op het vernielen van huizen in plaats van ze te beschermen, gebruikt de groep die $1,000 om de schade te herstellen. Deze financiële verantwoording zorgt ervoor dat iedereen een belang heeft bij de zaak.
Slashing werkt als een puntensysteem voor rijbewijzen. Kleine overtredingen (korte downtime) kosten een paar punten (een klein percentage van de inzet). Ernstige overtredingen (dubbele ondertekening van blokken) leiden tot intrekking van de licentie (volledige confiscatie van de inzet en verwijdering van de validator). Het systeem maakt roekeloos gedrag duur.
Neem bijvoorbeeld een gezondheidsinspectie van een restaurant: het restaurant stelt een borgsom vast, en als inspecteurs overtredingen van de voedselveiligheidsvoorschriften constateren, wordt een deel van die borgsom ingehouden. Hoe groter de overtreding, hoe hoger de boete. Dit is precies hoe blockchains omgaan met wangedrag van validators: geautomatiseerde inspecties met automatische financiële consequenties.
Belangrijk: Niet alle slashing-incidenten worden veroorzaakt door kwade opzet. Softwarefouten, verkeerd geconfigureerde infrastructuur en netwerkproblemen kunnen onbedoelde slashing-incidenten veroorzaken. Validators moeten diverse clientsoftware gebruiken, robuuste monitoringsystemen onderhouden en tools ter bescherming tegen slashing inzetten (zoals remote signers met dubbele ondertekeningspreventie) om het risico op onbedoelde slashing te minimaliseren.
Dubbele ondertekening (dubbelzinnigheid): Een validator ondertekent twee verschillende blokken of attestaties op hetzelfde slot of dezelfde hoogte, waardoor mogelijk een dubbele uitgave of een ketensplitsing plaatsvindt. Dit is de ernstigste overtreding die op de meeste netwerken tot een slash kan leiden.
Surround Voting: Op Ethereum produceert een validator een attestatiestem die een eerdere stem "omringt" of erdoor "omringd wordt". Dit kan worden gebruikt om het finaliteitsmechanisme van de blockchain aan te vallen. Surround votes schenden de veiligheidsvoorwaarden van Casper FFG.
Uitval/Inactiviteitslek: Hoewel dit niet altijd als een vorm van slashing wordt beschouwd, leidt langdurige uitval van een validator tot een "inactiviteitslek" op Ethereum. Hierdoor neemt het saldo van de validator geleidelijk af totdat deze weer online is of gedwongen wordt het netwerk te verlaten. Andere netwerken, zoals Cosmos, passen directe slashing toe bij uitval.
Ongeldige statusovergangen: Op optimistische rollup-netwerken en voorgestelde restaking-protocollen kunnen validators worden bestraft voor het bevestigen van frauduleuze statuswortels die later door een fraudebewijs ongeldig blijken te zijn.
Hoe slashing werkt op Ethereum:
Een validator begaat een overtreding die tot een slash kan leiden (bijvoorbeeld door twee verschillende blokken te ondertekenen op slot 5,000,000).
Een andere validator, ofwel een "slasher"-client, detecteert de conflicterende handtekeningen en dient een slasher-bewijs in bij de Beacon Chain.
Het protocol verifieert het bewijs cryptografisch: als er twee geldige handtekeningen van dezelfde validatiesleutel voor hetzelfde slot bestaan, is het bewijs onweerlegbaar.
Een initiële boete van 1/32 van het effectieve saldo van de validator (ongeveer 1 ETH van 32 ETH) wordt direct afgetrokken.
De betreffende validator komt in een "slashed"-status terecht en start een gedwongen exit-wachtrij, waardoor hij geen blokken meer kan voorstellen of attestaties kan afgeven.
Tijdens een strafperiode van 36 dagen (8,192 epochs) wordt een correlatiestraf berekend op basis van het aantal andere validators dat in de omliggende periode van 18 dagen is bestraft.
Als alleen de betreffende validator is bestraft, is de correlatieboete minimaal; als een derde of meer van de validators tegelijkertijd zijn bestraft, kan de correlatieboete de gehele resterende inzet opslokken.
Na de wachttijd bij de uitgang en de vertraging bij de uitbetaling, ontvangt de validator het resterende saldo na aftrek van alle boetes.
Mechanismen ter bescherming tegen snijden:
Ondertekening op afstand met databases die bestand zijn tegen slashing: Tools zoals Web3Signer bewaren een lokale database van alle eerder ondertekende berichten en weigeren alles te ondertekenen wat een strafbaar feit zou kunnen opleveren.
Uitwisselingsformaat voor bescherming tegen slashing (EIP-3076): Een gestandaardiseerd JSON-formaat waarmee validators hun ondertekeningsgeschiedenis kunnen exporteren en importeren bij de migratie tussen clientsoftware, waardoor onbedoelde dubbele ondertekening tijdens clientwisselingen wordt voorkomen.
Diversiteit van cliënten: Het gebruik van clients met minderheidsconsensus vermindert het risico op gecorreleerde slashing als gevolg van bugs in een implementatie van een dominante client.
Monitoring en waarschuwing: Professionele stakingoperaties maken gebruik van realtime monitoring (bijv. beaconcha.in, rated.network) om afwijkingen te detecteren voordat ze escaleren tot slashing-incidenten.
Correlatiestrafontwerp:
De correlatiestraf is een kerninnovatie van het economische model van Casper FFG.
Individuele fouten worden mild bestraft (kleine straf), terwijl gecoördineerde aanvallen streng worden bestraft (enorme straf die kan oplopen tot volledige vernietiging van de inzet).
De formule is: additional_penalty = validator_effective_balance × 3 × fraction_of_total_validators_slashed_in_window
Als 33% of meer van de validators worden geschrapt, is de boete gelijk aan het volledige effectieve saldo van de validator.
Dit ontwerp zorgt ervoor dat de kosten van een gecoördineerde finaliteitsaanval gelijk zijn aan de totale ingezette waarde van alle aanvallende validators.
Voordelen nadelen
Voordelen
Nadelen
Sterke beveiligingsgarantie: Slashing brengt directe, meetbare economische kosten met zich mee voor een netwerkaanval, waardoor de kosten van een 51%-aanval op PoS-netwerken potentieel miljarden dollars kunnen bedragen.
Valse positieven: Softwarefouten, verkeerd geconfigureerde infrastructuur of netwerkstoringen kunnen leiden tot onbedoelde straffen, waardoor eerlijke validators worden gestraft voor technische fouten waar ze geen controle over hebben.
Afstemming van prikkels: Validators worden financieel gemotiveerd om eerlijk te handelen, de uptime te garanderen en een veilige infrastructuur te beheren, omdat hun eigen kapitaal op het spel staat.
Complexiteitsbarrière: De technische vereisten om slashing te voorkomen (ondertekenaars op afstand, anti-slashing databases, diversiteit aan klanten) leggen de lat hoger voor solo staking, wat bijdraagt aan centralisatie via professionele stakingdiensten.
Afschrikking tegen centralisatieaanvallen: Correlatiestraffen maken gecoördineerde aanvallen door grote stakingpools exponentieel duurder dan individueel wangedrag.
Risico van kapitaalblokkering: Validators moeten aanzienlijk kapitaal vastzetten dat onderhevig is aan mogelijke slashing, wat opportuniteitskosten en een risico creëert dat kleinere deelnemers ervan weerhoudt om te staken.
Zelfherstellend netwerk: Validators die door de slash zijn uitgeschakeld, worden automatisch uit de actieve set verwijderd, waardoor malafide actoren worden verwijderd zonder handmatige tussenkomst of governance-stemmingen.
Onomkeerbare straf: Zodra een slashing-aanval is uitgevoerd, bestaat er geen beroepsprocedure of mechanisme om de straf ongedaan te maken, zelfs niet als de overtreding werd veroorzaakt door een softwarefout in plaats van opzettelijke kwaadwilligheid.
Deflatoire druk: Het verbranden van tokens vermindert het aanbod in omloop, waardoor een mild deflatoir effect ontstaat dat alle overgebleven tokenhouders ten goede komt.
Versterking van clientfouten: Een bug in een client die werkt met meerderheidsconsensus kan leiden tot het massaal uitschakelen van duizenden validators tegelijk, waardoor een systemisch risico voor het hele netwerk ontstaat.
Transparante handhaving: Alle slashing-gebeurtenissen worden on-chain geregistreerd en zijn publiekelijk verifieerbaar, waardoor wordt gewaarborgd dat sancties eerlijk en consistent worden toegepast volgens de protocolregels.
Risico voor delegators: In gedelegeerde staking-systemen kunnen delegators geld verliezen als gevolg van wangedrag van hun gekozen validator, zelfs als de delegators zelf niets verkeerd hebben gedaan.
Mathematisch bewijsbare beveiliging: De slashing-voorwaarden van Casper FFG bieden formele wiskundige bewijzen van veiligheidsgaranties, waardoor de kosten van een aanval nauwkeurig kunnen worden berekend.
Bestuurlijke starheid: Het wijzigen van de parameters voor slashing vereist protocolupgrades en consensus binnen de community, waardoor het traag is om zich aan te passen aan veranderende dreigingen of om buitensporig strenge straffen te corrigeren.
RISICO BEHEER
Operationeel risico van de validator:
Gebruik te allen tijde software ter bescherming tegen slashing (Web3Signer of een vergelijkbaar programma) om onbedoelde dubbele ondertekening te voorkomen.
Voer nooit dezelfde validatiesleutels tegelijkertijd op twee verschillende machines uit; dit is de meest voorkomende oorzaak van onbedoelde slashing.
Implementeer redundantie door middel van failover-systemen die ervoor zorgen dat er te allen tijde slechts één instantie van een validator actief is.
Gebruik het EIP-3076 slashing protection interchange format bij het migreren tussen clientsoftware.
Risico's met betrekking tot de diversiteit van de klant:
Het gebruik van een client die werkt op basis van meerderheidsconsensus (bijvoorbeeld als Prysm 60% van de validators beheert) brengt het risico van gecorreleerde slashing met zich mee: een bug in die client zou duizenden validators tegelijkertijd kunnen uitschakelen.
Beperkende maatregel: kies voor minderheidsclients (Lighthouse, Teku, Nimbus, Lodestar voor Ethereum) om het correlatierisico te verlagen.
Houd de statistieken over klantendiversiteit in de gaten op clientdiversity.org en overweeg over te stappen als uw gekozen klant een netwerkaandeel van meer dan 33% vertegenwoordigt.
Risico voor de delegerende partij:
Delegators op platforms voor liquide staking (Lido, Rocket Pool, Coinbase) lopen het risico dat hun validatoren hun tegoeden verlagen (slashing).
Risicobeperking: kies platforms met een verzekering tegen schade door snijschade, een divers aanbod aan operators en een bewezen staat van dienst.
Houd er rekening mee dat liquide staking-tokens (stETH, rETH) tijdelijk hun koppeling kunnen verliezen als er een grote prijsverlaging plaatsvindt.
Bekijk de selectiecriteria voor de operator en de verzekeringsmechanismen van de stakingprovider van uw keuze.
Belangrijkste managementrisico's:
Gecompromitteerde validator-sleutels kunnen worden gebruikt om namens de validator ernstige misdrijven te plegen.
Oplossing: gebruik hardwarebeveiligingsmodules (HSM's) of beveiligde enclave-technologie voor sleutelopslag.
Voer beleid in voor sleutelrotatie en controleer op ongeautoriseerde ondertekening.
Scheid de opnamesleutels van de ondertekeningssleutels van de validator om de fondsen te beschermen, zelfs als de ondertekeningssleutels gecompromitteerd raken.
Regelgevings- en belastingrisico's:
Verliezen door het afsnijden van snoeiafval kunnen al dan niet fiscaal aftrekbaar zijn, afhankelijk van de jurisdictie.
Sommige toezichthouders beschouwen stakingsincidenten mogelijk als een teken van nalatigheid van de aanbieders van stakingsdiensten.
Beperking van de schade: raadpleeg belastingdeskundigen over de behandeling van verliezen als gevolg van bezuinigingen; houd gedetailleerde gegevens bij van alle bezuinigingsincidenten en de oorzaken ervan.
Culturele relevantie
Slashing is uitgegroeid tot een van de meest besproken en bediscussieerde mechanismen binnen de cryptogemeenschap, en raakt aan fundamentele vragen over de eerlijkheid van geautomatiseerde strafsystemen. De term "geslasht worden" heeft een aanzienlijke betekenis binnen de validatorgemeenschap – het vertegenwoordigt niet alleen een financieel verlies, maar ook een reputatieschade die van invloed kan zijn op het vermogen van een validator om toekomstige delegaties aan te trekken.
De nadruk die de Ethereum-gemeenschap legt op diversiteit onder haar klanten wordt direct ingegeven door het risico op slashing. Na incidenten waarbij bugs in de Prysm-client onbedoeld tot slashing leidden, werd de leuze "gebruik minderheidsklanten" een bepalende culturele beweging binnen de Ethereum-stakinggemeenschap. Organisaties zoals de Ethereum Foundation en voorstanders binnen de gemeenschap promoten actief dashboards en educatief materiaal over klantdiversiteit om het daarmee samenhangende risico op slashing te verminderen.
Binnen het bredere DeFi-ecosysteem heeft slashing de ontwikkeling van restakingprotocollen beïnvloed. De introductie van "restaking" door EigenLayer – waarbij gestake ETH tegelijkertijd meerdere protocollen beveiligt – heeft geleid tot een verhitte discussie over het "re-slashingrisico". Dit risico houdt in dat de inzet van één validator door meerdere protocollen kan worden geslasht vanwege verschillende overtredingen. EigenLayer lanceerde de slashingfunctie in april 2025, waardoor het risico concreet in plaats van theoretisch werd. Critici stellen dat dit het risico vergroot tot een niveau dat individuele stakers niet redelijkerwijs kunnen inschatten, terwijl voorstanders het zien als een kapitaalefficiënte uitbreiding van de crypto-economische beveiliging.
Het concept van slashing is ook doorgedrongen tot het gangbare debat rondom institutioneel staken. Wanneer grote financiële instellingen zoals Coinbase, Kraken en Fidelity stakingdiensten aanbieden, moeten hun risicomanagementteams de kans op slashing modelleren en verzekeringsreserves aanhouden. Dit heeft traditionele financiële risicokaders in contact gebracht met blockchain-specifieke sanctiemechanismen, waardoor een nieuwe categorie operationeel risico is ontstaan die beide werelden met elkaar verbindt.
De meme "slashed and burned" is een waarschuwend verhaal geworden dat veelvuldig wordt gedeeld in stakinggemeenschappen. Het herinnert deelnemers eraan dat PoS-beveiliging gepaard gaat met een reëel financieel risico. In tegenstelling tot PoW-mining , waarbij de ergste uitkomst verspilde elektriciteit is, betekent PoS-staking dat validators het kapitaal kunnen verliezen dat ze hebben ingezet om het netwerk te beveiligen.
Voorbeeld 1: Slashing-gebeurtenissen op de Ethereum Beacon Chain (2023)
Scenario: In oktober 2023 ondervond een cluster van validators die draaiden op Launchnodes, een aan Lido gelieerde node-operator, gelijktijdige slashing als gevolg van een configuratiefout waardoor meerdere validator-instanties met dezelfde ondertekeningssleutels op verschillende machines draaiden.
Implementatie: Het slashing-detectiemechanisme van de Ethereum Beacon Chain identificeerde dubbel ondertekende attestaties van de getroffen validators. Andere validators dienden slasher-bewijzen in bij het protocol, wat het geautomatiseerde sanctieproces in gang zette. Elke getroffen validator ontving een initiële sanctie van ongeveer 1 ETH (1/32 van 32 ETH), kwam in de wachtrij terecht en werd gedurende 36 dagen onderworpen aan een beoordeling van de correlatiesanctie.
Resultaat: Omdat het aantal gelijktijdig getroffen validators relatief klein was in vergelijking met het totale aantal validators, was de correlatiestraf minimaal. Elke getroffen validator verloor in totaal ongeveer 1-2 ETH. Het incident heeft de evaluatiecommissie van Lido voor node-operators ertoe aangezet strengere infrastructuurvereisten en beschermingsmaatregelen tegen slashing in te voeren voor alle operators.
Scenario: Kort na de lancering van het Cosmos Hub mainnet in maart 2019 werd een validator betrapt op het dubbel ondertekenen van blokken doordat er redundante validator-instanties draaiden zonder de juiste failover-coördinatie.
Implementatie: Het BFT-consensusprotocol van Tendermint detecteerde automatisch de conflicterende blokhandtekeningen. Het protocol paste een straf van 5% toe op het totale aantal gebonden ATOM van de validator (inclusief gedelegeerde tokens), en de validator werd tijdelijk "gevangen gezet" (uit de actieve validatorlijst verwijderd) met een ontbindingsperiode van 21 dagen voordat delegators hun resterende tokens konden terugkrijgen.
Resultaat: De aanval trof niet alleen de validatorbeheerder, maar ook alle delegators die hun ATOM aan die validator hadden gekoppeld. Deze concrete consequentie leidde tot de ontwikkeling van tools voor risicobeoordeling bij delegatie en zette validators ertoe aan robuustere infrastructuurmaatregelen te implementeren. Het incident werd een veel geciteerde casestudy binnen het Cosmos-ecosysteem over het belang van operationele beveiliging.
Scenario: Een Polkadot-validator produceerde twee verschillende blokken op dezelfde blokhoogte tijdens een synchronisatieprobleem in het netwerk, waardoor het detectiemechanisme voor dubbelzinnigheden in de relayketen werd geactiveerd.
Implementatie: Polkadot's GRANDPA-finaliteitsapparaat detecteerde de conflicterende blokvoorstellen en initieerde een slashingrapport. Volgens Polkadot's slashingmodel werd de boete berekend op basis van het aantal gelijktijdige overtreders: aangezien er slechts één validator bij betrokken was, werd de slash vastgesteld op ongeveer 0.1% van de door de validator ingezette DOT.
Resultaat: De milde straf weerspiegelde Polkadots ontwerpfilosofie om geïsoleerde incidenten mild te behandelen. De personen die de nominaties hadden ingediend (Polkadots equivalent van degenen die de nominaties hadden gedelegeerd) werden echter ook evenredig getroffen. Het incident benadrukte hoe Polkadots model van progressieve strafvermindering – waarbij de straffen oplopen met het aantal gelijktijdige overtreders – een genuanceerdere aanpak biedt dan een vast bedrag aan straffen.
Voorbeeld 4: EigenLayer Restaking Slashing wordt live (2025)
Scenario: Nadat EigenLayer sinds de lancering zonder live slashing had gewerkt, activeerde het protocol in april 2025 de slashing-functie, waarmee de oorspronkelijke visie werd gerealiseerd. Begin 2026 beheerde EigenLayer meer dan $18 miljard aan opnieuw gestakeerde ETH TVL, verdeeld over meer dan 39 actief gevalideerde services (AVS'en).
Implementatie: Het slashing-systeem van EigenLayer is ontworpen zodat operators hun blootstelling aan individuele AVS'en kunnen beperken. Dit betekent dat een kwaadwillende gebruiker op één AVS niet per se gevolgen heeft voor operators op andere AVS'en. AVS-teams hebben zich aangemeld voor het slashing-systeem en aangepaste slashing-voorwaarden gedefinieerd voor hun specifieke services (orakelnetwerken, data-beschikbaarheidslagen, bridges, enz.).
Resultaat: Hoewel er begin 2026 nog geen grote herverdeling van tokens had plaatsgevonden, maakte de daadwerkelijke activering van herverdeling het theoretische risico van herverdeling concreet. Liquid restaking-protocollen (Renzo, Puffer, EtherFi) bleven hun risicostratificatiekaders en diversificatiestrategieën verfijnen om deposanten te beschermen. De introductie van daadwerkelijke herverdeling van tokens beïnvloedde de bredere denkwijze binnen de sector over de grenzen van kapitaalefficiëntie in de crypto-economische beveiliging.
Vergelijkingstabel
Kenmerk
Slashing (PoS-penalty)
Mijnbouwstraf (PoW-kosten)
Reputatiesysteem (sociale straf)
Soort straf
Directe inbeslagname van tokens uit het ingezette saldo
Indirecte kosten door verspilde elektriciteit en hardware.
Sociale uitsluiting en verlies van toekomstige delegatie
Handhaving
Automatisch, op protocolniveau, cryptografisch aantoonbaar
Natuurlijke economische consequentie van afgekeurde blokken
Handmatig, door de gemeenschap gedreven, subjectief
Ernst van de straf
Instelbaar: 0.01% tot 100% van de inzet, afhankelijk van de aanval en het netwerk.
Vast bedrag: de kosten voor het delven van het afgewezen blok (elektriciteit + opportuniteitskosten)
Variabel: varieert van lichte reputatieschade tot volledige sociale uitsluiting.
Snelheid van de straf
Direct na het indienen van de proefdruk (seconden tot minuten)
Direct na afwijzing van het blok (seconden)
Traag, afhankelijk van het bewustzijn en de reactie van de gemeenschap
Omkeerbaarheid
Onomkeerbaar zodra uitgevoerd door het protocol
Onomkeerbaar (reeds verbruikte elektriciteit)
Gedeeltelijk omkeerbaar door herstel van de reputatie in de loop der tijd.
Impact op delegerende partijen
Delegerende partijen verliezen een evenredig deel van het verlaagde bedrag.
Niet van toepassing (mijnwerkers opereren zelfstandig)
Delegators kunnen zich terugtrekken, wat indirecte financiële gevolgen kan hebben.
Coördinatieaanval Kosten
Schaalt superlineair met het aantal aanvallers (correlatiestraf).
Schaalt lineair met de benodigde hashsnelheid (51% van het netwerk).
Er bestaat geen formele kostenstructuur voor gecoördineerde aanvallen.
Gerelateerde termen
Proof of Stake (PoS): Een consensusmechanisme waarbij validators cryptovaluta als onderpand vastzetten om deel te nemen aan de blokproductie, waarbij slashing dient als het belangrijkste handhavingsmechanisme voor eerlijk gedrag.
Validator: Een node-operator die cryptocurrency inzet om deel te nemen aan het consensusproces, blokken voorstelt en bevestigt, en die onderworpen is aan straffen in de vorm van 'slashing' (het verlagen van de waarde van de blockchain) bij schending van het protocol.
Staking: Het vastzetten van cryptovaluta in een smart contract om netwerkactiviteiten te ondersteunen, beloningen te verdienen en het risico van strafvermindering bij wangedrag te accepteren.
Finaliteit: De toestand waarin een transactie als onomkeerbaar wordt beschouwd, gegarandeerd op PoS-netwerken door de economische dreiging van 'slashing' tegen validators die proberen gefinaliseerde blokken terug te draaien.
Casper FFG: Ethereum's finality gadget, gepubliceerd door Vitalik Buterin en Virgil Griffith in oktober 2017, definieert de wiskundige voorwaarden voor het terugdraaien van blokken, zodat voltooide blokken niet kunnen worden teruggedraaid zonder minstens een derde van alle gestakete ETH te vernietigen.
Delegated Proof of Stake (dPoS): Een PoS-variant waarbij tokenhouders hun inzetbevoegdheid delegeren aan gekozen validators, waardoor ze zowel de beloningen delen als het risico verlagen.
Liquid Staking: Stakingmechanismen die verhandelbare afgeleide tokens (stETH, rETH) uitgeven die de gestakete activa vertegenwoordigen, waardoor deelnemers hun liquiditeit kunnen behouden terwijl ze het risico op koersdalingen accepteren.
Gevangenisstraf: Een tijdelijke of permanente verwijdering van een validator uit de actieve consensusset, meestal toegepast naast of in plaats van een strafmaatregel (slashing) bij downtime-overtredingen.
EigenLayer: Een restakingprotocol op Ethereum waarmee gestake ETH meerdere protocollen tegelijk kan beveiligen. De slashing-functie wordt in april 2025 geïntroduceerd, wat het risico van "re-slashing" met zich meebrengt, waarbij dezelfde stake door meerdere diensten kan worden bestraft.
Clientdiversiteit: De verdeling van validators over verschillende implementaties van consensusclientsoftware is cruciaal voor het verminderen van het risico op correlatieve slashing als gevolg van bugs in dominante clients.
Dubbele ondertekening: De handeling waarbij een validator twee tegenstrijdige blokken of attestaties ondertekent op hetzelfde consensusmoment. Dit is de ernstigste overtreding die op de meeste PoS-netwerken tot een slash kan leiden.
Inactiviteitslek: Een sanctiemechanisme op Ethereum dat geleidelijk het saldo van offline validators verlaagt gedurende perioden waarin de blockchain niet kan worden voltooid. Dit mechanisme is anders dan, maar wel verwant aan, slashing.
FAQ
V: Wat is het verschil tussen slashing en een inactiviteitslek? A: Slashing is een zware, eenmalige straf die wordt opgelegd door aantoonbaar kwaadwillig gedrag, zoals dubbel ondertekenen of surround voting. Een inactiviteitslek is een geleidelijke, doorlopende straf die wordt toegepast op validators die offline zijn gedurende perioden waarin het netwerk niet kan finaliseren. Slashing resulteert in een gedwongen uittreding uit de validatorgroep, terwijl inactiviteitslekken het saldo geleidelijk aan verlagen, maar validators de mogelijkheid bieden om te herstellen door weer online te komen. Op Ethereum omvat slashing een initiële straf plus een correlatiestraf over 36 dagen, terwijl inactiviteitslekken geleidelijk oplopen en uiteindelijk het volledige saldo van een validator kunnen opgebruiken als de blockchain gedurende een langere periode niet kan finaliseren.
V: Kan ik een slash krijgen omdat mijn validator offline is? A: Op Ethereum leidt een simpele downtime niet tot een slash, maar tot inactiviteitsboetes (kleine attestatieboetes tijdens normaal gebruik, of grotere inactiviteitsboetes als de blockchain niet finaliseert). Op andere netwerken zoals Cosmos kan een langdurige downtime (bijvoorbeeld het missen van 500 van de laatste 10,000 blokken) echter wel leiden tot een directe slash van 0.01% van de gestake tokens. De specifieke regels zijn volledig afhankelijk van de blockchain die je valideert.
V: Hoeveel kan een validator verliezen door slashing op Ethereum? A: De minimale slashing-boete op Ethereum is 1/32 van het effectieve saldo van de validator (ongeveer 1 ETH van een inzet van 32 ETH). De correlatieboete – die gedurende de volgende 36 dagen wordt toegepast – kan de totale boete echter verhogen tot het volledige effectieve saldo van de validator als veel validators tegelijkertijd worden getroffen door slashing. In de praktijk leiden geïsoleerde slashing-incidenten tot een verlies van ongeveer 1-2 ETH, terwijl een grootschalige gecoördineerde aanval of een clientbug die een derde van de validators treft, kan leiden tot het verlies van alle 32 ETH.
V: Heeft slashing gevolgen voor delegators die via een pool hebben gestaked? A: Ja. In de meeste PoS-netwerken worden slashing-boetes toegepast op het volledige gestakete saldo dat aan een validator is gekoppeld, inclusief gedelegeerde tokens. Op Cosmos verliezen delegators hetzelfde percentage als de validator. Op Ethereum hebben liquid staking-protocollen zoals Lido en Rocket Pool verzekeringsmechanismen en diversificatie van operators geïmplementeerd om deposanten te beschermen, maar een deel van het slashing-verlies kan nog steeds worden doorgegeven aan houders van liquid staking-tokens. Bekijk altijd het beleid van uw stakingprovider met betrekking tot de verdeling van het slashing-risico.
V: Welke tools kunnen validators gebruiken om onbedoelde dubbele ondertekening te voorkomen? A: De belangrijkste tools zijn onder andere services voor ondertekening op afstand met databases die bescherming bieden tegen dubbele ondertekening (Web3Signer, Dirk), het EIP-3076-uitwisselingsformaat voor bescherming tegen dubbele ondertekening voor veilige clientmigraties, clientdiversiteit (het gebruik van clients met een minderheidsconsensus) en realtime monitoringdashboards (beaconcha.in, rated.network). Validators mogen nooit dezelfde ondertekeningssleutels gelijktijdig op meerdere machines gebruiken, aangezien dit de meest voorkomende oorzaak is van onbedoelde dubbele ondertekening.
V: Heeft er ooit een grootschalige slashing-gebeurtenis plaatsgevonden? A: Begin 2026 heeft er nog geen catastrofale massale slashing-gebeurtenis plaatsgevonden op een groot netwerk. De grootste Ethereum-slashing-incidenten betroffen clusters van 10-20 validators die getroffen werden door clientfouten of configuratiefouten, wat resulteerde in relatief kleine totale boetes vanwege de lage correlatiefactor. Het theoretische risico dat een grote clientfout leidt tot een massale slashing van duizenden validators blijft echter een van de meest besproken systemische risico's binnen de Ethereum-stakinggemeenschap.
V: Hoe verhoudt slashing zich tot restakingprotocollen zoals EigenLayer? A: Restakingprotocollen introduceren een extra laag slashingrisico. EigenLayer introduceerde zijn slashingfunctie in april 2025, waardoor het risico op reslashing reëel is geworden in plaats van theoretisch. Wanneer ETH via EigenLayer opnieuw wordt gestaked, kan het worden gestaked door zowel het native protocol van Ethereum (voor schendingen van de consensus) als door elke Actively Validated Service (AVS) waar de restaker zich voor aanmeldt (voor AVS-specifieke regelovertredingen). Gebruikers dienen de slashingvoorwaarden van elke AVS zorgvuldig te beoordelen voordat ze opnieuw gaan staken.
Bronnen
Ethereum Proof-of-Stake beloningen en straffen
Vitalik Buterin en Virgil Griffith, “Casper the Friendly Finality Gadget” (oktober 2017)