In de wereld van digitale activa, waar de inzet hoog is, komt het verschil tussen een cryptomiljonair en iemand met een lege portemonnee meestal neer op drie seconden slecht oordeel.
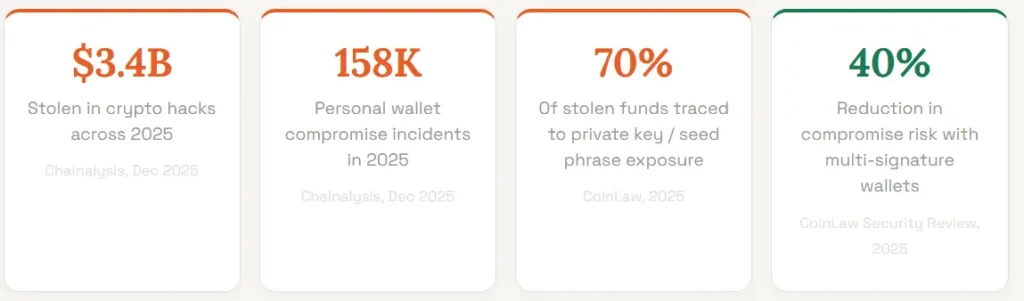
Met hackers die naar verwachting in 2025 een recordbedrag van 3.4 miljard dollar buitmaken, grotendeels via vermijdbare lekken van privésleutels, is uw beveiliging niet langer slechts een technische kwestie; het is uw belangrijkste verdedigingslinie.
Om de 158,000 inbreuken die vorig jaar werden gemeld te slim af te zijn, moet u de ABC-strategie implementeren: Bescherm uw toegangspunten, Voorkom onnodige fouten en Bewaar uw seed phrases als een soevereine bank.
Het beveiligen van je cryptowallet draait niet om complexe code, maar om het overstappen van de kwetsbare 70% naar de beschermde minderheid.
Waarom is de beveiliging van cryptowallets belangrijker dan ooit?
De beveiliging van cryptowallets is nog nooit zo belangrijk geweest. In tegenstelling tot een gehackte bankrekening, waar uw geld doorgaans verzekerd en terug te halen is, leidt een gecompromitteerde cryptowallet tot een permanent en onomkeerbaar verlies.
Er is geen fraudeafdeling die je kunt bellen, geen terugboekingsmechanisme en geen centrale autoriteit die de portemonnee van de dief kan blokkeren. Zodra je geld van je portemonnee naar het adres van een aanvaller is overgemaakt, is het weg.
Het dreigingslandschap van 2025 bevestigt dit. De grootste hack van het jaar, de inbreuk op de Bybit-beurs in februari, resulteerde in de diefstal van $1.46 miljard aan Ethereum door de Lazarus Group, de grootste cryptodiefstal ooit.
Hoewel dat een institutionele aanval was, worden individuele gebruikers geconfronteerd met een even meedogenloze golf van phishing, simkaartswapping en nep-wallet-apps.
Alleen al in de eerste helft van 2025 werd er via phishing en social engineering voor $594 miljoen aan activa gestolen.
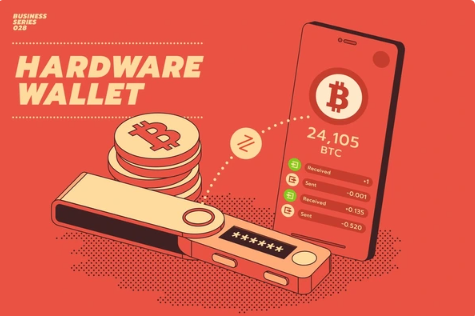
Een hardware wallet bewaart uw privésleutels volledig offline op een speciaal daarvoor bestemd apparaat.
Dit betekent dat zelfs als uw computer of smartphone volledig geïnfecteerd raakt met malware, uw cryptovaluta veilig blijft, omdat het ondertekenen van transacties op het apparaat zelf plaatsvindt en uw sleutels nooit aan het internet worden blootgesteld.
Onderzoek toont aan dat wallets met hardwarematige sleutelopslag en air-gap-ondertekening in 2025 een incidentpercentage van minder dan 5% hadden, tegenover meer dan 15% voor modellen die uitsluitend op software gebaseerd zijn.
Als je meer dan een paar honderd pond aan digitale activa bezit, is een hardware wallet geen optie, maar essentieel.
2. Bewaar uw seed phrase offline en nooit digitaal.
Kritieke prioriteit
Je seed phrase is een reeks van 12 tot 24 woorden die gegenereerd wordt wanneer je je wallet instelt. Het is de hoofdsleutel tot alle activa die je wallet beheert.
Ongeveer 70% van de gestolen gelden in de afgelopen jaren kon worden herleid tot blootstelling aan seed phrases.
Schrijf je seed phrase op papier of graveer deze in een stalen plaat en bewaar deze op een fysiek veilige plek, zoals een brandwerende kluis.
Fotografeer het nooit, typ het niet in een app, sla het niet op in cloudservices zoals Google Drive of iCloud, en deel het nooit met wie dan ook, om welke reden dan ook. Geen enkel legitiem platform zal er ooit om vragen.
3. Schakel tweefactorauthenticatie in, maar niet via sms.
Tweefactorauthenticatie (2FA) voegt een cruciale tweede beveiligingslaag toe aan uw exchange-accounts en eventuele bewaarportefeuilles.
SMS-gebaseerde 2FA is echter kwetsbaar voor SIM-swapping-aanvallen, waarbij criminelen uw mobiele provider overhalen om uw telefoonnummer over te zetten naar een SIM-kaart die zij beheren.
SIM-swapping veroorzaakte alleen al in 2025 meer dan 150 miljoen dollar aan verliezen.
Gebruik in plaats daarvan een authenticatie-app zoals Google Authenticator of Authy, of een hardwarematige sleutel zoals een YubiKey.
Verouderde 2FA-systemen leidden in 2025 tot een stijging van 32% in accountovernames, waardoor deze upgrade onvermijdelijk is. Lees meer over veilige accountpraktijken in onze Crypto Wallets Guide.
Hier is een algemene handleiding over hoe u 2FA op uw cryptowallet kunt inschakelen:
Download en installeer een betrouwbare authenticatie-app zoals Google Authenticator or Authy op uw mobiele apparaat.
Log in op je cryptowallet-account en ga naar de beveiligingsinstellingen. Zoek naar de optie om tweefactorauthenticatie in te schakelen en selecteer deze.
Volg de instructies om de QR-code op het scherm te scannen met uw authenticator-app.
Na het scannen genereert de app een unieke code. Voer deze code in het daarvoor bestemde veld op het walletplatform in om de configuratie te verifiëren.
Sommige platforms bieden back-upcodes voor het geval u geen toegang meer heeft tot uw authenticator-app. Zorg ervoor dat u deze codes op een veilige locatie bewaart.
4. Gebruik een uniek wachtwoord voor elk crypto-account.
Zwakke of hergebruikte wachtwoorden speelden een rol in een aanzienlijk deel van de 29% van de datalekken bij gecentraliseerde exchanges die in 2025 werden toegeschreven aan ongeautoriseerde toegang tot accounts.
Gebruik een wachtwoordmanager om lange, willekeurige en unieke wachtwoorden te genereren en op te slaan voor elke cryptobeurs, wallet-applicatie en e-mailaccount die aan uw crypto-activiteiten is gekoppeld.
Uw e-mailaccount verdient bijzondere aandacht: als een hacker uw e-mailaccount beheert, kan hij wachtwoorden op de meeste daaraan gekoppelde platforms resetten.
Beschouw je crypto-e-mailadres als een apart, specifiek account dat je nergens anders voor gebruikt.
Hier volgen enkele tips voor het aanmaken van een veilig wachtwoord:
Je wachtwoord moet minimaal 12 tekens lang zijn, inclusief hoofdletters, kleine letters, cijfers en speciale tekens. Complexiteit maakt het voor aanvallers moeilijker om te kraken.
Gebruik geen informatie die makkelijk te raden is, zoals uw naam, geboortedatum of veelvoorkomende woorden.
Overweeg het gebruik van een wachtwoordbeheerder om sterke wachtwoorden voor elk account te genereren en op te slaan, om zo de beveiliging te verbeteren.
Werk uw wachtwoorden regelmatig bij (elke drie tot zes maanden) om uw portemonnee te beschermen tegen mogelijke inbreuken.
Gebruik geen wachtwoorden opnieuw. Als één account gehackt wordt, lopen andere accounts met hetzelfde wachtwoord ook risico.
Deel je wachtwoorden nooit met anderen, ook niet met mensen die beweren van de klantenservice te zijn. Legitieme bedrijven vragen nooit om je wachtwoord.
5. Controleer elk walletadres voordat u een transactie bevestigt.
Kritieke prioriteit
Aanvallen met adresvergiftiging en malware die het klembord kapen, vervangen het portemonnee-adres dat u hebt gekopieerd door het adres van een aanvaller zodra u het plakt.
Deze aanvallen zijn stil, automatisch en verwoestend effectief. Controleer altijd het volledige walletadres teken voor teken, of in ieder geval de eerste zes en de laatste zes tekens, voordat u op 'bevestigen' klikt.
Voor transacties met een hoge waarde kunt u het adres handmatig invoeren of een geverifieerde QR-code van een betrouwbare bron scannen.
Blockchaintransacties zijn definitief en onomkeerbaar zodra ze bevestigd zijn, dus er is geen herstelmechanisme als je naar een verkeerd adres verzendt.
6. Herken en weersta phishingaanvallen via alle kanalen.
Hoge prioriteit
Phishing was in de eerste helft van 2025 de meest voorkomende aanvalsvector en verantwoordelijk voor 48% van de inbreuken op beursplatformen.
Aanvallers doen zich voor als cryptobeurzen, walletproviders, supportteams en zelfs crypto-influencers via e-mail, sms, sociale media en nepwebsites met URL's die slechts één teken verschillen van die van legitieme sites. Bewaar de officiële URL's van elk platform dat u gebruikt als bladwijzer.
Klik nooit op links in ongevraagde berichten. Voer nooit uw herstelzin, privésleutel of inloggegevens in op een pagina die u via een link bereikt in plaats van via uw bladwijzer.
Als er zich een noodsituatie voordoet, wordt uw account binnen 24 uur geblokkeerd. Beschouw dit als een waarschuwingssignaal, niet als een reden om direct actie te ondernemen.
7. Zorg ervoor dat alle walletsoftware en besturingssystemen van apparaten up-to-date zijn.
Hoge prioriteit
Zero-day exploits werden gebruikt in 19% van de grote crypto-aanvallen in 2025, waarbij kwetsbaarheden in wallet-applicaties, browserextensies en besturingssystemen werden misbruikt voordat ontwikkelaars patches konden uitbrengen.
Uit een onderzoek uit 2025 bleek dat ongeveer 90% van de veelgebruikte browser-extensies voor digitale portemonnees minstens één kwetsbaarheid bevatte die misbruikt kon worden.
Door automatische updates voor uw wallet-apps, het besturingssysteem van uw apparaat en uw browser in te schakelen, zorgt u ervoor dat u beveiligingspatches zo snel mogelijk ontvangt nadat ze zijn uitgebracht.
Dit is een van de beveiligingsgewoonten die het minste moeite kost en de grootste impact heeft.
8. Download wallets en apps alleen van officiële bronnen.
Hoge prioriteit
Nep-wallet-apps zijn in 2025 enorm in aantal toegenomen. Ze imiteren vaak populaire wallets zoals MetaMask, Trust Wallet en Phantom om gebruikersgegevens en privésleutels te bemachtigen zodra deze worden ingevoerd.
Deze frauduleuze apps duiken op in onofficiële app-repositories, dubieuze winkels voor browserextensies en glippen soms zelfs door de officiële beoordelingsprocessen van appwinkels heen.
Download wallet-software altijd rechtstreeks van de officiële projectwebsite. Controleer de naam van de ontwikkelaar en het aantal recensies in een app store voordat je de software installeert.
Zoek bij twijfel de app-link op het geverifieerde socialemediaprofiel van het project in plaats van in de zoekresultaten.
9. Overweeg een multisignature wallet voor zakelijk gebruik of grote vermogens.
Aanbevolen voor bedrijven
Een multisignature (multisig) wallet vereist goedkeuring van meerdere privésleutels voordat een transactie kan worden geautoriseerd; bijvoorbeeld, twee van de drie aangewezen sleutels moeten ondertekenen.
Onderzoek bevestigt dat wallets met multisig-ondersteuning het risico op sleutelcompromittering met meer dan 40% verminderen in vergelijking met wallets die slechts één sleutel ondersteunen.
Voor bedrijven die cryptobetalingen accepteren of aanzienlijke kasreserves aanhouden, is multisig de institutionele standaard.
Het elimineert het zwakke punt waardoor standaard wallets kwetsbaar zijn voor een enkel gecompromitteerd apparaat of teamlid.
10. Scheid uw portemonnees op basis van doel en risiconiveau.
Door één wallet te gebruiken voor alles – betalingen ontvangen, DeFi-interacties, NFT-minting en langetermijnopslag – concentreert u uw volledige cryptovermogen op één plek.
Beveiligingsexperts adviseren een gelaagde architectuur: een cold wallet (hardware) voor langetermijnbeleggingen die u zelden gebruikt, een aparte hot wallet voor frequente transacties en DeFi-activiteiten met alleen de gegevens die u op korte termijn nodig hebt, en een dedicated wallet voor interactie met nieuwe of niet-gecontroleerde protocollen.
Op deze manier blijft uw spaarportemonnee volledig onaangetast als een hot wallet wordt gecompromitteerd door een kwaadwillige contractinteractie.
Wat is het verschil tussen een hot wallet en een cold wallet?
Inzicht in de fundamentele architectuur van verschillende soorten wallets vormt de basis van elke verstandige beveiligingsstrategie.
De meeste mensen beginnen met een hot wallet en gaan daar nooit verder mee, en dat is precies waar aanvallers op rekenen.
Is het gebruik van openbare wifi om toegang te krijgen tot crypto-accounts echt zo riskant?
Ja. Openbare wifi-netwerken op luchthavens, in cafés en hotels kunnen worden afgeluisterd door anderen op hetzelfde netwerk, en aanvallers creëren vaak overtuigende nep-hotspots met namen zoals Airport_Free_WiFi om het verkeer te onderscheppen.
Hoe weet ik of mijn cryptowallet al is gehackt?
Tekenen van een beveiligingslek zijn onder andere onverwachte uitgaande transacties die u niet hebt geautoriseerd, inlogmeldingen van onbekende apparaten of locaties, het niet kunnen openen van uw account ondanks het gebruik van het juiste wachtwoord en verdwenen saldo's.
Wat is een SIM-swap-aanval en hoe kan ik mezelf daartegen beschermen?
Bij een sim-swap-aanval overtuigt een crimineel je mobiele provider ervan om je telefoonnummer over te zetten naar een simkaart die hij of zij beheert.
Zodra ze je nummer hebben, kunnen ze sms-gebaseerde 2FA-codes onderscheppen en wachtwoorden resetten die aan je mobiele nummer zijn gekoppeld.
Conclusie
Terwijl de massa wacht op de volgende onbreekbare beveiligingspatch, weet de elite dat de beveiliging van je cryptowallet een mentale strijd is die al gewonnen is lang voordat de gegevens op de blockchain worden vastgelegd.
Door de ABC-strategie uit te voeren – uw toegangspunten te beveiligen, menselijke fouten uit te sluiten en uw seed phrases als een soevereine bank te beheren – maakt u de hackers die vorig jaar 3.4 miljard dollar buitmaakten, onzichtbaar.
Disclaimer : Dit artikel is uitsluitend bedoeld ter informatie en mag niet worden beschouwd als handels- of beleggingsadvies. Niets in dit artikel mag worden opgevat als financieel, juridisch of fiscaal advies. Handelen in of beleggen in cryptovaluta brengt een aanzienlijk risico op financieel verlies met zich mee. Voer altijd gedegen onderzoek uit voordat u handels- of beleggingsbeslissingen neemt.
Handel met bewijs van reserves
UEEx publiceert maandelijks audits en verificaties door derden voor elke beursgenoteerde markt.
Marktanalyses, handelsstrategieën, inzichten in futures en beveiligingswaarschuwingen worden wekelijks aangeleverd. Gelezen door meer dan 10,000 cryptohandelaren.