Есть особое чувство тревоги, которое охватывает вас, когда вы открываете приложение своего кошелька, а баланс неверный. Не просто сбой в отображении — а нулевой. Каждый владелец криптовалюты, который еще этого не испытал, находится всего в одном неосторожном клике от того, чтобы это понять.
Хуже всего редко бывает сам взлом. Хуже всего – момент до него, когда все выглядело нормально. Вкладка браузера работала корректно. Подтверждение контракта выглядело обычным, сообщение службы поддержки – официальным. Хакеры, нацеленные на криптовалюты, не взламывают блокчейн, они отвлекают ваше внимание, но лишь на достаточно долгое время.
Научиться защищать криптовалюту от хакеров после этого момента уже слишком поздно. Это нужно сделать до того, как сформируются привычки, начнутся проверки и будут приняты решения, благодаря которым ваш кошелек будет выглядеть точно так же, как и до этого.
Перво-наперво
Присоединяйтесь к UEEx
Познакомьтесь с ведущей в мире платформой цифрового управления капиталом
Криптохакинг — это несанкционированная попытка получить доступ к криптовалюте, кошельку, биржевому счету, закрытым ключам или другим криптоактивам другого лица.
Хакеры могут использовать такие методы, как фишинг, вредоносное ПО, поддельные приложения-кошельки, украденные пароли, подмена SIM-карт, вредоносные смарт-контракты или социальная инженерия, чтобы обмануть пользователей или использовать уязвимости в системе безопасности.
Криптовалюта привлекает хакеров по нескольким причинам:
Крупные суммы средств могут перемещаться быстро.Криптовалюту можно переводить через границы без использования традиционных банковских процедур, что затрудняет возврат украденных активов после их перемещения через несколько адресов.
Сделки, как правило, необратимы.После подтверждения транзакции, как правило, ни один банк или центральный орган не может просто отменить её.
Отдельные лица являются прямыми мишенямиХакеры атакуют не только крупные биржи. Они могут нацеливаться на отдельных пользователей с помощью фишинга, вредоносного ПО, поддельных кошельков и социальной инженерии.
Криптовалютная экосистема имеет множество уязвимых мест для атак: Протоколы DeFi, торговые площадки NFT, мосты, приложения Web3, кошельки и смарт-контракты — все это может представлять различные риски безопасности.
Наибольшие риски для безопасности криптовалют в 2026 году
Фишинг и социальная инженерия
Злоумышленники выдают себя за биржи, поставщиков кошельков, компании или людей, которым вы доверяете, чтобы убедить вас раскрыть пароли, сид-фразы, коды подтверждения или одобрить мошеннические транзакции.
Поддельные кошельки и вредоносные приложения
Поддельные приложения-кошельки и расширения для браузеров могут выглядеть почти идентично легитимным. Установка такого приложения из неофициального источника может привести к утечке конфиденциальной информации или предоставить злоумышленникам доступ к вашим средствам.
Вредоносное ПО и кейлоггеры
Вредоносные программы могут отслеживать активность на вашем устройстве, красть учетные данные, перехватывать вводимый вами текст или манипулировать информацией, скопированной в буфер обмена.
Атаки с подменой SIM-карты
Атака с подменой SIM-карты происходит, когда злоумышленник обманом заставляет оператора мобильной связи перенести ваш номер телефона на SIM-карту, находящуюся под его контролем. Если ваши криптовалютные счета в значительной степени зависят от SMS-аутентификации, это может помочь злоумышленникам захватить ваши учетные записи.
Украденные семенные фразы
Сид-фраза может предоставить доступ к кошельку и его средствам. Передача её другим лицам, небезопасное хранение или ввод на вредоносном веб-сайте могут поставить под угрозу весь кошелек.
Вредоносные смарт-контракты
Подключение кошелька к мошенническому или скомпрометированному смарт-контракту может привести к вредоносным транзакциям или одобрению токенов. Пользователи должны понимать, что они подписывают, а не одобрять транзакции вслепую.
Атаки с отравлением адресов
При отравлении адресов злоумышленники создают адреса кошельков, похожие на адреса, с которыми пользователь ранее взаимодействовал. Они могут отправлять небольшие транзакции, чтобы мошеннический адрес появился в истории транзакций пользователя, надеясь, что позже он будет скопирован по ошибке.
Присоединяйтесь к UEEx
Познакомьтесь с ведущей в мире платформой цифрового управления капиталом
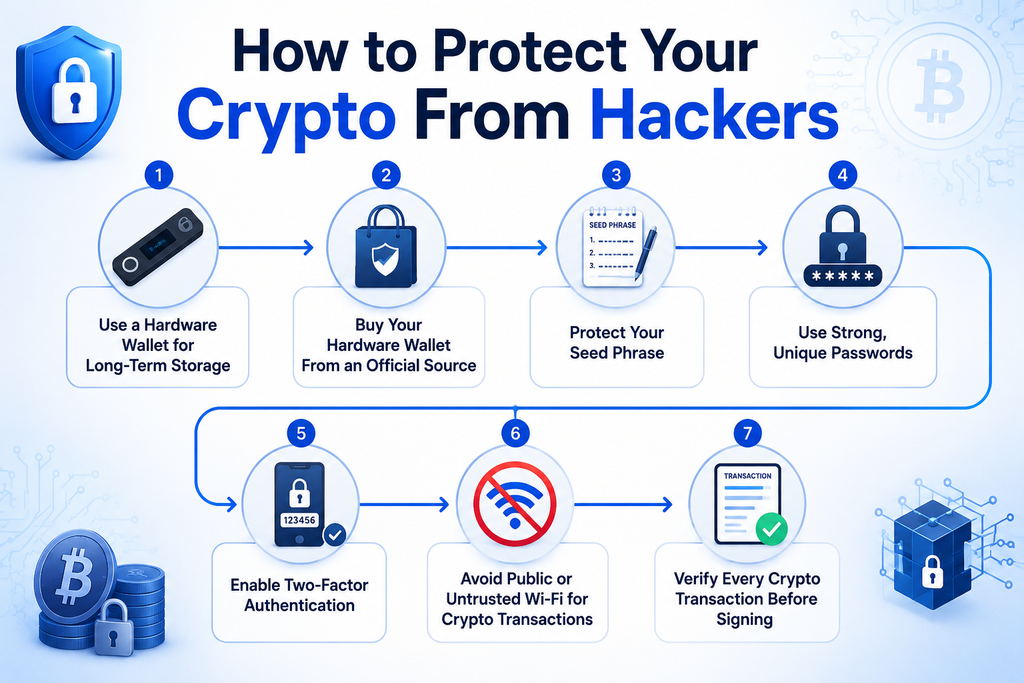
1. Используйте аппаратный кошелек для долгосрочного хранения
Аппаратный кошелек — это физическое устройство, предназначенное для хранения приватных ключей от криптовалюты в автономном режиме. В отличие от программного кошелька, работающего на телефоне или компьютере, аппаратный кошелек изолирует ключи от многих онлайн-угроз. Это делает его отличным вариантом для тех, кто хранит криптовалюту в течение длительного времени.
Аппаратные кошельки, как правило, более безопасны, поскольку закрытые ключи хранятся вне интернета и обычно не доступны вашему компьютеру или телефону.
Даже при подключении устройства для совершения транзакции закрытый ключ остается внутри устройства, а не раскрывается подключенному компьютеру.
2. Приобретайте аппаратный кошелек у официального поставщика.
Место покупки аппаратного кошелька имеет значение. Подлинное устройство может обеспечить надежную защиту, но устройство, подвергшееся модификации или подделке, может поставить ваши активы под угрозу. Всегда учитывайте происхождение устройства как часть вашей стратегии безопасности.
Покупка напрямую с официального сайта производителя, как правило, является самым безопасным вариантом, поскольку снижает риск получения поддельного или модифицированного устройства.
Перед покупкой убедитесь, что вы посещаете официальный сайт производителя, а не похожий на него.
3. Защитите свою начальную фразу
Ваша сид-фраза — одна из важнейших составляющих информации, связанной с криптокошельком с самостоятельным хранением средств. Любой, кто её получит, сможет восстановить кошелек и получить доступ к его активам.
Поэтому к защите следует относиться так же серьезно, как и к защите самих средств. Никогда не делайте скриншот своей сид-фразы.
Скриншот может остаться на вашем телефоне, появиться в резервных копиях или стать доступным для вредоносного программного обеспечения. То же самое относится и к набору фразы в обычных заметках или документах.
Никогда не сохраняйте свою сид-фразу в облачном хранилище, таком как онлайн-документы, облачные заметки или файловые сервисы. Если ваша учетная запись в облаке будет взломана, сид-фраза может быть раскрыта вместе с ней.
4. Используйте надежные и уникальные пароли.
Надежные пароли могут помочь защитить криптовалютные биржи, учетные записи электронной почты, торговые платформы и другие сервисы, связанные с вашими цифровыми активами. Взломанный пароль может предоставить злоумышленнику точку доступа к вашим учетным записям.
Используйте разные пароли для каждой учетной записи, связанной с криптовалютой. Если вы используете один и тот же пароль для нескольких сервисов, и один из них будет взломан, злоумышленники могут попытаться получить доступ к этим учетным данным в других ваших аккаунтах.
Надежный менеджер паролей может генерировать и безопасно хранить длинные, уникальные пароли, чтобы вам не приходилось запоминать каждый из них. Это, как правило, безопаснее, чем использование простых паролей или ведение списка паролей в обычном документе.
Двухфакторная аутентификация (2FA) добавляет еще один уровень безопасности помимо вашего пароля. Даже если злоумышленник получит ваш пароль, ему все равно может потребоваться второй фактор аутентификации для доступа к учетной записи.
При наличии возможности, приложение-аутентификатор, как правило, предпочтительнее, чем полагаться исключительно на SMS. Приложения-аутентификаторы генерируют временные коды на вашем устройстве, не завися от номера вашего мобильного телефона.
6. Избегайте использования общедоступных или ненадежных сетей Wi-Fi для криптовалютных транзакций.
Использование общедоступных сетей Wi-Fi может создавать дополнительные риски безопасности, особенно при доступе к конфиденциальным финансовым данным или подтверждении транзакций.
Злоумышленник в небезопасной сети может попытаться перехватить или манипулировать трафиком, а также направить пользователей на вредоносные веб-сайты.
По возможности используйте надежную домашнюю сеть или мобильное соединение при работе с криптовалютой. Убедитесь, что ваша домашняя сеть Wi-Fi использует надежный пароль и актуальные настройки безопасности.
7. Проверяйте каждую криптотранзакцию перед подписанием.
Прежде чем одобрить криптовалютную транзакцию, уделите время проверке того, что именно вы подписываете. Транзакция может быть технически действительной в блокчейне, но при этом являться мошеннической или наносить вам вред.
Всегда тщательно проверяйте адрес кошелька получателя. По возможности, проверяйте адрес через надежный источник, а не полагайтесь исключительно на историю транзакций, поскольку атаки с использованием подмены адресов могут внедрить в историю транзакций вашего кошелька адреса, похожие на указанные.
Что делать, если мой криптовалютный кошелек взломали?
Действуйте быстро. Если ваша сид-фраза или закрытый ключ были скомпрометированы, создайте новый безопасный кошелек и переведите оставшиеся активы. Если учетная запись на бирже была взломана, защитите ее, смените пароль, аннулируйте несанкционированные сессии и свяжитесь с биржей через ее официальные каналы.
Можно ли полностью защитить аппаратный кошелек от взлома?
Нет. Аппаратные кошельки могут значительно снизить некоторые онлайн-риски, но они не защищают пользователей от фишинга, вредоносных транзакций, поддельных приложений или украденных сид-фраз. Тем не менее, соблюдение надлежащих мер безопасности по-прежнему крайне важно.
Может ли кто-то украсть мою криптовалюту, имея только адрес моего кошелька?
В целом, нет. Публичный адрес кошелька можно передавать другим лицам для получения средств, но он не должен предоставлять кому-либо доступ к вашим активам. Однако мошенники могут использовать адреса в фишинговых атаках и атаках с использованием отравления адресов.
Присоединяйтесь к UEEx
Познакомьтесь с ведущей в мире платформой цифрового управления капиталом
Защита вашей криптовалюты от хакеров заключается не столько в поиске одного идеального инструмента безопасности, сколько в создании нескольких уровней защиты.
Аппаратный кошелек может помочь обеспечить безопасность долгосрочных активов, а надежные пароли, двухфакторная аутентификация, защищенные устройства и тщательная проверка транзакций могут защитить учетные записи и кошельки, которыми вы пользуетесь каждый день.
Однако безопасность не заканчивается после первоначальной настройки. Угрозы меняются, появляются новые мошеннические схемы, а устаревшие разрешения кошелька или устаревшее программное обеспечение со временем могут создавать уязвимости. Регулярный пересмотр настроек безопасности, обновление кошелька и приложений, тестирование резервных копий и отслеживание подозрительной активности помогут вам предотвратить эти риски.
Самое главное, помните, что вашу сид-фразу и закрытые ключи ни в коем случае нельзя разглашать, и ни один добросовестный сотрудник службы поддержки не должен их запрашивать.
Предупреждение : Данная статья предназначена исключительно для информационных целей и не должна рассматриваться как торговая или инвестиционная рекомендация. Ничто из изложенного здесь не должно рассматриваться как финансовая, юридическая или налоговая консультация. Торговля криптовалютами или инвестирование в них сопряжены со значительным риском финансовых потерь. Всегда проводите тщательную проверку перед принятием каких-либо торговых или инвестиционных решений.
Торговля с подтверждением резервов
UEEx ежемесячно публикует результаты аудита и независимой проверки по каждому котируемому на бирже рынку.