Un ataque del 51 % se produce cuando una sola entidad controla más de la mitad del poder de minado o de los tokens apostados de una cadena de bloques, lo que le permite manipular el historial de transacciones, realizar doble gasto y censurar nuevas transacciones. En 2025, un ataque de 24 horas a Bitcoin costaría casi 53 millones de dólares, lo que lo haría prácticamente imposible; sin embargo, las cadenas de prueba de trabajo más pequeñas siguen siendo altamente vulnerables, como demostró la reorganización de Monero en septiembre de 2025.
Puntos Clave
Un ataque del 51% se produce cuando un grupo o una sola entidad controla más del 50% de la tasa de hash (potencia computacional) o de los tokens apostados de una cadena de bloques.
Los atacantes pueden realizar doble gasto en las transacciones, censurar nuevos bloques y revertir el historial de transacciones recientes, pero no pueden robar fondos de monederos que no les pertenecen ni crear monedas de la nada.
Llevar a cabo un ataque del 51% resulta complicado en redes grandes como Bitcoin (cuya tasa de hash alcanzó un máximo de 1,160 EH/s en octubre de 2025), pero las cadenas de bloques más pequeñas con bajas tasas de hash siguen siendo objetivos prioritarios.
En septiembre de 2025, el grupo de minería Qubic llevó a cabo la mayor reorganización de la cadena de bloques de Monero hasta la fecha, revirtiendo 18 bloques e invalidando aproximadamente 118 transacciones.
Cambiar a la prueba de participación (Proof-of-Stake), implementar penalizaciones por recortes y aumentar los requisitos de confirmación son las defensas más efectivas.
Únase a UEEx
Experimente la plataforma líder mundial de gestión de patrimonio digital
Una cadena de bloques es un registro digital de código abierto que almacena de forma segura y transparente transacciones y datos en una red distribuida de ordenadores. Su característica principal es la descentralización. Esto significa que todos los participantes pueden contribuir a la red y obtener recompensas a medida que crece, impidiendo que una sola persona o autoridad tome el control.
Sin embargo, esta descentralización solo se mantiene mientras ningún participante controle la mayoría de los recursos de la red. Un ataque del 51 % se produce cuando un grupo de atacantes o una sola entidad se apodera de más de la mitad de la tasa de hash de una cadena de bloques (potencia computacional en sistemas de prueba de trabajo) o de los tokens apostados (en sistemas de prueba de participación).
En este ataque, la parte controladora puede manipular las transacciones en la cadena de bloques afectada, revertir el historial reciente y realizar un doble gasto de las monedas, pero no puede robar fondos de las carteras que no controla ni crear nuevas monedas de la nada.
Imagínelo como una votación en la junta directiva de una empresa. Si un grupo posee más del 50 % de los votos, controla todas las decisiones, independientemente de la voluntad de los demás accionistas. En una cadena de bloques, el grupo o entidad que controla la mayor parte del poder de procesamiento puede ejecutar transacciones, excluir a otros y reescribir el historial reciente a su antojo.
Este ataque se realiza principalmente en redes más pequeñas con bajas tasas de hash, menor uso y mínimas medidas de seguridad. Las cadenas de bloques más grandes, como Bitcoin, Ethereum y Solana, cuentan con una capacidad de procesamiento y una seguridad económica considerablemente mayores, lo que hace que los ataques sean técnicamente difíciles y financieramente inviables.
El primer incidente significativo de ataque del 51% se remonta a 2014, cuando el grupo GHash.io (un popular grupo de minería de Bitcoin que operó entre 2013 y 2016) controló involuntariamente el 55% de la red Bitcoin, provocando una caída del 25% en el valor de Bitcoin. Aunque el grupo redujo voluntariamente su potencia y se comprometió a mantenerse por debajo del 40%, el incidente puso de manifiesto por primera vez los riesgos de la concentración de poder de minería.
En 2016, las criptomonedas Krypton y Shift , basadas en la plataforma Ethereum, fueron blanco de un grupo de hackers llamado "Team 51". Los atacantes lograron realizar un doble gasto y robar 22,000 monedas a través del exchange Bittrex.
El caso más notable de los inicios de este tipo de ataques ocurrió en 2018 con la criptomoneda Verge (XVG) , que se vio comprometida debido a un error de código. El enfoque multialgoritmo de Verge permitió a los atacantes explotar un fallo que enviaba bloques con marcas de tiempo falsas a la red. Los bloques se generaban cada segundo en lugar de cada 30 segundos, lo que permitió a los hackers capturar el 99 % de los bloques durante un ataque de tres horas. Oficialmente, se robaron 250 000 tokens, aunque los usuarios informaron que la cifra real se acercaba a los 4 millones.
¿Cómo funciona un ataque del 51%?
Realizar un ataque del 51% es muy costoso, consume mucha energía y es técnicamente complejo. Por eso, rara vez se intenta en redes grandes. En una cadena de bloques de prueba de trabajo, la secuencia es la siguiente:
Adquirir la mayoría del poder de hash: El atacante debe controlar más del 50 % de la tasa de hash total de la cadena de bloques. Esto implica invertir en hardware de minería ASIC, alquilar potencia de hash a servicios como NiceHash o persuadir a los grupos de minería existentes para que colaboren.
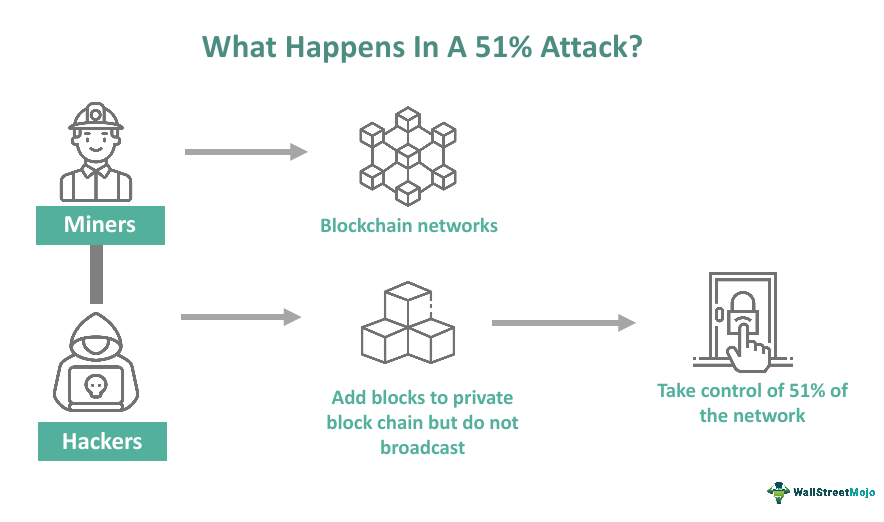
Descubriendo una cadena alternativa secreta: Mientras la red legítima continúa construyéndose sobre la cadena pública, el atacante extrae secretamente su propia versión de la cadena de bloques, sin transmitirla a otros nodos.
La configuración del doble gasto: El atacante envía una transacción a través de la cadena pública (por ejemplo, depositando fondos en una plataforma de intercambio), espera a que se confirme y, a continuación, recibe los bienes o retira los fondos.
Transmitiendo la cadena más larga: Debido a que el atacante controla más del 50 % del poder de minería, su cadena privada crece más rápido que la pública. Al difundirla, la regla de la cadena más larga implica que todos los nodos honestos la adoptan como registro canónico, borrando la transacción de depósito original.
El resultado: El atacante se queda tanto con los bienes o fondos retirados como con las monedas originales, que, según muestra la cadena privada, nunca se gastaron.
Contexto energético: Según la Escuela de Clima de Columbia , la minería de Bitcoin requiere hasta 150 teravatios de energía al año, más que el consumo anual de países como Finlandia y Argentina. Este coste energético es, en sí mismo, una de las principales defensas de Bitcoin contra los ataques del 51%.
En las cadenas de bloques de prueba de participación como Ethereum, un ataque equivalente requiere controlar más del 51 % de todos los tokens apostados. Esto resulta mucho más costoso, ya que adquirir ese volumen de tokens eleva su precio, y los validadores que actúan de forma maliciosa se arriesgan a que el protocolo elimine sus tokens apostados.
Únase a UEEx
Experimente la plataforma líder mundial de gestión de patrimonio digital
La consecuencia principal y más perjudicial desde el punto de vista financiero. Los atacantes gastan fondos que ya han sido transferidos, alterando la cadena de bloques para que parezca que el dinero nunca se envió y así poder reutilizarlo. Un atacante gasta 10 BTC en una compra, usa su control mayoritario para reescribir la cadena de bloques de modo que la transacción nunca se haya realizado y luego vuelve a gastar los mismos 10 BTC.
2. Ataque de denegación de servicio (DoS)
El atacante toma el control y bloquea las direcciones de los mineros honestos, impidiendo que recuperen el control de la red. Esto permite que las transacciones maliciosas del atacante queden incrustadas permanentemente en la cadena.
3. Reversión de transacciones
El atacante bloquea los pagos entre usuarios, interrumpiendo el funcionamiento normal de la red, provocando retrasos significativos en la confirmación de las transacciones y socavando la confianza en la fiabilidad de la red.
4. Daño reputacional
Un ataque del 51% puede dañar gravemente la reputación de una cadena de bloques, lo que conlleva una pérdida de confianza entre los usuarios e inversores, una caída significativa del valor de la criptomoneda y disuade a nuevos participantes de unirse a la red.
¿Cuáles son ejemplos reales de ataques del 51%?
2018 de mayo
Bitcoin Gold (BTG)
Bitcoin Gold fue víctima de un ataque del 51% que resultó en un doble gasto de aproximadamente 18 millones de dólares. Este ataque dañó significativamente la reputación de la criptomoneda y puso de manifiesto su vulnerabilidad debido a su relativamente baja tasa de hash. Desde entonces, Bitcoin Gold ha sido un objetivo frecuente, con más de 40 ataques del 51% detectados y registrados por el sistema de monitoreo de la Iniciativa de Moneda Digital del MIT.
Agosto del 2020
Ethereum Classic (ETC)
Ethereum Classic sufrió uno de sus ataques más importantes, en el que el atacante realizó un doble gasto de aproximadamente 5.6 millones de dólares en ETC. La red fue atacada dos veces en pocas semanas. Tras los ataques, Ethereum Classic aumentó significativamente el número de confirmaciones requerido para que los futuros dobles gastos resultaran económicamente inviables para los atacantes.
de diciembre de 2018.
Vertcoin (VTC)
Vertcoin sufrió un ataque del 51% que resultó en un doble gasto de aproximadamente 603 VTC, equivalente a unos 100 000 dólares en ese momento. Este ataque demostró la vulnerabilidad de las criptomonedas más pequeñas ante el poder de procesamiento alquilado por servicios como NiceHash.
2019 de julio
Litecoin Cash (LCC)
El sistema de prueba de participación (PoS) de Litecoin Cash se vio comprometido en un ataque del 51%, lo que resultó en un doble gasto de menos de 5,000 dólares. Si bien el impacto financiero fue mínimo, el ataque demostró que incluso los sistemas PoS requieren un diseño cuidadoso para resistir el control de la mayoría.
Otros ejemplos notables incluyen Feathercoin (FTC) y Verge (XVG).
Importante: Estos ataques sirven como un claro recordatorio de que la seguridad de la cadena de bloques es proporcional al tamaño de la red, la diversidad de la tasa de hash y los incentivos económicos. Una red con baja participación no es segura simplemente por estar en la cadena de bloques.
El ataque más significativo del 51% de 2025 involucró a Monero (XMR) y al grupo de minería Qubic, liderado por Sergey Ivancheglo, ex cofundador de IOTA. El incidente se desarrolló en dos fases durante agosto y septiembre de 2025 y se convirtió en uno de los eventos de seguridad de blockchain más comentados en años.
¿Cómo acumuló Qubic la mayor parte de su poder de hash?
Qubic utiliza un modelo de "prueba de trabajo útil" que reutiliza las recompensas de minería de Monero. Los mineros que contribuían al pool de Qubic obtenían recompensas por bloque RandomX de Monero, que Qubic convertía a USDT y utilizaba para comprar y quemar tokens QUBIC, creando así incentivos financieros para que los mineros se unieran. Desde mediados de mayo hasta finales de julio de 2025, la participación de Qubic en la tasa de hash global de Monero aumentó de menos del 2 % a más del 25 %. A finales de agosto, había acumulado más del 51 % de la potencia de hash de la red.
¿En qué consistió la reorganización de septiembre de 2025?
El 14 de septiembre de 2025, Qubic llevó a cabo la mayor reorganización de la cadena de bloques de Monero hasta la fecha. El ataque, que comenzó en el bloque 3,499,659 a las 5:12 a. m. UTC y finalizó en el bloque 3,499,676, duró aproximadamente entre 36 y 43 minutos. Qubic minó de forma privada una cadena alternativa más larga utilizando su mayor poder de procesamiento y la difundió a la red. Dado que los nodos de Monero siguen la regla de que "la cadena más larga gana", todos los nodos honestos adoptaron la cadena de Qubic, dejando huérfanos 18 bloques e invalidando aproximadamente entre 117 y 118 transacciones previamente confirmadas.
Resultado: No se reportaron casos confirmados de doble gasto ni de fondos robados durante la reorganización de Monero en septiembre de 2025. La mayoría de las plataformas de intercambio habían aumentado sus umbrales de confirmación antes del ataque principal. El precio de Monero subió entre un 5 % y un 7 % el día del ataque, aunque el incidente impulsó a los desarrolladores de Monero a investigar soluciones, como la implementación de puntos de control rotativos de 10 bloques y propuestas de minería combinada.
El evento puso de manifiesto una vulnerabilidad fundamental de las cadenas de bloques de prueba de trabajo: cualquier red donde un único pool pueda acumular suficientes incentivos económicos para atraer la mayor parte del poder de procesamiento está en riesgo, independientemente de su diseño técnico. El algoritmo RandomX de Monero, optimizado para procesadores y diseñado para resistir la centralización de ASIC, no ofreció protección suficiente contra un pool bien financiado y con motivaciones económicas.
¿Cuánto costará un ataque del 51% en 2025?
El coste de un ataque del 51% aumenta directamente con el tamaño y la tasa de hash de la red objetivo. Según datos de Crypto51 a octubre de 2025:
Network
Consenso
Costo de un ataque de 24 horas (octubre de 2025)
Nivel de Seguridad
Bitcoin (BTC)
Prueba de trabajo
~ $ 53 millones
Extremadamente alto
Ethereum (ETH)
Prueba de Estaca
Se necesitaría el 51% del ETH apostado (decenas de miles de millones).
Extremadamente alto
Ethereum Classic (ETC)
Prueba de trabajo
~ $ 144,000
Moderado
pequeñas altcoins
Prueba de trabajo
Desde tan solo $1,000 hasta $5,000
Bajo
Contexto de la tasa de hash de Bitcoin: La tasa de hash de la red Bitcoin alcanzó un máximo de aproximadamente 1,160 exahashes por segundo (EH/s) en octubre de 2025 y se recuperó parcialmente hasta alrededor de 1,020 EH/s a principios de 2026. Controlar el 51 % de esta tasa requeriría miles de millones de dólares en costos de hardware y electricidad que probablemente superarían cualquier posible ganancia derivada del doble gasto antes de que el mercado reaccionara.
Para cadenas más pequeñas, los atacantes pueden alquilar potencia de procesamiento a servicios como NiceHash durante la duración del ataque, evitando así la necesidad de invertir en hardware permanente. Esto hace que los ataques a corto plazo contra redes con baja tasa de hash sean mucho más factibles. En 2025, un solo contrato de minería en la nube podría otorgar a alguien el control mayoritario temporal de la red de una cadena pequeña por menos de 5,000 dólares.
¿Cómo se pueden proteger las cadenas de bloques contra los ataques del 51%?
1. Cambiar a un algoritmo de consenso más seguro
Algunos algoritmos de consenso, en particular la Prueba de Trabajo (Proof-of-Work), son más vulnerables a los ataques del 51% porque dependen exclusivamente del poder de minado. Cambiar a la Prueba de Participación (Proof-of-Stake) reduce este riesgo considerablemente. En PoS, los atacantes deben poseer la mayoría de los tokens apostados de la red, en lugar de poder de hash. Adquirir este volumen eleva el precio de los tokens y, si se detecta el ataque, el protocolo puede reducir drásticamente la participación del atacante, lo que hace que el ataque sea autodestructivo.
La transición de Ethereum a PoS es el ejemplo más destacado. Un ataque teórico del 51% a Ethereum hoy requeriría poseer más de la mitad de todo el ETH en staking, valorado en decenas de miles de millones de dólares, con el riesgo de una pérdida total por recortes drásticos.
2. Aumentar los requisitos de confirmación
Las plataformas de intercambio y los servicios deben establecer requisitos de confirmación proporcionales al nivel de seguridad de la cadena de bloques. Las transacciones de Bitcoin suelen considerarse definitivas tras 6 confirmaciones. Tras los ataques sufridos, Ethereum Classic elevó sus requisitos a 40 o más. Las cadenas altamente vulnerables pueden requerir 100 o más. Ajustar dinámicamente los umbrales en función de la distribución de la tasa de hash en tiempo real también ayuda a limitar el daño de cualquier ataque.
3. Implementar sistemas de penalización y de penalización por corte.
Implementar un sistema de penalizaciones, como el de penalización por pérdida de tokens en los sistemas de prueba de participación (Proof-of-Stake), aumenta significativamente el riesgo para los atacantes. Este sistema confisca los tokens de los validadores maliciosos que intentan manipular la red, lo que hace que los ataques resulten contraproducentes desde el punto de vista financiero. Esta medida disuasoria es una de las protecciones más sólidas disponibles.
4. Monitorear las reorganizaciones de la cadena
La monitorización activa de la red para detectar reorganizaciones inusuales de la cadena puede identificar un ataque en curso. Los sistemas que alertan a la comunidad y a las plataformas de intercambio cuando las reorganizaciones superan un umbral (por ejemplo, más de 3 bloques) permiten una respuesta rápida, incluyendo la suspensión temporal de los depósitos. El sistema de seguimiento de reorganizaciones de la Iniciativa de Moneda Digital del MIT detectó más de 40 reorganizaciones profundas entre 2019 y 2020 en varias cadenas pequeñas.
5. Realizar auditorías de seguridad periódicas
Las auditorías y los controles de seguridad periódicos ayudan a identificar vulnerabilidades en el protocolo blockchain antes de que los atacantes puedan explotarlas. Esto incluye la comprobación de posibles puntos de entrada para ataques del 51%, la revisión de los datos de concentración de los grupos de minería y la corrección continua de las vulnerabilidades del código.
Únase a UEEx
Experimente la plataforma líder mundial de gestión de patrimonio digital
¿Cuáles son algunos ejemplos de prevención exitosa de ataques del 51%?
Claymore y Ethereum Classic (2019)
Claymore, un grupo de minería de criptomonedas, ayudó a prevenir un ataque del 51% a la cadena de bloques Ethereum Classic al monitorear la actividad de la red en busca de patrones inusuales, alertar a la comunidad para que tomara medidas, ajustar la dificultad de la minería para hacer que el ataque fuera más costoso y colaborar con otros grupos de minería para aumentar la tasa de hash general.
Red Bitcoin Gold (2020)
La red Bitcoin Gold evitó varios ataques del 51% mediante la implementación de un sistema de detección de ataques en tiempo real, alentando a los mineros a aumentar la tasa de hash agregada de la red, trabajando con las plataformas de intercambio para implementar requisitos de confirmación más altos y medidas de seguridad adicionales, y desplegando actualizaciones de software periódicas para corregir vulnerabilidades.
Respuesta de la comunidad de Monero (2025)
Tras la reorganización de Qubic en septiembre de 2025, el equipo de desarrolladores de Monero celebró una reunión el 17 de septiembre para abordar la centralización de los grupos de minería. El Laboratorio de Investigación de Monero comenzó a preparar un análisis exhaustivo posterior al ataque y debatió propuestas como la implementación de puntos de control rotativos de 10 bloques, la fusión de la minería con redes más grandes y la implementación de incentivos económicos para penalizar la minería egoísta. La mayoría de las plataformas de intercambio habían aumentado proactivamente sus umbrales de confirmación antes del ataque principal, lo que limitó los daños prácticos.
¿Cómo se presenta el futuro de la defensa contra ataques del 51%?
La tecnología blockchain promete seguridad e inmutabilidad, pero no es perfecta. Los ataques del 51% ponen de manifiesto el delicado equilibrio entre descentralización y seguridad, subrayando la necesidad de una vigilancia constante en cualquier red blockchain.
El incidente de Monero en 2025 demostró que incluso las cadenas PoW bien establecidas y centradas en la privacidad, con algoritmos resistentes a ASIC, no son inmunes si los incentivos económicos permiten que un único pool acumule la mayor parte del poder de hash. Las defensas más sólidas a largo plazo siguen siendo aumentar la participación en la red, migrar a mecanismos de consenso con finalidad integrada, implementar penalizaciones severas y mantener una infraestructura de monitoreo activa.
Al reconocer estas vulnerabilidades y abordarlas de forma proactiva, las redes blockchain pueden reforzarse, garantizando la integridad y la fiabilidad del ecosistema para todos los participantes.
Preguntas frecuentes
¿Qué es un ataque del 51%?
Un ataque del 51 % se produce cuando una sola entidad o un grupo coordinado obtiene el control de más del 50 % de la tasa de hash de minería de una cadena de bloques (en redes de prueba de trabajo) o de los tokens apostados (en redes de prueba de participación). Con el control mayoritario, el atacante puede manipular el historial de transacciones, realizar doble gasto de monedas y censurar nuevas transacciones, pero no puede robar monedas de billeteras que no le pertenecen.
¿Cuánto costaría un ataque del 51% contra Bitcoin en 2025?
Según datos de Crypto51 de octubre de 2025, un ataque del 51% a Bitcoin en 24 horas costaría casi 53 millones de dólares. La tasa de hash de Bitcoin alcanzó un máximo de aproximadamente 1,160 exahashes por segundo en octubre de 2025, lo que hacía prácticamente imposible que un solo actor ejecutara un ataque de este tipo de forma rentable antes de que el mercado reaccionara con una caída drástica del valor de la criptomoneda.
¿Alguna vez Bitcoin ha sufrido un ataque exitoso del 51%?
No. Bitcoin nunca ha sufrido un ataque exitoso del 51%. Su enorme tasa de hash y el costo prohibitivo de adquirir la mayor parte del poder de minado hacen que un ataque de este tipo sea económicamente inviable. Criptomonedas más pequeñas basadas en prueba de trabajo, como Ethereum Classic, Bitcoin Gold, Vertcoin y Monero, sí han sido blanco de ataques reales del 51%.
¿Qué ocurrió con el ataque de reorganización de Monero en 2025?
En agosto y septiembre de 2025, el grupo de minería Qubic acumuló más del 51 % del hashrate de Monero. El 14 de septiembre de 2025, Qubic llevó a cabo la mayor reorganización de la cadena de bloques de Monero hasta la fecha, revirtiendo 18 bloques e invalidando aproximadamente 118 transacciones previamente confirmadas. El ataque duró unos 43 minutos. No se reportaron dobles gastos ni fondos robados, pero el incidente puso de manifiesto la vulnerabilidad del consenso de prueba de trabajo de Monero ante la centralización de la minería impulsada por incentivos económicos.
¿Qué es el doble gasto en un ataque del 51%?
El doble gasto es la principal vulnerabilidad de un ataque del 51%. El atacante envía criptomonedas a un objetivo, como una plataforma de intercambio, espera confirmaciones, recibe los bienes o retira los fondos y, a continuación, utiliza la potencia de procesamiento mayoritaria para minar una cadena alternativa que no incluye la transacción original. Cuando se difunde esta cadena privada más larga, se convierte en el registro canónico y se revierte el pago original, lo que permite al atacante volver a gastar las mismas criptomonedas.
¿Cómo pueden las cadenas de bloques protegerse contra los ataques del 51%?
Las principales medidas de defensa incluyen el cambio del consenso de Prueba de Trabajo (Proof-of-Work) a Prueba de Participación (Proof-of-Stake), que reemplaza la potencia de procesamiento con la participación económica; la implementación de penalizaciones por destrucción de fondos del atacante; el aumento de los requisitos de confirmación para grandes depósitos; la monitorización de reorganizaciones de la cadena; el fomento de la descentralización de la minería; y la realización de auditorías de seguridad periódicas. Los sistemas de Prueba de Participación hacen que los ataques sean mucho más costosos, ya que un atacante necesita la mayoría de los tokens apostados y corre el riesgo de perderlos por completo debido a las penalizaciones.
Sí, pero es mucho más difícil y costoso. Un ataque del 51 % a una cadena de bloques PoS requiere controlar más de la mitad de todos los tokens apostados, lo que eleva drásticamente el precio de dichos tokens a medida que el atacante los compra. Si se detecta el ataque, el protocolo puede eliminar por completo la participación del atacante, lo que convierte el ataque en una catástrofe financiera.
Hola, soy preciousRuby. Soy especialista en marketing de contenidos y escritora, y me apasiona ayudar a startups y pequeñas empresas a alcanzar sus objetivos de marketing mediante el marketing orgánico. Cuando no estoy trabajando, me encontrarás durmiendo o simplemente viendo películas.
Descargo de responsabilidad : Este artículo tiene fines exclusivamente informativos y no debe considerarse asesoramiento comercial ni de inversión. Nada de lo aquí expuesto debe interpretarse como asesoramiento financiero, legal o fiscal. Operar o invertir en criptomonedas conlleva un riesgo considerable de pérdida financiera. Realice siempre la debida diligencia antes de tomar cualquier decisión de inversión.
Comercio con comprobante de reservas
UEEx publica auditorías mensuales y verificaciones de terceros sobre cada mercado cotizado.
Análisis de mercado, estrategias de trading, perspectivas sobre futuros y alertas de seguridad semanales. Leído por más de 10 000 traders de criptomonedas.