Existe una sensación de pavor particular cuando abres la aplicación de tu billetera y el saldo es incorrecto. No un error de visualización, sino un saldo cero. Todo poseedor de criptomonedas que aún no lo haya experimentado está a un clic descuidado de comprenderlo.
Lo peor rara vez es el ataque en sí. Es el momento previo, cuando todo parecía normal. La pestaña del navegador se veía bien. La aprobación del contrato parecía rutinaria, el mensaje de soporte parecía oficial. Los hackers que atacan las criptomonedas no rompen la cadena de bloques, sino que captan tu atención, durante el tiempo suficiente.
Aprender a proteger tus criptomonedas de los hackers después de ese momento es demasiado tarde. Esto es para antes de que se establezcan los hábitos, las comprobaciones y las decisiones que mantendrán tu billetera exactamente como la dejaste.
Lo primero es lo primero
Únase a UEEx
Experimente la plataforma líder mundial de gestión de patrimonio digital
El pirateo de criptomonedas es el intento no autorizado de obtener acceso a la criptomoneda, la billetera, la cuenta de intercambio, las claves privadas u otros activos relacionados con las criptomonedas de otra persona.
Los piratas informáticos pueden utilizar métodos como el phishing, el malware, las aplicaciones de monedero falsas, las contraseñas robadas, el intercambio de tarjetas SIM, los contratos inteligentes maliciosos o la ingeniería social para engañar a los usuarios o explotar las vulnerabilidades de seguridad.
¿Por qué las criptomonedas son un objetivo para los hackers?
Las criptomonedas atraen a los hackers por varias razones:
Grandes cantidades de fondos pueden moverse rápidamenteLas criptomonedas se pueden transferir a través de las fronteras sin los procesos bancarios tradicionales, lo que dificulta la recuperación de los activos robados una vez que se han movido a través de múltiples direcciones.
Las transacciones son generalmente irreversibles.Una vez confirmada una transacción, normalmente no hay ningún banco ni autoridad central que pueda simplemente revertirla.
Los individuos son objetivos directosLos hackers no solo atacan a las principales plataformas de intercambio. También pueden atacar a usuarios individuales mediante phishing, malware, monederos falsos e ingeniería social.
El ecosistema cripto tiene muchas superficies de ataque: Los protocolos DeFi, los mercados NFT, los puentes, las aplicaciones Web3, las carteras y los contratos inteligentes pueden introducir diferentes riesgos de seguridad.
Los mayores riesgos de seguridad de las criptomonedas en 2026
Phishing e ingeniería social
Los atacantes se hacen pasar por plataformas de intercambio, proveedores de monederos digitales, empresas o personas de su confianza para convencerle de que revele contraseñas, frases semilla, códigos de verificación o que apruebe transacciones fraudulentas.
Carteras falsas y aplicaciones maliciosas
Las aplicaciones de monedero y las extensiones de navegador falsas pueden ser prácticamente idénticas a las legítimas. Instalar una desde una fuente no oficial puede exponer información privada o dar acceso a tus fondos a los atacantes.
Malware y registradores de pulsaciones de teclas
El malware puede monitorizar la actividad en tu dispositivo, robar credenciales, capturar lo que escribes o manipular la información copiada en el portapapeles.
Ataques de intercambio de SIM
Un ataque de intercambio de SIM ocurre cuando un delincuente engaña a un proveedor de telefonía móvil para que transfiera tu número de teléfono a una tarjeta SIM que él controla. Si tus cuentas de criptomonedas dependen en gran medida de la autenticación por SMS, esto puede facilitar que los atacantes se apoderen de ellas.
Frases de semillas robadas
Una frase semilla permite acceder a una billetera y a sus fondos. Compartirla, almacenarla de forma insegura o introducirla en un sitio web malicioso puede poner en riesgo toda la billetera.
Contratos inteligentes maliciosos
Conectar una billetera a un contrato inteligente fraudulento o comprometido puede resultar en transacciones o aprobaciones de tokens perjudiciales. Los usuarios deben comprender lo que firman en lugar de aprobar transacciones a ciegas.
Ataques de envenenamiento de direcciones
En el envenenamiento de direcciones, los atacantes crean direcciones de billetera que se parecen a las direcciones con las que el usuario ha interactuado previamente. Pueden enviar pequeñas transacciones para que la dirección fraudulenta aparezca en el historial de transacciones del usuario, con la esperanza de que posteriormente se copie por error.
Únase a UEEx
Experimente la plataforma líder mundial de gestión de patrimonio digital
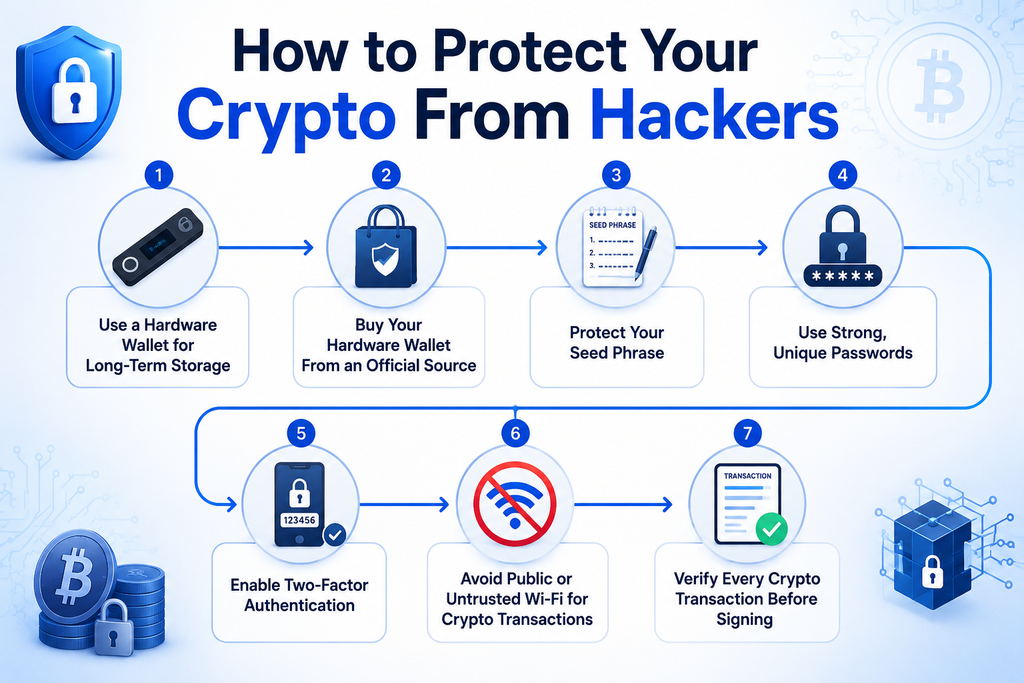
1. Utilice una billetera de hardware para el almacenamiento a largo plazo
Una cartera de hardware es un dispositivo físico diseñado para mantener las claves privadas de tus criptomonedas fuera de línea. A diferencia de una cartera de software que se ejecuta en un teléfono o computadora, una cartera de hardware mantiene las claves aisladas de muchas amenazas en línea. Esto la convierte en una excelente opción para quienes conservan criptomonedas a largo plazo.
Las carteras de hardware suelen ser más seguras porque las claves privadas se mantienen alejadas de internet y normalmente no están expuestas a su ordenador o teléfono.
Incluso al conectar el dispositivo para realizar una transacción, la clave privada está diseñada para permanecer dentro del dispositivo en lugar de ser revelada al ordenador conectado.
2. Compra tu billetera de hardware en una fuente oficial.
El lugar donde compras una billetera de hardware es importante. Un dispositivo legítimo puede brindar una sólida protección, pero uno manipulado o falsificado podría poner tus activos en riesgo. Siempre considera el origen del dispositivo como parte de tu estrategia de seguridad.
Comprar directamente en la página web oficial del fabricante suele ser la opción más segura, ya que se reduce el riesgo de recibir un dispositivo falsificado o modificado.
Antes de realizar la compra, confirme que está visitando el sitio web legítimo del fabricante y no un dominio similar.
3. Proteja su frase inicial
Tu frase semilla es uno de los datos más importantes asociados a una billetera de criptomonedas de autocustodia. Cualquiera que la obtenga podrá restaurar la billetera y acceder a sus activos.
Por lo tanto, protegerla debe tomarse tan en serio como proteger los propios fondos. Nunca hagas una captura de pantalla de tu frase semilla.
Una captura de pantalla puede permanecer en tu teléfono, aparecer en copias de seguridad o, potencialmente, ser accesible para software malicioso. Lo mismo ocurre al escribir la frase en notas o documentos comunes.
Nunca guardes tu frase semilla en servicios de almacenamiento en la nube como documentos en línea, notas en la nube o servicios de almacenamiento de archivos. Si tu cuenta en la nube se ve comprometida, la frase semilla podría quedar expuesta junto con ella.
4. Utilice contraseñas únicas y seguras
Las contraseñas seguras pueden ayudar a proteger las plataformas de intercambio de criptomonedas, las cuentas de correo electrónico, las plataformas de negociación y otros servicios conectados a tus activos digitales. Una contraseña comprometida puede brindar a un atacante una puerta de entrada a tus cuentas.
Utiliza una contraseña diferente para cada cuenta relacionada con criptomonedas. Si reutilizas la misma contraseña en varios servicios y uno de ellos sufre una brecha de seguridad, los atacantes podrían intentar usar esas credenciales en tus otras cuentas.
Un gestor de contraseñas fiable puede generar y almacenar de forma segura contraseñas largas y únicas, para que no tengas que memorizarlas todas. Esto suele ser más seguro que usar contraseñas sencillas o guardar una lista de contraseñas en un documento común.
La autenticación de dos factores (2FA) añade una capa de seguridad adicional a la de tu contraseña. Incluso si un atacante obtiene tu contraseña, es posible que aún necesite el segundo factor de autenticación para acceder a la cuenta.
Cuando esté disponible, una aplicación de autenticación suele ser preferible a depender únicamente de los SMS. Las aplicaciones de autenticación generan códigos temporales en tu dispositivo sin depender de tu número de teléfono móvil.
6. Evite las redes Wi-Fi públicas o no seguras para las transacciones con criptomonedas.
Las redes Wi-Fi públicas pueden introducir riesgos de seguridad adicionales, especialmente al acceder a cuentas financieras confidenciales o al aprobar transacciones.
Un atacante en una red insegura puede intentar interceptar o manipular el tráfico o dirigir a los usuarios hacia sitios web maliciosos.
Siempre que sea posible, utilice una red doméstica de confianza o su conexión móvil para gestionar sus criptomonedas. Asegúrese de que su red Wi-Fi doméstica utilice una contraseña segura y la configuración de seguridad actualizada.
7. Verifica cada transacción de criptomonedas antes de firmarla.
Antes de aprobar una transacción con criptomonedas, tómese el tiempo necesario para verificar con exactitud lo que está firmando. Una transacción puede ser técnicamente válida en la cadena de bloques, pero aun así ser fraudulenta o perjudicial para usted.
Siempre revise cuidadosamente la dirección de la billetera del destinatario. Cuando sea posible, verifique la dirección a través de una fuente confiable en lugar de basarse únicamente en su historial de transacciones, ya que los ataques de envenenamiento de direcciones pueden colocar direcciones de apariencia similar en la actividad de su billetera.
¿Qué debo hacer si me piratean mi monedero de criptomonedas?
Actúa con rapidez. Si tu frase semilla o clave privada se vieron comprometidas, crea una nueva billetera segura y transfiere los fondos restantes. Si tu cuenta de intercambio se vio comprometida, protégela, cambia tu contraseña, revoca las sesiones no autorizadas y contacta con la plataforma a través de sus canales oficiales.
¿Es una cartera de hardware completamente a prueba de hackeos?
No. Las carteras de hardware pueden reducir significativamente ciertos riesgos en línea, pero no protegen a los usuarios contra el phishing, las transacciones maliciosas, las aplicaciones falsas ni las frases semilla robadas. Las buenas prácticas de seguridad siguen siendo esenciales.
¿Alguien puede robar mis criptomonedas solo con la dirección de mi billetera?
En general, no. Se puede compartir una dirección de monedero público para recibir fondos, pero esto no debería dar acceso a tus activos a nadie. Sin embargo, los estafadores pueden usar direcciones en ataques de phishing y envenenamiento de direcciones.
Únase a UEEx
Experimente la plataforma líder mundial de gestión de patrimonio digital
Proteger tus criptomonedas de los hackers no se trata tanto de encontrar una herramienta de seguridad perfecta, sino de construir varias capas de protección.
Una cartera de hardware puede ayudar a proteger los fondos a largo plazo, mientras que las contraseñas seguras, la autenticación de dos factores, los dispositivos seguros y las comprobaciones minuciosas de las transacciones pueden proteger las cuentas y carteras que utiliza a diario.
Pero la seguridad no termina con la configuración inicial. Las amenazas cambian, aparecen nuevas estafas y los permisos antiguos de la billetera o el software obsoleto pueden generar vulnerabilidades con el tiempo. Revisar periódicamente la configuración de seguridad, actualizar la billetera y las aplicaciones, probar las copias de seguridad y estar atento a actividades sospechosas puede ayudarle a prevenir estos riesgos.
Lo más importante es recordar que nunca debes compartir tu frase semilla ni tus claves privadas, y que ningún agente de soporte legítimo debería pedírtelas.
Descargo de responsabilidad : Este artículo tiene fines exclusivamente informativos y no debe considerarse asesoramiento comercial ni de inversión. Nada de lo aquí expuesto debe interpretarse como asesoramiento financiero, legal o fiscal. Operar o invertir en criptomonedas conlleva un riesgo considerable de pérdida financiera. Realice siempre la debida diligencia antes de tomar cualquier decisión de inversión.
Comercio con comprobante de reservas
UEEx publica auditorías mensuales y verificaciones de terceros sobre cada mercado cotizado.
Análisis de mercado, estrategias de trading, perspectivas sobre futuros y alertas de seguridad semanales. Leído por más de 10 000 traders de criptomonedas.