Nell'ambiente ad alto rischio delle criptovalute, la differenza tra un milionario in criptovalute e un portafoglio svuotato si riduce solitamente a tre secondi di scarsa lucidità.
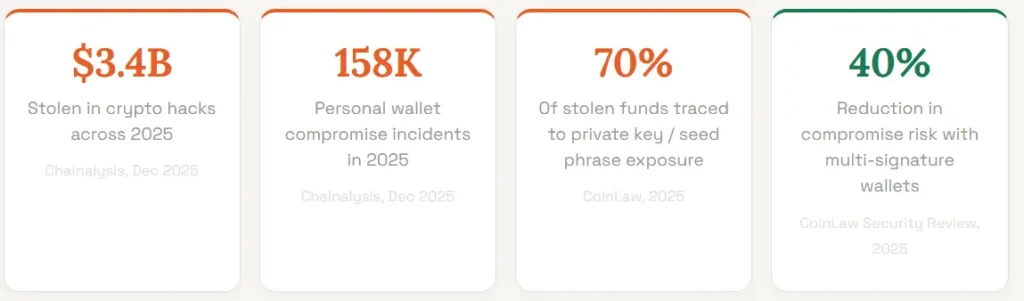
Considerando che nel 2025 gli hacker hanno sottratto la cifra record di 3.4 miliardi di dollari, in gran parte attraverso fughe di chiavi private prevenibili, la tua sicurezza non è solo un'impostazione tecnica; è la tua principale linea di difesa.
Per contrastare i 158,000 casi di compromissione segnalati lo scorso anno, è necessario implementare la strategia ABC: proteggere i punti di ingresso, eliminare le sviste evitabili e custodire le proprie frasi di recupero come una banca sovrana.
Proteggere il proprio portafoglio di criptovalute non significa scrivere codici complessi, ma piuttosto passare dal 70% vulnerabile alla minoranza protetta.
Perché la sicurezza dei portafogli di criptovalute è più importante che mai?
La sicurezza dei portafogli di criptovalute non è mai stata così urgente. A differenza di un conto bancario violato, dove i fondi sono generalmente assicurati e recuperabili, un portafoglio di criptovalute compromesso comporta una perdita permanente e irreversibile.
Non esiste un dipartimento antifrode da contattare, nessun meccanismo di storno e nessuna autorità centrale in grado di bloccare il portafoglio del ladro. Una volta che i fondi lasciano il tuo portafoglio e arrivano all'indirizzo del truffatore, sono persi per sempre.
Il panorama delle minacce del 2025 lo conferma. Il più grande attacco informatico dell'anno, la violazione del exchange Bybit avvenuta a febbraio, ha visto il gruppo Lazarus rubare 1.46 miliardi di dollari in Ethereum, il più grande furto di criptovalute della storia.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
Sebbene quello sia stato un attacco istituzionale, i singoli utenti si trovano ad affrontare un'ondata altrettanto implacabile di phishing, SIM swapping e applicazioni di portafoglio digitale false.
Nel solo primo semestre del 2025, il phishing e l'ingegneria sociale hanno causato il furto di beni per un valore di 594 milioni di dollari.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
Un portafoglio hardware memorizza le chiavi private completamente offline su un dispositivo hardware dedicato.
Questo significa che, anche se il tuo computer o smartphone viene completamente compromesso da un malware, le tue criptovalute rimangono al sicuro perché la firma delle transazioni avviene sul dispositivo stesso e non espone mai le tue chiavi a Internet.
Le ricerche dimostrano che i portafogli con archiviazione hardware delle chiavi e firma air-gap hanno registrato tassi di incidenti inferiori al 5% nel 2025, contro oltre il 15% per i modelli basati esclusivamente su software.
Se possedete asset digitali per un valore superiore a qualche centinaio di sterline, un portafoglio hardware non è un'opzione, ma una necessità.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
2. Conserva la tua frase di recupero offline e mai in formato digitale
Priorità critica
La tua frase di recupero è una sequenza di 12-24 parole generata al momento della configurazione del tuo portafoglio. Rappresenta la chiave principale per accedere a tutti gli asset che controlli.
Negli ultimi anni, circa il 70% dei fondi rubati è stato ricondotto all'esposizione della frase di recupero (seed phrase).
Scrivi la tua frase di recupero su un foglio di carta o incidila su una piastra di supporto in acciaio e conservala in un luogo fisicamente sicuro, come una cassaforte ignifuga.
Non fotografarlo mai, non inserirlo in nessuna app, non archiviarlo su servizi cloud come Google Drive o iCloud e non condividerlo con nessuno per nessun motivo. Nessuna piattaforma legittima te lo chiederà mai.
3. Abilita l'autenticazione a due fattori, ma non tramite SMS.
L'autenticazione a due fattori (2FA) aggiunge un secondo livello di protezione fondamentale ai tuoi account di scambio e a qualsiasi wallet di custodia.
Tuttavia, l'autenticazione a due fattori basata su SMS è vulnerabile agli attacchi di SIM swapping, in cui i criminali convincono il tuo operatore di telefonia mobile a trasferire il tuo numero di telefono su una SIM sotto il loro controllo.
Lo scambio di SIM ha causato perdite per oltre 150 milioni di dollari solo nel 2025.
Utilizza un'applicazione di autenticazione come Google Authenticator, Authy o una chiave hardware come YubiKey.
I sistemi di autenticazione a due fattori (2FA) obsoleti hanno portato a un aumento del 32% dei furti di identità nel 2025, rendendo questo aggiornamento imprescindibile. Puoi trovare maggiori informazioni sulle pratiche di sicurezza per gli account nella nostra Guida ai portafogli di criptovalute.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
Ecco una guida generale su come abilitare la 2FA sul tuo portafoglio crittografico:
Scarica e installa un'app di autenticazione affidabile come Google Authenticator or Authy sul tuo dispositivo mobile.
Accedi al tuo account di criptovaluta e vai alle impostazioni di sicurezza. Cerca l'opzione per abilitare l'autenticazione a due fattori e selezionala.
Segui le istruzioni per scansionare il codice QR visualizzato sullo schermo utilizzando la tua app di autenticazione.
Una volta eseguita la scansione, l'app genererà un codice univoco. Inserisci questo codice nell'apposito campo sulla piattaforma del portafoglio per verificare la configurazione.
Alcune piattaforme forniscono codici di backup nel caso in cui si perda l'accesso all'app di autenticazione. Assicurarsi di conservare questi codici in un luogo sicuro.
4. Utilizza una password dedicata e univoca per ogni account di criptovalute.
Nel 2025, una quota significativa del 29% delle violazioni di sistemi di scambio centralizzati attribuite ad accessi non autorizzati agli account è stata causata da password deboli o riutilizzate.
Utilizza un gestore di password per generare e memorizzare password lunghe, casuali e univoche per ogni exchange di criptovalute, applicazione di portafoglio e account email collegato alla tua attività nel settore delle criptovalute.
Il tuo account di posta elettronica merita particolare attenzione: se un hacker ne prende il controllo, può reimpostare le password sulla maggior parte delle piattaforme ad esso collegate.
Tratta il tuo indirizzo email dedicato alle criptovalute come un account separato e dedicato, da non utilizzare per nient'altro.
Ecco alcuni suggerimenti per creare una password sicura:
La password deve essere lunga almeno 12 caratteri, includendo lettere maiuscole e minuscole, numeri e caratteri speciali. La complessità rende più difficile la decifrazione da parte di un aggressore.
Non utilizzare informazioni facilmente intuibili, come il tuo nome, la tua data di nascita o parole comuni.
Si consiglia di utilizzare un gestore di password per generare e memorizzare password complesse per ciascun account, aumentando così la sicurezza.
Aggiorna regolarmente le tue password ogni tre o sei mesi per proteggere il tuo portafoglio da potenziali compromissioni.
Non riutilizzare le password. Se un account viene compromesso, anche gli altri con la stessa password sono a rischio.
Non condividere mai le tue password con nessuno, nemmeno con chi afferma di essere un dipendente dell'assistenza clienti. Le aziende legittime non ti chiedono mai la password.
5. Verifica ogni indirizzo del portafoglio prima di confermare una transazione
Priorità critica
Gli attacchi di avvelenamento degli indirizzi e i malware che dirottano gli appunti sostituiscono l'indirizzo del portafoglio che hai copiato con l'indirizzo di un aggressore nel momento stesso in cui lo incolli.
Questi attacchi sono silenziosi, automatici e devastanti. Verifica sempre l'indirizzo completo del portafoglio carattere per carattere, o almeno i primi sei e gli ultimi sei caratteri, prima di confermare.
Per transazioni di importo elevato, inserisci l'indirizzo manualmente oppure scansiona un codice QR verificato proveniente da una fonte attendibile.
Le transazioni blockchain sono definitive e irreversibili una volta confermate, quindi non esiste alcun meccanismo di recupero se si invia a un indirizzo errato.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
6. Riconoscere e contrastare gli attacchi di phishing su tutti i canali
Priorità alta
Il phishing è stato il principale vettore di attacco in termini di numero di casi nel primo semestre del 2025, responsabile del 48% delle violazioni delle piattaforme di scambio.
I malintenzionati si spacciano per exchange, fornitori di wallet, team di supporto e persino influencer del settore crypto tramite e-mail, SMS, social media e siti web falsi con URL che differiscono da quelli legittimi per un solo carattere. Aggiungi ai preferiti gli URL ufficiali di ogni piattaforma che utilizzi.
Non cliccare mai sui link contenuti in messaggi non richiesti. Non inserire mai la tua frase di recupero, la chiave privata o le credenziali di accesso su nessuna pagina raggiunta tramite un link anziché tramite i tuoi segnalibri.
Se si verifica una situazione urgente, il tuo account verrà bloccato entro 24 ore; consideralo un segnale di allarme, non un motivo per agire in fretta.
7. Mantieni aggiornati tutti i software del portafoglio e i sistemi operativi dei dispositivi.
Priorità alta
Nel 19% dei principali attacchi crittografici del 2025 sono stati utilizzati exploit zero-day, che hanno preso di mira vulnerabilità nelle applicazioni dei portafogli digitali, nelle estensioni del browser e nei sistemi operativi prima che gli sviluppatori potessero rilasciare le patch.
Una revisione della ricerca condotta nel 2025 ha rilevato che circa il 90% dei portafogli digitali integrati nei browser più diffusi presentava almeno una vulnerabilità di sicurezza sfruttabile.
Attivando gli aggiornamenti automatici per le app del tuo portafoglio digitale, il sistema operativo del dispositivo e il browser, riceverai le patch di sicurezza il più rapidamente possibile dopo il loro rilascio.
Questa è una delle abitudini di sicurezza più semplici ed efficaci che si possano adottare.
8. Scarica portafogli e app solo da fonti ufficiali
Priorità alta
Nel 2025, le applicazioni di portafoglio false si sono moltiplicate vertiginosamente, spesso imitando portafogli popolari come MetaMask, Trust Wallet e Phantom, al fine di acquisire le credenziali e le chiavi private degli utenti non appena vengono inserite.
Queste app fraudolente compaiono in repository di app non ufficiali, in negozi di estensioni per browser poco affidabili e talvolta riescono persino a eludere i processi di revisione ufficiali degli app store.
Scarica sempre il software del portafoglio direttamente dal sito web ufficiale del progetto. Verifica il nome dello sviluppatore e il numero di recensioni in qualsiasi app store prima di installarlo.
In caso di dubbi, cerca il link all'app sul profilo social verificato del progetto anziché nei risultati di ricerca.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
9. Valuta l'utilizzo di un portafoglio multi-firma per aziende o grandi quantità di denaro.
Consigliato per le aziende
Un portafoglio multi-firma (multisig) richiede l'approvazione di più chiavi private prima che una transazione possa essere autorizzata; ad esempio, due delle tre chiavi designate devono firmare.
Le ricerche confermano che i portafogli con supporto multisig riducono il rischio di compromissione delle chiavi di oltre il 40% rispetto ai portafogli a chiave singola.
Per le aziende che accettano pagamenti in criptovalute o che detengono ingenti saldi di tesoreria, la firma multipla (multisig) è lo standard istituzionale.
Elimina il singolo punto di vulnerabilità che rende i portafogli digitali standard suscettibili a un singolo dispositivo o membro del team compromesso.
10. Separa i tuoi portafogli in base allo scopo e al livello di rischio
Utilizzare un unico portafoglio per tutte le operazioni, dalla ricezione dei pagamenti alle interazioni DeFi, dalla creazione di NFT all'archiviazione a lungo termine, concentra l'intero patrimonio in criptovalute in un unico punto.
Gli esperti di sicurezza raccomandano un'architettura a livelli: un cold wallet (dispositivo hardware) per i risparmi a lungo termine che si utilizzano raramente, un hot wallet separato per le transazioni frequenti e le attività DeFi con solo ciò che serve per l'uso a breve termine, e un wallet dedicato per interagire con protocolli nuovi o non ancora verificati.
In questo modo, se un portafoglio online viene compromesso tramite un'interazione dannosa con un contratto, il tuo portafoglio di risparmio non subirà alcuna conseguenza.
Qual è la differenza tra un portafoglio caldo e un portafoglio freddo?
Conoscere l'architettura fondamentale dei diversi tipi di portafoglio è il fondamento di qualsiasi strategia di sicurezza sensata.
La maggior parte delle persone inizia con un portafoglio online (hot wallet) e non va mai oltre, ed è proprio su questo che contano gli hacker.
Utilizzare il Wi-Fi pubblico per accedere ai conti di criptovalute è davvero così rischioso?
Sì. Le reti Wi-Fi pubbliche negli aeroporti, nei bar e negli hotel possono essere monitorate da altri utenti della stessa rete, e i malintenzionati creano spesso hotspot falsi convincenti con nomi come Airport_Free_WiFi, progettati per intercettare il traffico.
Come faccio a sapere se il mio portafoglio di criptovalute è già stato compromesso?
Tra i segnali di compromissione si annoverano transazioni in uscita inaspettate non autorizzate, notifiche di accesso da dispositivi o posizioni non riconosciuti, impossibilità di accedere al proprio conto nonostante l'utilizzo della password corretta e saldi che scompaiono.
Cos'è un attacco SIM-swap e come posso proteggermi?
Un attacco di SIM-swap consiste nel fatto che un criminale convince il tuo operatore di telefonia mobile a trasferire il tuo numero di telefono su una scheda SIM sotto il suo controllo.
Una volta ottenuto il tuo numero, possono intercettare i codici di autenticazione a due fattori (2FA) inviati tramite SMS e reimpostare le password associate al tuo numero di cellulare.
Conclusione
Mentre le masse attendono la prossima patch di sicurezza infallibile, l'élite sa che proteggere il proprio portafoglio di criptovalute è una battaglia che si vince nella mente ben prima che i dati raggiungano la blockchain.
Applicando la strategia ABC, rinforzando i punti di accesso, eliminando le sviste umane e custodendo le frasi di recupero come una banca sovrana, si diventa di fatto invisibili agli hacker che l'anno scorso hanno sottratto 3.4 miliardi di dollari.
Disclaimer : Questo articolo ha scopo puramente informativo e non deve essere considerato un consiglio di trading o di investimento. Nulla di quanto contenuto nel presente documento deve essere interpretato come consulenza finanziaria, legale o fiscale. Il trading o l'investimento in criptovalute comporta un considerevole rischio di perdita finanziaria. Effettuate sempre le dovute verifiche prima di prendere qualsiasi decisione di trading o di investimento.
Scambi commerciali con prova delle riserve
UEEx pubblica audit mensili e verifiche di terze parti su ogni mercato quotato.
Analisi di mercato, strategie di trading, approfondimenti sui future e avvisi di sicurezza, consegnati settimanalmente. Letto da oltre 10,000 trader di criptovalute.
Niente spam. Puoi disiscriverti in qualsiasi momento.