Come possono persone e organizzazioni mantenere una registrazione comune delle transazioni senza dipendere da un'autorità centrale? La tecnologia dei registri distribuiti (DLT) offre una soluzione, consentendo a più partecipanti di condividere, verificare e gestire un registro comune.
Probabilmente conoscete già la blockchain, soprattutto grazie a Bitcoin e ad altre criptovalute. Tuttavia, la blockchain è solo una parte del quadro più ampio delle tecnologie DLT (Distributed Ledger Technology). Esistono diversi tipi di registri distribuiti e non tutti memorizzano, verificano o condividono le informazioni allo stesso modo.
Quindi, cosa distingue una blockchain da un registro basato su DAG? Quando un'azienda dovrebbe scegliere una rete con permessi di accesso piuttosto che una pubblica? E quale tipologia è più adatta a un caso d'uso specifico?
Questa guida illustra le principali tipologie di registri distribuiti, le loro differenze e alcuni esempi concreti, in modo da poter capire dove si colloca ciascuna di esse.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
La tecnologia dei registri distribuiti è più ampia della blockchain, e comprende diverse tecnologie che utilizzano metodi differenti per registrare e verificare i dati.
Le principali tipologie di registri distribuiti differiscono per struttura, accesso, governance e modalità di convalida delle transazioni.
I registri pubblici, privati e di consorzio offrono diversi livelli di apertura e controllo, a seconda di chi può partecipare.
Bitcoin, Ethereum, Hedera e Hyperledger Fabric mostrano come funziona la tecnologia DLT nella pratica.
Che cos'è un registro distribuito?
Un registro distribuito è un sistema digitale di archiviazione che memorizza e sincronizza i dati su più computer, noti come nodi. A differenza di un database tradizionale, non si basa su un sistema centrale per la gestione dei dati.
Invece, più partecipanti possono detenere e verificare copie dello stesso registro. Quando viene inviata una nuova transazione, la rete la verifica rispetto alle regole concordate prima di aggiungerla al registro.
La blockchain è l'esempio più noto di tecnologia a registro distribuito (DLT), ma non è l'unico. Altre tecnologie, come i sistemi basati su grafi aciclici diretti (DAG) e Hashgraph, utilizzano strutture diverse per registrare e verificare le transazioni.
Bitcoin mostra come questo meccanismo funzioni nella pratica. Quando qualcuno invia Bitcoin, la transazione viene trasmessa alla rete. I nodi la verificano e i miner competono per aggiungere transazioni valide a un nuovo blocco utilizzando il sistema di prova di lavoro (proof-of-work) di Bitcoin.
Una volta accettato il blocco, la transazione entra a far parte del registro condiviso della blockchain. Altri registri distribuiti possono utilizzare metodi e strutture differenti.
Alcuni registri distribuiti sono senza autorizzazione, consentendo a chiunque di partecipare. Altri sono con autorizzazione, limitando l'accesso a utenti o organizzazioni approvati. Questa è una delle modalità di classificazione dei tipi di registri distribuiti.
La tecnologia dei registri distribuiti (DLT) si riferisce ai protocolli e all'infrastruttura di supporto che consentono ai computer situati in luoghi diversi di proporre e convalidare le transazioni.
Come funzionano i registri distribuiti?
I registri distribuiti funzionano consentendo a più computer, noti come nodi, di gestire e verificare un registro condiviso.
Anziché inviare ogni aggiornamento a un database centrale, la rete utilizza regole concordate per confermare le transazioni e aggiornare il registro.
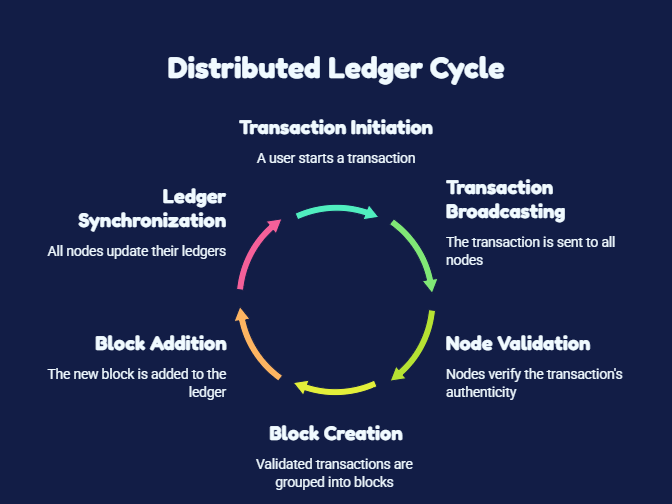
La procedura esatta varia a seconda del tipo di registro distribuito, ma i passaggi fondamentali sono simili:
Viene avviata una transazione
Qualcuno avvia una transazione o invia nuove informazioni alla rete. Potrebbe trattarsi di un trasferimento di criptovaluta, un pagamento o un aggiornamento di un record aziendale condiviso.
La transazione viene condivisa con la rete
La transazione viene inviata ai nodi competenti della rete. Questi nodi verificano se la transazione rispetta le regole della rete.
La rete convalida la transazione
La rete utilizza un meccanismo di consenso per stabilire se una transazione è valida. I diversi registri distribuiti utilizzano approcci differenti, pertanto non esiste un unico metodo per raggiungere un accordo.
Ad esempio, Bitcoin utilizza la Proof of Work (PoW), mentre Ethereum utilizza la Proof of Stake (PoS). Le reti con autorizzazione possono utilizzare approcci di consenso diversi perché i loro partecipanti sono già noti e autorizzati.
La transazione viene aggiunta al registro
Una volta raggiunto l'accordo richiesto dalla rete, la transazione viene registrata. In una blockchain, le transazioni sono raggruppate in blocchi. Altre tecnologie di registro distribuito possono utilizzare strutture diverse.
Il registro contabile è aggiornato
I nodi interessati aggiornano i propri record per riflettere la nuova transazione. In questo modo si crea un record condiviso e sincronizzato in tutta la rete.
Questo processo consente ai partecipanti di lavorare sulla stessa versione del record senza la necessità di un database centrale per coordinare ogni transazione. Le modalità specifiche con cui ciò avviene dipendono dalla tecnologia, dal suo meccanismo di consenso e dal fatto che la rete sia pubblica o privata.
Quali sono le principali tipologie di registri distribuiti?
Non esiste un unico modo per classificare la tecnologia dei registri distribuiti (DLT). Il termine comprende diverse tecnologie che utilizzano metodi differenti per registrare, condividere e verificare i dati attraverso una rete.
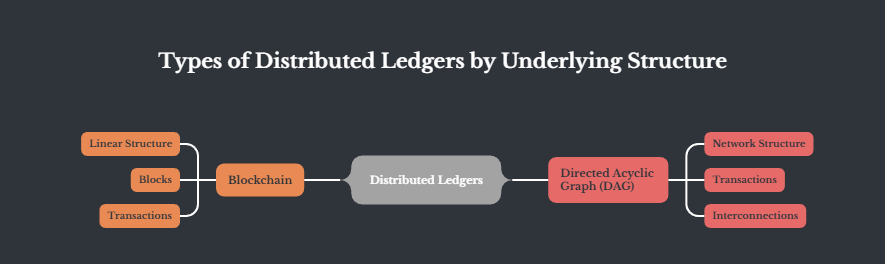
Il modo più comune per distinguere i tipi di registri distribuiti è esaminare la struttura sottostante che utilizzano per archiviare e convalidare le transazioni. Questi includono:
Registri distribuiti basati su blockchain
La blockchain è la forma più conosciuta di tecnologia di registro distribuito. Registra le transazioni in gruppi chiamati blocchi, e ogni blocco è crittograficamente collegato al precedente per creare una catena.
Prima che una transazione venga aggiunta, i partecipanti utilizzano un meccanismo di consenso per concordarne la validità. Le diverse reti blockchain utilizzano meccanismi di consenso differenti. Ad esempio, Bitcoin utilizza la Proof of Work, mentre Ethereum utilizza la Proof of Stake.
La blockchain può essere utilizzata per criptovalute, contratti intelligenti, tracciamento della catena di approvvigionamento, identità digitale e altre applicazioni in cui più parti devono condividere un registro affidabile senza dipendere interamente da un unico database centrale.
Registri distribuiti a grafo aciclico diretto (DAG)
I registri distribuiti basati su DAG adottano un approccio diverso rispetto alla blockchain. Invece di organizzare le transazioni in blocchi sequenziali, le rappresentano come un grafo in cui le transazioni sono collegate alle transazioni precedenti.
Alcuni sistemi basati su DAG consentono a una nuova transazione di convalidare le transazioni precedenti. Ciò può ridurre la dipendenza dalla struttura a blocchi utilizzata dalle blockchain tradizionali.
IOTA è un noto esempio di progetto che ha utilizzato una struttura di registro basata su DAG (grafo aciclico diretto). Il suo approccio è stato concepito pensando ad applicazioni che coinvolgono un elevato numero di transazioni e dispositivi Internet of Things (IoT).
Tuttavia, DAG è una categoria ampia piuttosto che una singola tecnologia. Diverse reti basate su DAG possono utilizzare meccanismi di validazione e consenso differenti, quindi non si deve presumere che funzionino tutte esattamente allo stesso modo.
Hashgraph
Hashgraph è una tecnologia di registro distribuito che utilizza una struttura dati nota come grafo aciclico diretto e un approccio di consenso basato sul passaparola e sul voto virtuale.
Anziché raggruppare le transazioni in blocchi, Hashgraph registra informazioni su come i partecipanti alla rete comunicano tra loro. Ciò consente alla rete di stabilire l'ordine e il consenso delle transazioni.
Hedera è un esempio di spicco di rete costruita utilizzando l'algoritmo di consenso Hashgraph. È progettata per applicazioni quali pagamenti, tokenizzazione e altri servizi decentralizzati.
Sebbene Hashgraph e altri sistemi basati su DAG condividano alcune somiglianze strutturali, Hashgraph è una tecnologia e un approccio al consenso specifici. Pertanto, non dovrebbe essere considerato intercambiabile con qualsiasi registro distribuito basato su DAG.
Holochain
Holochain adotta un approccio diverso rispetto ai sistemi blockchain tradizionali. Non esiste un unico registro globale condiviso. Al contrario, ogni partecipante, chiamato "agente", mantiene la propria catena di registrazioni.
Condividono solo i dati rilevanti, in base alle regole integrate nell'applicazione. Questo viene definito modello centrato sull'agente. La blockchain e la maggior parte delle altre tecnologie DLT sono invece centrate sui dati.
In un sistema incentrato sui dati, l'intera rete deve concordare su una cronologia condivisa. In Holochain, ogni agente convalida e gestisce la propria catena locale. Il consenso si raggiunge solo dove è effettivamente necessario, non sull'intera rete per impostazione predefinita.
A volte gli agenti hanno bisogno di condividere o verificare dati con altri. In questi casi, i dati vengono pubblicati su una tabella hash distribuita (DHT). Una DHT distribuisce i dati tra molti nodi, consentendo di consultarli e verificarli senza la necessità di un server centrale. BitTorrent utilizza lo stesso principio per la condivisione dei file.
Poiché non tutti gli agenti memorizzano e sincronizzano un'unica, enorme cronologia, Holochain è progettato per essere più leggero e scalabile rispetto alle blockchain tradizionali. Gli utenti, inoltre, hanno un controllo più diretto sui propri dati.
Questo lo rende ideale per le applicazioni peer-to-peer; si pensi ai social network, al tracciamento della catena di approvvigionamento o ai sistemi di reputazione e identità. In questi casi, il controllo dei dati individuali è più importante di un registro finanziario universale.
Holochain è la tecnologia di base. Holo è un ecosistema di hosting separato, costruito al di sopra di essa. Permette alle persone di ospitare applicazioni Holochain sui propri dispositivi e di essere remunerate per la capacità di hosting fornita.
“Non tutti i registri distribuiti utilizzano la blockchain e, viceversa, la tecnologia blockchain potrebbe essere utilizzata in altri contesti.”
Come vengono classificati i registri distribuiti in base all'accesso e alle autorizzazioni?
Un altro modo utile per comprendere le tipologie di registri distribuiti è classificarli in base a chi può accedere alla rete e a cosa è consentito fare ai partecipanti.
La questione fondamentale è semplice: chi è autorizzato a partecipare e chi decide cosa possono fare i partecipanti?
Registri distribuiti pubblici o senza autorizzazione
Un registro pubblico o senza autorizzazioni è generalmente aperto a chiunque, che può unirsi alla rete, inviare transazioni e, a seconda della rete, partecipare alla convalida delle transazioni o al raggiungimento del consenso.
Bitcoin ed Ethereum sono esempi di reti blockchain pubbliche e senza autorizzazioni. Non è necessaria l'approvazione di un'organizzazione centrale per creare un portafoglio e inviare una transazione a una di queste reti.
Tuttavia, in genere i partecipanti devono comunque pagare una commissione di rete affinché la loro transazione venga elaborata.
Questa apertura può garantire trasparenza e ampia partecipazione, ma può anche creare problemi in termini di scalabilità, privacy e governance.
"Il registro distribuito condiviso di base può essere ampiamente classificato come rete blockchain con autorizzazione o senza autorizzazione."
Registri distribuiti privati o con autorizzazione
Un registro privato o con accesso autorizzato limita la partecipazione a utenti o organizzazioni approvati. Un amministratore o un ente di controllo determina in genere chi può accedere alla rete e quali autorizzazioni hanno i diversi partecipanti.
Questo modello può essere utile laddove le organizzazioni necessitano di un maggiore controllo sull'accesso, sulla privacy o sulla convalida delle transazioni. Ad esempio, le aziende che utilizzano la tecnologia DLT per processi interni o tra controparti note potrebbero preferire un sistema con autorizzazioni piuttosto che una rete pubblica aperta.
Un buon esempio è Kinexys Digital Payments di JPMorgan, precedentemente noto come JPM Coin. Funziona come un sistema istituzionale basato su blockchain e con accesso autorizzato, anziché come una rete pubblica aperta come Bitcoin.
Registri distribuiti consortili o federati
Un consorzio o registro federato è un tipo di rete con accesso autorizzato, governata da un gruppo di organizzazioni anziché da una singola organizzazione. Le entità partecipanti concordano sulle regole per il funzionamento della rete e la convalida delle transazioni.
Questo modello può essere utile laddove diverse organizzazioni necessitano di condividere dati senza dover dipendere interamente da un'unica organizzazione per la gestione del sistema. Istituti finanziari, partecipanti alla catena di fornitura e altre reti aziendali sono esempi di ambiti in cui questa struttura potrebbe essere presa in considerazione.
R3 Corda rappresenta un valido esempio di tecnologia progettata per questo tipo di contesto aziendale. È pensata per le organizzazioni che necessitano di scambiare e gestire dati tra partecipanti noti, in particolare in settori come quello dei servizi finanziari.
Il punto importante è che i termini "senza autorizzazione", "con autorizzazione" e "consorzio" descrivono l'accesso e la governance, piuttosto che la struttura tecnica sottostante.
Ad esempio, una blockchain può essere pubblica o ad accesso autorizzato, quindi "blockchain" e "ad accesso autorizzato" non sono categorie in competizione.
Registri distribuiti ibridi
Un registro distribuito ibrido combina le caratteristiche dei registri pubblici e privati. Consente di mantenere accessibili al pubblico alcune informazioni o attività, limitando al contempo i dati sensibili o determinate funzioni ai partecipanti autorizzati.
Questo approccio può essere utile quando un'organizzazione desidera trasparenza senza rendere tutto pubblico. Ad esempio, un'azienda potrebbe rendere pubblicamente verificabile la prova dell'avvenuta transazione, mantenendo al contempo i dettagli della transazione visibili solo alle parti autorizzate.
La rete XDC di XinFin è un buon esempio di approccio ibrido basato su blockchain. Combina le caratteristiche delle blockchain pubbliche con elementi ad accesso autorizzato ed è progettata per applicazioni commerciali e legate al commercio.
Il punto fondamentale è che ibrido non significa semplicemente "parzialmente pubblico". La progettazione specifica determina quali informazioni sono pubbliche, quali rimangono private e chi può compiere determinate azioni.
Riservato ai partecipanti approvati dalle organizzazioni partecipanti.
Combina elementi di accesso aperto e limitato, a seconda di come è configurata la rete.
Controllate
In genere, nessuna singola organizzazione controlla la rete
Generalmente controllato da un'unica organizzazione o da un ente governativo designato.
La governance è condivisa tra più organizzazioni partecipanti.
Il controllo può essere suddiviso tra un'organizzazione di gestione e un livello rivolto al pubblico, a seconda della progettazione.
A chi e' rivolto
I partecipanti potrebbero non conoscersi tra loro.
I partecipanti sono generalmente noti e autorizzati
I partecipanti sono organizzazioni o enti noti all'interno del consorzio.
Può includere sia partecipanti autorizzati che utenti pubblici non correlati, a seconda del livello o della funzione con cui interagiscono
Trasparenza
I dati delle transazioni sono generalmente visibili ai partecipanti alla rete e, a seconda del registro, al pubblico
L'accesso ai dati delle transazioni può essere limitato in base alle autorizzazioni.
Le informazioni possono essere condivise tra i membri autorizzati del consorzio secondo le regole concordate.
Alcuni dati o transazioni possono essere resi pubblici, mentre altre informazioni rimangono riservate.
Privacy
In genere offre meno privacy a livello di rete, sebbene alcuni registri pubblici utilizzino tecnologie che ne migliorano la privacy.
Maggiore controllo su chi può accedere alle transazioni e ai dati.
Consente alle organizzazioni partecipanti di controllare l'accesso alle informazioni condivise
Consente alle organizzazioni di mantenere riservati i dati sensibili pur utilizzando una rete pubblica per scopi selezionati, come la verifica.
Consenso
Spesso utilizza meccanismi come Proof of Work o Proof of Stake, a seconda della rete
È possibile utilizzare meccanismi di consenso progettati per partecipanti noti e autorizzati.
Il consenso può essere gestito collettivamente da membri autorizzati
È possibile combinare diversi approcci di consenso per diverse parti della rete, a seconda dell'implementazione
Identità
In genere, gli utenti possono partecipare senza dover ottenere l'approvazione di un'autorità centrale.
I partecipanti vengono in genere identificati e approvati prima di accedere alla rete.
Le organizzazioni partecipanti sono generalmente identificate e autorizzate
I requisiti di identità possono variare a seconda della funzione: alcune interazioni richiedono l'autorizzazione, mentre altre sono accessibili al pubblico.
casi d'uso tipici
Criptovalute, risorse digitali pubbliche e applicazioni decentralizzate
Tenuta dei registri aziendali, catene di approvvigionamento e processi aziendali controllati
Servizi finanziari, reti commerciali e altre applicazioni che coinvolgono più organizzazioni
Organizzazioni che desiderano un controllo interno privato con la possibilità di verificare o ancorare i record su una rete pubblica
Esempio
Bitcoin ed Ethereum
Reti aziendali basate su Hyperledger Fabric
Reti multi-organizzative create utilizzando piattaforme come R3 Corda
Reti come Dragonchain, che combinano elementi privati e pubblici
Come scegliere il tipo di registro distribuito più adatto
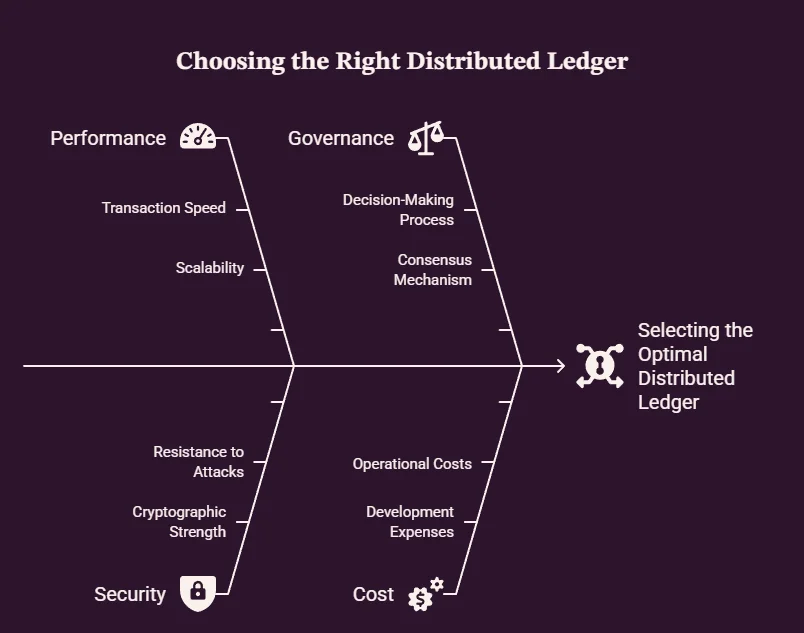
La scelta tra i diversi tipi di registri distribuiti dovrebbe partire dal problema che si intende risolvere, piuttosto che dalla tecnologia in sé. Ecco alcuni fattori da considerare:
Valutare chi ha bisogno di accedere
Se la rete deve essere accessibile a tutti, un registro pubblico senza permessi potrebbe essere la soluzione ideale. Questo è il modello utilizzato da reti come Bitcoin ed Ethereum.
Se i partecipanti devono essere identificati e approvati prima di poter accedere alla rete, un sistema con autorizzazioni potrebbe essere più appropriato. Questa soluzione è comune negli ambienti aziendali, dove le organizzazioni necessitano di un maggiore controllo sull'appartenenza alla rete.
Considerare i requisiti in materia di privacy
Valuta se le informazioni relative alla transazione debbano essere visibili pubblicamente o limitate a partecipanti specifici.
Ad esempio, un'azienda che condivide informazioni commerciali sensibili con partner commerciali selezionati potrebbe preferire una rete con accesso autorizzato o un consorzio piuttosto che un registro pubblico.
Considerare la governance
La governance è un altro aspetto importante da considerare. Bisogna chiedersi chi dovrebbe avere il potere di prendere decisioni sulla rete, aggiornarne le regole, ammettere i partecipanti o risolvere le controversie.
Una rete pubblica senza autorizzazioni distribuisce la governance in modo diverso rispetto a una rete privata controllata da un'unica organizzazione o a un consorzio governato collettivamente da diverse organizzazioni.
Considera la scalabilità e le prestazioni
La rete deve essere in grado di gestire il numero e la frequenza previsti delle transazioni.
Se un'organizzazione prevede elevati volumi di transazioni, dovrebbe esaminare la velocità di elaborazione, la latenza e il meccanismo di consenso specifici del sistema.
È inoltre importante esaminare il modello di scalabilità anziché scegliere un tipo di registro in base alla sola etichetta.
Considerare i requisiti normativi e commerciali
Infine, è necessario considerare il contesto legale e normativo che regola l'utilizzo proposto. I requisiti relativi alla protezione dei dati, alla regolamentazione finanziaria, alla tenuta dei registri, alla verificabilità e ai trasferimenti transfrontalieri di dati possono influenzare la scelta dell'architettura più appropriata.
Ad esempio, un istituto finanziario che gestisce informazioni regolamentate potrebbe richiedere controlli di accesso e meccanismi di audit più rigorosi rispetto a un'applicazione progettata per il trasferimento aperto di asset digitali.
Conclusione
I registri distribuiti possono risolvere problemi molto diversi. Una rete pubblica come Bitcoin privilegia la partecipazione aperta, mentre le reti con accesso autorizzato offrono alle organizzazioni un maggiore controllo su chi può accedere al sistema.
La scelta giusta dipende da ciò che effettivamente si deve fare al registro. Privacy, accesso, governance, scalabilità e requisiti normativi possono tutti influenzare tale decisione.
L'obiettivo non è scegliere la tecnologia più diffusa, bensì trovare il tipo di registro distribuito più adatto al problema che si intende risolvere.
Unisciti a UEEx
Scopri la piattaforma di gestione patrimoniale digitale leader al mondo
No. La blockchain è un tipo di registro distribuito, ma altre architetture, come i sistemi basati su DAG e Hashgraph, organizzano e convalidano i dati in modo diverso.
È possibile utilizzare un registro distribuito senza criptovalute?
Sì. I registri distribuiti possono supportare processi aziendali come il tracciamento delle merci, la condivisione di dati tra organizzazioni e la liquidazione delle transazioni finanziarie senza l'utilizzo di criptovalute.
I registri distribuiti devono essere sempre pubblici?
No. Un registro distribuito può essere pubblico o riservato ai partecipanti autorizzati, a seconda di come è progettata la rete.
Qual è il principale vantaggio derivante dall'utilizzo di un registro distribuito?
Il vantaggio principale è che più partecipanti possono mantenere un registro condiviso senza dipendere completamente da un'unica parte per la conservazione e la riconciliazione dei dati.
I registri distribuiti sono sicuri?
Sì, i registri distribuiti possono fornire una solida sicurezza tramite crittografia, meccanismi di consenso e accesso controllato. Tuttavia, la sicurezza dipende anche dalla tecnologia specifica, dalla progettazione della rete e dall'implementazione.
Le aziende possono utilizzare la tecnologia dei registri distribuiti?
Sì. Le aziende possono utilizzare la tecnologia DLT per ambiti quali pagamenti, tracciamento della catena di approvvigionamento, gestione delle identità, documentazione commerciale e condivisione di dati tra parti fidate.
Disclaimer : Questo articolo ha scopo puramente informativo e non deve essere considerato un consiglio di trading o di investimento. Nulla di quanto contenuto nel presente documento deve essere interpretato come consulenza finanziaria, legale o fiscale. Il trading o l'investimento in criptovalute comporta un considerevole rischio di perdita finanziaria. Effettuate sempre le dovute verifiche prima di prendere qualsiasi decisione di trading o di investimento.
Scambi commerciali con prova delle riserve
UEEx pubblica audit mensili e verifiche di terze parti su ogni mercato quotato.
Analisi di mercato, strategie di trading, approfondimenti sui future e avvisi di sicurezza, consegnati settimanalmente. Letto da oltre 10,000 trader di criptovalute.
Niente spam. Puoi disiscriverti in qualsiasi momento.