Devo manter minhas criptomoedas na corretora ou transferi-las para outro lugar? Essa é a pergunta que quase todo novo investidor em criptomoedas acaba se fazendo, e na verdade é apenas a questão da carteira fria versus carteira quente disfarçada.
Somente no primeiro semestre de 2026, houve muitos motivos para questionar isso: US$ 1.31 bilhão perdidos em 344 incidentes, sendo que as fraudes em carteiras digitais representaram mais de US$ 444 milhões.
A resposta honesta não é que uma seja segura e a outra não. É que as carteiras quentes e frias resolvem dois problemas completamente diferentes, e a maioria das pessoas precisa de ambas.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
Eis algo que surpreende muita gente: o seu carteira de cripto Na verdade, a empresa não detém suas moedas. Seus Bitcoins ou Ethereums existem no blockchain, um registro público e compartilhado distribuído por milhares de computadores ao redor do mundo.
Uma carteira é simplesmente a ferramenta que guarda as chaves que comprovam que aquelas moedas são suas e permitem que você as gaste.
Cada carteira funciona com duas chaves:
A chave pública, que funciona como o número da sua conta bancária. Você pode divulgá-lo livremente para que as pessoas possam lhe enviar dinheiro.
A chave privada, que funciona como a única senha para toda a sua conta. Quem a possui controla os fundos. Não há link para "esqueci minha senha". Nem linha de suporte ao cliente. Se ela for perdida, o dinheiro se perde com ela.
Imagine como um cofre de banco. Qualquer pessoa pode inserir dinheiro pela abertura (essa é a sua chave pública no trabalho). Mas somente quem possui a chave física pode abrir o cofre e retirar o dinheiro.
Se você perder essa chave, a caixa ficará trancada para sempre, mesmo que todos ainda possam vê-la ali.
Isso não é um detalhe insignificante. Acredita-se que entre 11% e 18% de todos os Bitcoins já criados estejam presos para sempre devido à perda de chaves privadas, o que equivale a centenas de bilhões de dólares atualmente.
Portanto, a verdadeira questão por trás de carteiras frias versus carteiras quentes não tem a ver com carteiras em si. Tem a ver com onde você guarda a única coisa que decide se seu dinheiro está seguro ou perdido: sua chave privada.
Carteiras quentes: Acesso rápido, maior visibilidade
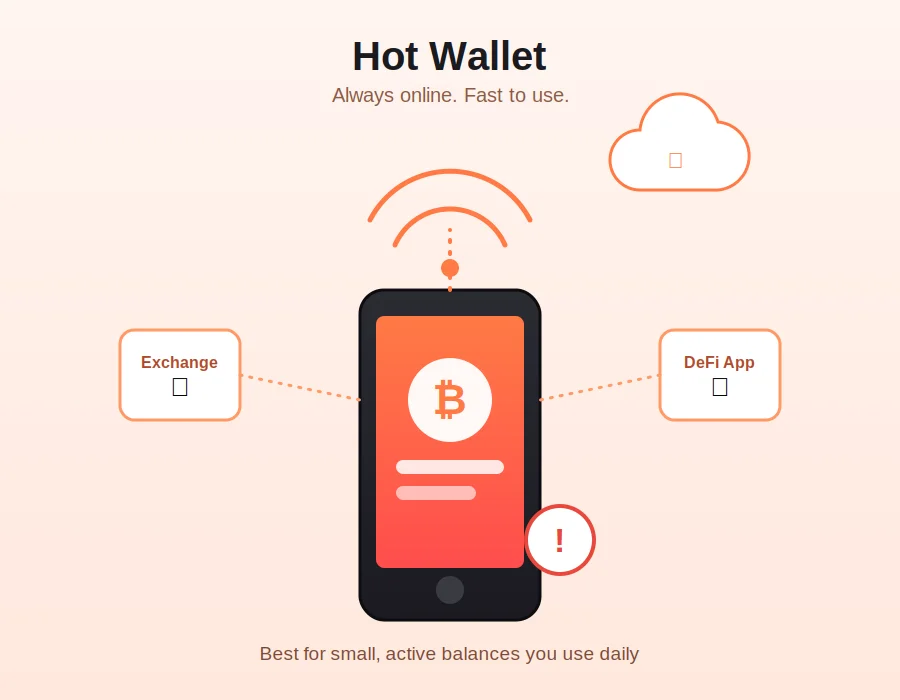
Uma carteira online (hot wallet) é qualquer carteira conectada à internet. Suas chaves privadas ficam armazenadas em um dispositivo, celular, computador ou servidor web que está sempre online e acessível.
Tipos de carteiras quentes
Carteiras móveis são, de longe, a opção mais comum. Aplicativos como MetaMask Mobile, Trust Wallet e Coinbase Wallet permitem enviar, receber e escanear códigos QR em segundos.
A desvantagem: se seu celular for roubado ou infectado por malware, seus fundos também ficam expostos.
Carteiras de mesa Programas como Electrum e Exodus oferecem mais espaço de tela e recursos, mas apresentam os mesmos riscos que qualquer outro software no seu computador, incluindo vírus, spyware e vulnerabilidades não corrigidas.
carteiras de navegador Plataformas como MetaMask ou Phantom se integram diretamente ao seu navegador, facilitando a negociação de DeFi e NFTs.
O problema é que as extensões de navegador são um alvo frequente de phishing, e versões falsas de extensões de carteira populares aparecem regularmente nas lojas de aplicativos.
carteiras de câmbio São as chaves integradas em plataformas como Binance, Coinbase ou Kraken. Elas são as mais fáceis de usar porque não há frase mnemônica para gerenciar, mas você não possui as chaves em si.
Como diz o ditado no mundo das criptomoedas: "Não são suas chaves, não são suas criptomoedas". Se a corretora for hackeada ou congelar os saques, você estará à mercê deles.
Quando uma carteira online faz sentido:
Você negocia com frequência e precisa de acesso instantâneo.
Você utiliza ativamente aplicativos DeFi, staking ou mercados de NFTs?
Seus investimentos em criptomoedas são pequenos o suficiente para que perdê-los não causasse grandes prejuízos financeiros.
Você é completamente iniciante no mundo das criptomoedas e ainda está aprendendo o básico.
Uma regra simples que funciona bem aqui: mantenha em uma carteira online apenas o que você se sentiria confortável carregando em dinheiro vivo. Para a maioria das pessoas, isso representa algo em torno de 10 a 20% do total de suas criptomoedas.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
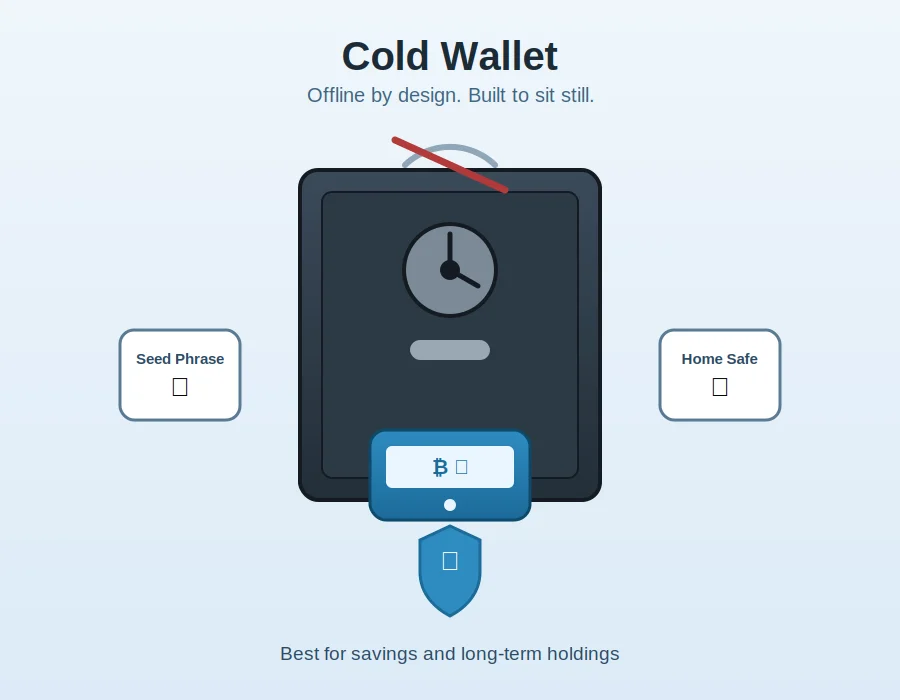
Uma carteira fria mantém suas chaves privadas completamente offline. Elas nunca entram em contato com um dispositivo conectado à internet, o que significa que um hacker remoto literalmente não tem nada a alcançar.
Tipos de armazenamento refrigerado
Hardware wallets São dispositivos físicos, como Ledger, Trezor ou Coldcard, que geram e armazenam suas chaves em um chip seguro.
Paper wallets São exatamente o que o nome indica: suas chaves impressas em papel.
São gratuitos e funcionam completamente offline, mas o papel queima, molha e se perde. A maioria dos usuários assíduos já abandonou esse método.
Carteiras de aço Resolva o problema da durabilidade gravando sua frase-semente em placas de aço inoxidável. Produtos como Cryptosteel ou Billfodl resistem a incêndios e inundações que destruiriam o papel em segundos.
Carteiras de software isoladas da internet funcionam em um computador que nunca se conectou à internet. Elas são gratuitas se você tiver hardware disponível, mas exigem conhecimento técnico avançado para serem configuradas e mantidas corretamente.
Quando o armazenamento refrigerado é a opção correta:
Seus bens valem mais do que alguns milhares de dólares.
Você está investindo para o longo prazo em vez de negociar ativamente.
Você prefere gastar 10 minutos a mais em uma transação do que arriscar perder tudo.
Você está planejando com antecedência para fins de patrimônio ou herança.
Uma boa reflexão: se perder o saldo da sua carteira online da noite para o dia realmente lhe causar prejuízos financeiros, é hora de transferir a maior parte dos seus fundos para uma carteira offline.
Carteira Fria vs. Carteira Quente - Principais Diferenças
Característica
Hot Wallet (Carteira Quente)
Cold Wallet
Total
Teclas inferiores online, expostas a phishing/malware
Mais alto — teclas offline
Conveniência
Acesso instantâneo, uso diário
Requer dispositivo, acesso mais lento
Tempo de transmissão
segundos
30 segundos a poucos minutos
Custo
Gratuito (sujeito a tarifas de rede)
Custo do hardware: US$ 50 a US$ 350
Mais Adequada Para
Traders, DeFi, NFTs, uso frequente
Investidores de longo prazo, instituições
Ativos com suporte
Ampla compatibilidade com múltiplas cadeias
Ampla, mas dependente do firmware.
Recuperacao
Frase-semente, recuperação em nuvem/social
Frase-semente, senha, Shamir
Curva de aprendizado
Fácil — configuração em 2 a 5 minutos
Moderado — 10 a 30 minutos de preparação
backup
Frase-semente recomendada
Múltiplos backups offline/em metal
A durabilidade
Sem dispositivo, mas com risco de perda do dispositivo
Dura de 5 a 10 anos; risco de incêndio/inundação/roubo
Regulamento (2026)
Custódia: MiCA/AML/KYC. Autocustódia: não regulamentada.
Autogestão: não regulamentada. Institucional: CASP/AML
Seguros
Limitado (apenas custódia)
Raro; alguma cobertura institucional
Análise de Segurança: O Cenário de Ameaças de 2026
O segurança A diferença entre carteiras online (hot wallets) e carteiras offline (cold wallets) tornou-se cada vez mais evidente. Embora as carteiras online ofereçam conveniência para transações do dia a dia, elas continuam sendo o principal alvo de cibercriminosos.
Em contrapartida, as carteiras frias reduzem significativamente os riscos de ataques online, pois as chaves privadas nunca saem do dispositivo.
Riscos das carteiras online em 2026
As carteiras online (hot wallets) estão constantemente conectadas à internet, o que as torna vulneráveis a phishing, malware, extensões de navegador comprometidas e violações de segurança em exchanges.
Somente as invasões de carteiras digitais representaram mais de US$ 444 milhões em prejuízos, tornando-se a categoria de ataque mais cara, enquanto os ataques de phishing causaram outras perdas de US$ 366 milhões.
"A violação de carteiras digitais foi o vetor de ataque mais custoso no primeiro semestre de 2026, com US$ 444 milhões roubados em 33 incidentes." – Relatório Hack3d da CertiK, primeiro semestre de 2026
As maiores ameaças incluem:
Ataques de phishing avançados: Criminosos utilizam cada vez mais e-mails gerados por IA, interfaces de carteiras digitais falsas, chamadas de voz deepfake e golpes de envenenamento de endereço para enganar usuários e levá-los a assinar transações maliciosas ou enviar fundos para endereços fraudulentos.
Malware e keyloggers: Malware que rouba carteiras digitais continua a atacar computadores e dispositivos móveis, extraindo frases-semente e chaves privadas de sistemas infectados.
Exploração de vulnerabilidades por extensões de navegador: Extensões de navegador vulneráveis ou maliciosas continuam sendo uma fonte comum de roubo de credenciais.
Acordos de troca: Os fundos armazenados em plataformas de custódia herdam os riscos de segurança da própria corretora, independentemente das práticas de segurança pessoais dos usuários.
Troca de SIM: Os atacantes sequestram os números de telefone das vítimas para interceptar códigos de autenticação por SMS e redefinir as credenciais das contas, visando principalmente detentores de criptomoedas de alto patrimônio.
Riscos das carteiras frias: menor exposição, ameaças diferentes
As carteiras frias não são completamente imunes a ataques, mas o modelo de ameaça é fundamentalmente diferente. Como as chaves privadas permanecem offline, hackers remotos não podem acessá-las diretamente. A maioria dos ataques bem-sucedidos requer acesso físico, erro do usuário ou falhas operacionais, em vez de explorações técnicas.
Os principais riscos incluem:
Ataques à cadeia de suprimentos: Carteiras de hardware falsificadas ou adulteradas, vendidas em mercados não oficiais, podem comprometer a segurança antes mesmo de o usuário receber o dispositivo. Comprar diretamente dos fabricantes e verificar a autenticidade do firmware reduz significativamente esse risco.
Roubo físico e coerção: Os chamados "ataques com chave inglesa" envolvem criminosos que forçam as vítimas a revelar frases de recuperação ou senhas PIN por meio de intimidação.
Perda da frase-semente: A perda ou destruição das frases de recuperação continua sendo uma das maiores causas de perda permanente de criptomoedas. Estimativas sugerem que entre 11% e 18% de todos os Bitcoins podem estar permanentemente inacessíveis devido à perda de chaves privadas.
Segurança operacional deficiente: O manuseio incorreto de frases de recuperação, backups inseguros ou configuração inadequada da carteira podem comprometer até mesmo a segurança da carteira de hardware mais robusta.
Lição da Bybit: O armazenamento refrigerado é tão bom quanto suas operações.
Bybit hack (fevereiro de 2025): Cerca de US$ 1.5 bilhão foram roubados. O roubo é atribuído ao Grupo Lazarus da Coreia do Norte, que usou engenharia social para comprometer o fluxo de assinatura — e não a uma falha na criptografia da carteira fria em si.
Conclusão: O armazenamento a frio protege as chaves, mas a segurança operacional é igualmente importante.
Riscos de Firmware
Principalmente teórico versus ataques online
Até o momento, não foram confirmadas explorações em larga escala em carteiras de hardware convencionais.
Após a controvérsia do Ledger Recover (2023-24), os fabricantes estão mais transparentes.
Ainda recomendado: atualizações regulares de firmware, auditorias e, sempre que possível, firmware de código aberto.
ponto de partida
A maior parte das perdas em criptomoedas previstas para 2026 está relacionada a carteiras online, credenciais comprometidas e engenharia social, e não a falhas na criptografia de hardware. Carteiras online (hot wallets) são adequadas para gastos diários; grandes quantias devem ser armazenadas em carteiras offline (cold storage) com práticas operacionais sólidas.
Quente ou frio: qual deles combina com a sua vida?
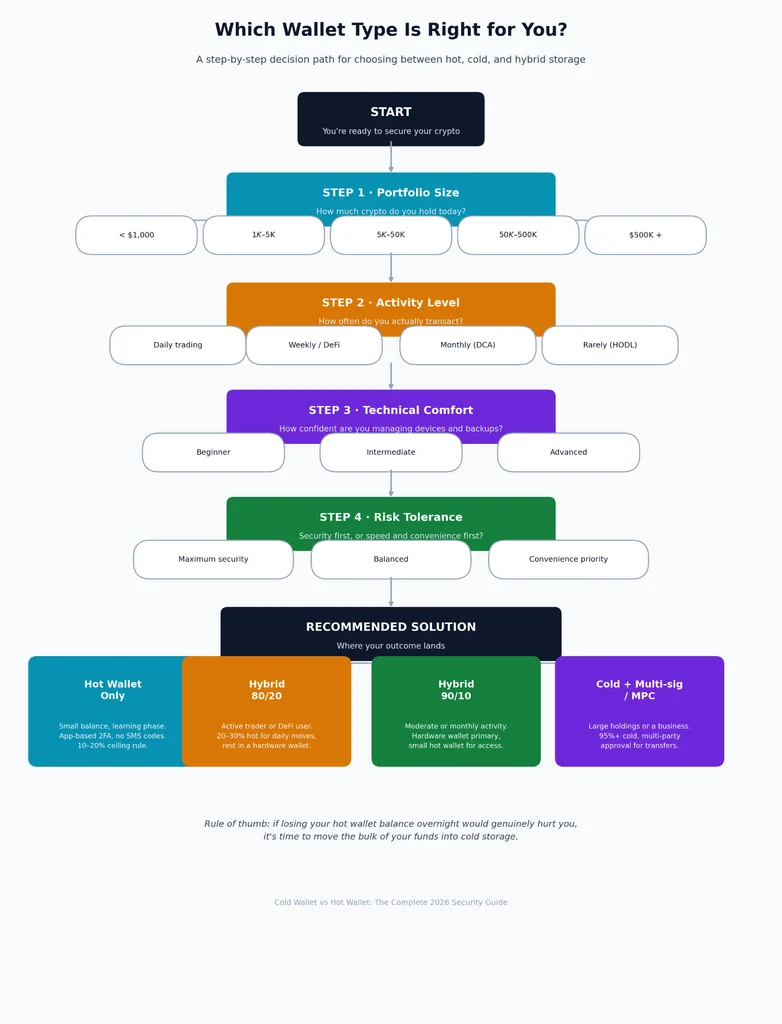
Se você é iniciante no mundo das criptomoedas e tem um pequeno investimento (menos de US$ 2,000): Uma carteira digital como a Coinbase Wallet ou a Trust Wallet é suficiente enquanto você aprende. Ative a autenticação de dois fatores por meio de um aplicativo, nunca por SMS, e mantenha os valores baixos até se familiarizar com o sistema.
Se você negocia ativamente ou usa DeFi diariamente: Divida seus fundos. Mantenha de 20% a 30% em uma carteira online para movimentações rápidas e o restante em uma carteira offline.
Transfira entre as duas contas de acordo com um cronograma, em vez de ficar movimentando fundos constantemente.
Se você é um investidor de longo prazo que raramente realiza transações: Coloque 90% ou mais em armazenamento offline. Uma carteira de hardware, juntamente com um backup metálico da sua frase mnemônica, armazenado em um local separado do próprio dispositivo, é a configuração padrão usada por usuários sérios.
Se você administra uma empresa ou gerencia fundos para terceiros: uma única carteira de hardware com uma única pessoa detendo as chaves não é suficiente. É aí que as carteiras com múltiplas assinaturas e a tecnologia MPC (Multi-Signature Computing) começam a fazer a diferença.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
O regulamento Mercados de Criptoativos (MiCA) é o primeiro quadro regulamentar completo da União Europeia para criptomoedas.
A regulamentação tornou-se totalmente aplicável em 30 de dezembro de 2024, enquanto os provedores de serviços de criptoativos (CASPs) existentes tiveram um período de transição que terminou em toda a UE em 1º de julho de 2026.
A partir dessa data, as empresas que atendem clientes da UE devem possuir uma autorização MiCA ou encerrar suas operações.
O que o MiCA significa para os provedores de carteiras digitais
Os provedores de carteiras digitais que oferecem serviços de custódia na UE agora devem atender a padrões regulatórios significativamente mais elevados, incluindo:
Autorização CASP: Os fornecedores devem obter uma licença de prestador de serviços de criptoativos antes de atender clientes da UE.
Requisitos de capital: Os prestadores de serviços de custódia devem manter um capital regulamentar mínimo (até 350,000 €, dependendo dos serviços oferecidos).
Controles de segurança: As empresas devem implementar medidas robustas de cibersegurança, resiliência operacional, políticas de governança e procedimentos para proteger os ativos dos clientes.
Segregação de fundos: Os criptoativos dos clientes devem ser mantidos separados dos fundos da empresa.
Conformidade com AML e KYC: Os fornecedores devem verificar a identidade dos clientes, monitorar as transações e cumprir a Regra de Viagem da UE, conforme o Regulamento de Transferência de Fundos (TFR).
Relatório de incidentes: Violações de segurança relevantes e incidentes operacionais devem ser comunicados imediatamente às autoridades reguladoras.
Transparência para o consumidor: Os provedores devem divulgar claramente os riscos, as taxas e os acordos de custódia.
Por que o MiCA é importante para usuários de carteiras digitais?
Para os consumidores, a MiCA eleva o padrão mínimo de segurança e responsabilidade. Escolher um fornecedor regulamentado significa lidar com empresas licenciadas, supervisionadas, capitalizadas e sujeitas a fiscalização contínua.
Ao comparar carteiras digitais, procure fornecedores que:
Possuir (ou confirmar publicamente) uma licença MiCA CASP.
Segregar os ativos dos clientes
Publicar auditorias de segurança independentes
Mantenha práticas robustas de cibersegurança.
Ofereça transparência na divulgação dos riscos e suporte ao cliente.
Embora a conformidade possa aumentar os requisitos de integração e os custos operacionais, a contrapartida é uma maior proteção ao consumidor e mais confiança nos serviços de custódia.
Influência global da MiCA
Diversas jurisdições estão fortalecendo seus próprios marcos legais, ao mesmo tempo que adotam princípios semelhantes em relação a licenciamento, custódia, proteção do consumidor, conformidade com as normas de combate à lavagem de dinheiro e resiliência operacional.
Reino Unido
O Autoridade de Conduta Financeira do Reino Unido (FCA) A Comissão Europeia publicou suas regulamentações finais para o mercado de criptomoedas em 30 de junho de 2026, estabelecendo um regime de licenciamento obrigatório para emissores de stablecoins, custodiantes de criptomoedas, plataformas de negociação e provedores de staking, com a expectativa de que o regime mais amplo entre em vigor a partir de outubro de 2027.
A estrutura submete os ativos digitais à supervisão regulatória direta por meio da Lei de Serviços e Mercados Financeiros de 2000 (Financial Services and Markets Act 2000).
Estados Unidos
O cenário regulatório nos EUA tornou-se significativamente mais claro. A revogação do Boletim de Contabilidade da Equipe da SEC (SAB) 121 removeu um grande obstáculo contábil para os bancos que oferecem custódia de ativos digitais.
Entretanto, o Gabinete do Controlador da Moeda (OCC) Carta Interpretativa 1183 Reafirmou-se que os bancos nacionais podem oferecer custódia de criptomoedas e se envolver em certas atividades relacionadas à blockchain, desde que mantenham controles de risco adequados.
O marco Lei GENIUS acelerou ainda mais a segurança regulatória ao criar a primeira estrutura federal completa para stablecoins de pagamento.
Agências federais, incluindo o OCC e o Tesouro, estão agora implementando a Lei por meio de regulamentações detalhadas.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
Melhores práticas de segurança para carteiras digitais: como proteger suas criptomoedas.
Proteja sua carteira virtual
Como as carteiras online permanecem conectadas à internet, elas são o principal alvo dos hackers.
Use autenticação mais forte.
Habilite a autenticação multifator (MFA) usando um aplicativo autenticador como o Google Authenticator, Authy ou 1Password em vez de SMS, que continua vulnerável a ataques de troca de SIM. Para uma proteção ainda maior, use uma chave de segurança de hardware, como a YubiKey.
Proteja seus dispositivos
Mantenha seu sistema operacional e software de carteira atualizados, use um antivírus confiável, evite redes Wi-Fi públicas ao acessar sua carteira e considere usar um celular ou computador dedicado para criptomoedas. Se precisar se conectar por meio de uma rede desconhecida, use uma VPN confiável.
Fique atento a phishing.
A maioria dos roubos de criptomoedas ainda começa com e-mails, sites ou aplicativos falsos. Sempre acesse suas carteiras por meio de sites oficiais salvos nos seus favoritos, baixe aplicativos somente de lojas de aplicativos oficiais e verifique cuidadosamente os endereços das carteiras antes de enviar fundos para evitar golpes de envenenamento de endereço.
Revisar aprovações de contratos inteligentes
Antes de assinar qualquer transação, entenda exatamente o que você está aprovando. Revogue periodicamente as permissões de tokens não utilizadas usando ferramentas como o Revoke.cash para minimizar a exposição caso um protocolo DeFi seja comprometido.
Separem suas carteiras
Em vez de manter tudo em um só lugar, use carteiras diferentes para negociação, DeFi e gastos do dia a dia, transferindo saldos maiores para armazenamento offline regularmente.
Proteja sua frase de recuperação.
Nunca armazene sua frase mnemônica em armazenamento em nuvem, capturas de tela, e-mails ou gerenciadores de senhas. Mantenha uma cópia manuscrita armazenada em local seguro offline.
Proteja sua carteira de hardware
As carteiras de hardware oferecem o mais alto nível de proteção, mas apenas quando configuradas e com backups realizados corretamente.
Compre direto do fabricante
Compre apenas de revendedores oficiais, como Ledger ou Trezor. Se um dispositivo vier com uma frase de recuperação pré-gerada, não a utilize.
Configure corretamente
Gere a frase de recuperação no próprio dispositivo, anote-a offline e crie um PIN forte. Em seguida, teste o processo de recuperação antes de transferir quantias significativas de dinheiro.
Faça backup da sua frase semente
Armazene pelo menos duas cópias offline em locais seguros e separados. Muitos investidores de longo prazo também usam backups de sementes em metal para melhor proteção contra danos causados por incêndio e água.
Verifique cada transação
Sempre confirme os endereços da carteira e os detalhes das transações na tela da carteira de hardware, em vez de usar o computador ou o smartphone. Mantenha o firmware do seu dispositivo atualizado e guarde a carteira em local seguro quando não estiver em uso.
A questão entre carteiras frias e carteiras quentes não se resume a qual é melhor, mas sim a qual ferramenta se adequa à tarefa. As carteiras quentes ganham em conveniência, mas perdem em exposição. As carteiras frias ganham em segurança, mas perdem em velocidade.
As carteiras frias se destacam em segurança, mas perdem em velocidade. Com a invasão de carteiras sendo o vetor de ataque mais custoso no mundo das criptomoedas e a adoção ultrapassando 741 milhões de pessoas globalmente, a configuração que se mantém estável não é das mais sofisticadas.
É a opção mais simples: uma pequena carteira online para gastos, uma carteira offline para todo o resto e uma frase mnemônica de backup que não está guardada em alguma captura de tela.
Aviso : Este artigo tem caráter meramente informativo e não deve ser considerado como aconselhamento de investimento ou negociação. Nada aqui contido deve ser interpretado como aconselhamento financeiro, jurídico ou tributário. Negociar ou investir em criptomoedas acarreta um risco considerável de perda financeira. Sempre realize uma pesquisa completa antes de tomar qualquer decisão de investimento ou negociação.
Negocie com comprovante de reservas.
A UEEx publica auditorias mensais e verificações de terceiros em todos os mercados em que está cotada.
Análises de mercado, estratégias de negociação, insights sobre futuros e alertas de segurança entregues semanalmente. Lido por mais de 10,000 traders de criptomoedas.