No competitivo mercado de ativos digitais, a diferença entre um milionário em criptomoedas e uma carteira zerada geralmente se resume a três segundos de mau julgamento.
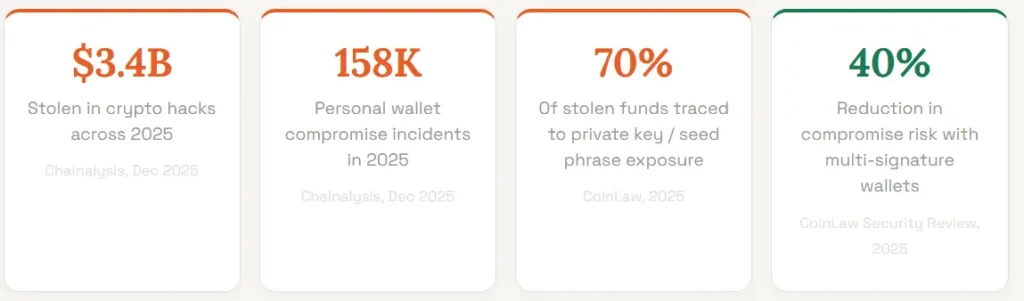
Com hackers desviando um valor recorde de US$ 3.4 bilhões em 2025, principalmente por meio de vazamentos de chaves privadas que poderiam ter sido evitados, sua segurança não é apenas uma configuração técnica; é sua principal linha de defesa.
Para superar os 158,000 incidentes de comprometimento relatados no ano passado, você deve implementar a Estratégia ABC: Proteja seus pontos de entrada, Elimine as falhas evitáveis e Guarde suas frases-chave como um banco soberano.
Proteger sua carteira de criptomoedas não envolve códigos complexos; trata-se de passar dos 70% vulneráveis para a minoria protegida.
Por que a segurança das carteiras de criptomoedas é mais crítica do que nunca?
A segurança das carteiras de criptomoedas nunca foi tão urgente. Ao contrário de uma conta bancária invadida, onde seus fundos geralmente são segurados e recuperáveis, uma carteira de criptomoedas comprometida acarreta uma perda permanente e irreversível.
Não existe um departamento de fraudes para contatar, nenhum mecanismo de estorno e nenhuma autoridade central que possa congelar a carteira do ladrão. Assim que seus fundos saem da sua carteira para o endereço do atacante, eles desaparecem para sempre.
O cenário de ameaças de 2025 confirma isso. O maior ataque hacker do ano, a invasão da exchange Bybit em fevereiro, resultou no roubo de US$ 1.46 bilhão em Ethereum pelo Lazarus Group, o maior roubo de criptomoedas da história.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
Embora esse tenha sido um ataque institucional, os usuários individuais enfrentam uma onda igualmente implacável de phishing, troca de SIM e aplicativos de carteira falsos.
Somente no primeiro semestre de 2025, o phishing e a engenharia social foram responsáveis por US$ 594 milhões em ativos roubados.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
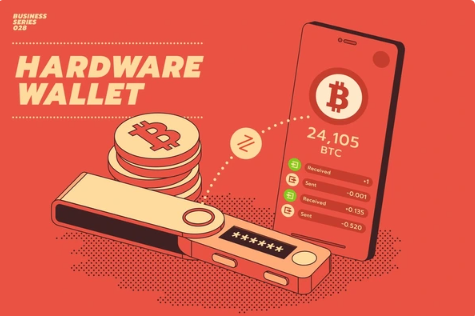
Uma carteira de hardware armazena suas chaves privadas completamente offline em um dispositivo dedicado.
Isso significa que, mesmo que seu computador ou smartphone esteja totalmente comprometido por malware, suas criptomoedas permanecem seguras, pois a assinatura das transações ocorre no próprio dispositivo e nunca expõe suas chaves à internet.
Pesquisas mostram que carteiras com armazenamento de chaves em hardware e assinatura em ambiente isolado (air-gap) apresentaram taxas de incidentes inferiores a 5% em 2025, em comparação com mais de 15% para modelos que utilizam apenas software.
Se você possui mais do que algumas centenas de libras em ativos digitais, uma carteira de hardware não é opcional, é essencial.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
2. Armazene sua frase mnemônica offline e nunca digitalmente.
Prioridade Crítica
Sua frase mnemônica é uma sequência de 12 a 24 palavras gerada quando você configura sua carteira. Ela é a chave mestra para todos os ativos que controla.
Aproximadamente 70% dos fundos roubados nos últimos anos foram rastreados até a exposição da frase-semente.
Escreva sua frase-semente em um papel ou grave-a em uma placa de aço e guarde-a em um local fisicamente seguro, como um cofre à prova de fogo.
Nunca fotografe, digite em nenhum aplicativo, armazene em serviços de nuvem como Google Drive ou iCloud, nem compartilhe com ninguém por nenhum motivo. Nenhuma plataforma legítima jamais solicitará isso.
3. Ative a autenticação de dois fatores — mas não por SMS.
A autenticação de dois fatores (2FA) adiciona uma segunda camada crucial de proteção às suas contas de exchanges e quaisquer carteiras de custódia.
No entanto, a autenticação de dois fatores (2FA) baseada em SMS é vulnerável a ataques de troca de SIM, nos quais criminosos convencem sua operadora de celular a transferir seu número de telefone para um SIM que eles controlam.
A troca de SIMs causou prejuízos de mais de 150 milhões de dólares somente em 2025.
Em vez disso, utilize um aplicativo autenticador como o Google Authenticator, o Authy ou uma chave de hardware como a YubiKey.
Sistemas de autenticação de dois fatores (2FA) desatualizados levaram a um aumento de 32% nas invasões de contas em 2025, tornando esta atualização imprescindível. Você pode ler mais sobre práticas seguras para sua conta em nosso Guia de Carteiras de Criptomoedas.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
Aqui está um guia geral sobre como habilitar 2FA na sua carteira de criptomoedas:
Baixe e instale um aplicativo autenticador confiável como Google Authenticator or Authy no seu dispositivo móvel.
Acesse sua conta de carteira de criptomoedas e navegue até as configurações de segurança. Procure a opção para habilitar a autenticação de dois fatores e selecione-a.
Siga as instruções para escanear o código QR exibido na tela usando seu aplicativo autenticador.
Após a digitalização, o aplicativo gerará um código exclusivo. Insira este código no campo designado na plataforma da carteira para verificar a configuração.
Algumas plataformas fornecem códigos de backup caso você perca o acesso ao seu aplicativo autenticador. Certifique-se de salvar esses códigos em um local seguro.
4. Use uma senha exclusiva e dedicada para cada conta de criptomoedas.
Senhas fracas ou reutilizadas estiveram envolvidas em uma parcela significativa dos 29% das violações de segurança em exchanges centralizadas atribuídas ao acesso não autorizado a contas em 2025.
Utilize um gerenciador de senhas para gerar e armazenar senhas longas, aleatórias e exclusivas para cada corretora de criptomoedas, aplicativo de carteira e conta de e-mail vinculada à sua atividade com criptomoedas.
Sua conta de e-mail merece atenção especial: se um hacker controlar seu e-mail, ele poderá redefinir senhas na maioria das plataformas vinculadas a ele.
Trate seu endereço de e-mail de criptomoedas como uma conta separada e dedicada, não utilizada para mais nada.
Aqui estão algumas dicas para criar uma senha segura:
Sua senha deve ter pelo menos 12 caracteres, incluindo letras maiúsculas e minúsculas, números e caracteres especiais. A complexidade dificulta a quebra por invasores.
Não use informações fáceis de adivinhar, como seu nome, data de nascimento ou palavras comuns.
Considere usar um gerenciador de senhas para gerar e armazenar senhas fortes para cada conta, aumentando a segurança.
Atualize suas senhas regularmente a cada três a seis meses para proteger sua carteira de possíveis comprometimentos.
Não reutilize senhas. Se uma conta for comprometida, outras com a mesma senha também estarão em risco.
Nunca compartilhe suas senhas com ninguém, nem mesmo com aqueles que dizem ser do suporte ao cliente. Empresas legítimas nunca pedem sua senha.
5. Verifique todos os endereços de carteira antes de confirmar uma transação.
Prioridade Crítica
Os ataques de envenenamento de endereço e os malwares de sequestro da área de transferência substituem o endereço da carteira que você copiou pelo endereço do atacante no momento em que você o cola.
Esses ataques são silenciosos, automáticos e devastadoramente eficazes. Sempre verifique o endereço completo da carteira, caractere por caractere, ou no mínimo os seis primeiros e os seis últimos caracteres, antes de confirmar.
Para transações de alto valor, digite o endereço manualmente ou digitalize um código QR verificado de uma fonte confiável.
As transações em blockchain são finais e irreversíveis após a confirmação, portanto, não há mecanismo de recuperação caso você envie para o endereço errado.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
6. Reconheça e resista a ataques de phishing em todos os canais.
Prioridade máxima
O phishing foi o principal vetor de ataque em número de ocorrências no primeiro semestre de 2025, sendo responsável por 48% das violações de segurança em plataformas de exchanges.
Os atacantes se fazem passar por corretoras, provedores de carteiras digitais, equipes de suporte e até mesmo influenciadores do mercado de criptomoedas por meio de e-mails, SMS, redes sociais e sites falsos com URLs que diferem dos sites legítimos por apenas um caractere. Adicione aos favoritos os URLs oficiais de todas as plataformas que você utiliza.
Nunca clique em links em mensagens não solicitadas. Nunca insira sua frase mnemônica, chave privada ou credenciais de login em qualquer página acessada por meio de um link que não seja um marcador.
Se algo gerar urgência, sua conta será bloqueada em 24 horas. Considere isso um sinal de alerta, não um motivo para agir rapidamente.
7. Mantenha todos os softwares de carteira e sistemas operacionais dos dispositivos atualizados.
Prioridade máxima
Explorações de vulnerabilidades de dia zero foram utilizadas em 19% dos principais ataques a criptomoedas em 2025, visando falhas em aplicativos de carteira digital, extensões de navegador e sistemas operacionais antes que os desenvolvedores pudessem lançar correções.
Uma revisão de pesquisas realizada em 2025 constatou que aproximadamente 90% das carteiras de extensão de navegador amplamente utilizadas apresentavam pelo menos uma vulnerabilidade de segurança explorável.
Habilitar as atualizações automáticas para seus aplicativos de carteira, sistema operacional do dispositivo e navegador garante que você receba as correções de segurança o mais rápido possível após o lançamento.
Este é um dos hábitos de segurança de menor esforço e maior impacto que você pode desenvolver.
8. Baixe carteiras e aplicativos somente de fontes oficiais.
Prioridade máxima
Em 2025, proliferaram dramaticamente os aplicativos de carteiras falsas, que frequentemente imitam carteiras populares como MetaMask, Trust Wallet e Phantom para capturar as credenciais e chaves privadas dos usuários no momento em que são inseridas.
Esses aplicativos fraudulentos aparecem em repositórios de aplicativos não oficiais, lojas de extensões de navegador duvidosas e, às vezes, até mesmo escapam dos processos de revisão das lojas de aplicativos oficiais.
Baixe sempre o software da carteira diretamente do site oficial do projeto. Verifique o nome do desenvolvedor e o número de avaliações em qualquer loja de aplicativos antes de instalar.
Na dúvida, encontre o link do aplicativo no perfil verificado do projeto nas redes sociais, em vez de procurá-lo nos resultados de pesquisa.
Junte-se à UEEx
Experimente a plataforma líder mundial em gestão de patrimônio digital
9. Considere uma carteira com múltiplas assinaturas para negócios ou grandes quantias em dinheiro.
Recomendado para empresas
Uma carteira com múltiplas assinaturas (multisig) requer a aprovação de várias chaves privadas antes que qualquer transação possa ser autorizada; por exemplo, duas das três chaves designadas devem assinar.
Pesquisas confirmam que carteiras com suporte a multisig reduzem o risco de comprometimento de chaves em mais de 40% em comparação com carteiras de chave única.
Para empresas que aceitam pagamentos em criptomoedas ou que possuem saldos significativos em tesouraria, a assinatura multisig é o padrão institucional.
Isso elimina o ponto único de falha que torna as carteiras padrão vulneráveis a um único dispositivo ou membro da equipe comprometido.
10. Separe suas carteiras por finalidade e nível de risco.
Utilizar uma única carteira para tudo relacionado a recebimento de pagamentos, interações DeFi, criação de NFTs e armazenamento de longo prazo concentra todo o seu patrimônio líquido em criptomoedas em um único local.
Especialistas em segurança recomendam uma arquitetura em camadas: uma carteira fria (dispositivo de hardware) para economias de longo prazo que você raramente utiliza, uma carteira quente separada para transações frequentes e atividades DeFi com apenas o necessário para uso imediato, e uma carteira dedicada para interagir com protocolos novos ou não auditados.
Dessa forma, se uma carteira online for comprometida por meio de uma interação maliciosa com um contrato, sua carteira de poupança permanecerá completamente intacta.
Qual a diferença entre uma carteira quente e uma carteira fria?
Conhecer a arquitetura fundamental dos tipos de carteira é a base de qualquer estratégia de segurança sensata.
A maioria das pessoas começa com uma carteira online (hot wallet) e nunca usa nada além disso, que é exatamente com o que os atacantes contam.
Será que usar Wi-Fi público para acessar contas de criptomoedas é realmente tão arriscado assim?
Sim. Redes Wi-Fi públicas em aeroportos, cafés e hotéis podem ser monitoradas por outros usuários na mesma rede, e invasores frequentemente criam hotspots falsos convincentes com nomes como Airport_Free_WiFi, projetados para interceptar o tráfego.
Como posso saber se minha carteira de criptomoedas já foi comprometida?
Sinais de comprometimento incluem transações de saída inesperadas que você não autorizou, alertas de login de dispositivos ou locais não reconhecidos, impossibilidade de acessar sua conta mesmo usando a senha correta e desaparecimento de saldos.
O que é um ataque de troca de SIM e como posso me proteger?
Um ataque de troca de SIM ocorre quando um criminoso convence sua operadora de celular a transferir seu número de telefone para um cartão SIM que ele controla.
Uma vez que tenham seu número, eles podem interceptar códigos de autenticação de dois fatores (2FA) enviados por SMS e redefinir senhas vinculadas ao seu número de celular.
Conclusão
Enquanto a maioria das pessoas aguarda a próxima atualização de segurança inviolável, a elite sabe que proteger sua carteira de criptomoedas é uma batalha vencida na mente muito antes de os dados chegarem ao blockchain.
Ao executar a Estratégia ABC, que consiste em blindar seus pontos de entrada, eliminar erros humanos e proteger suas frases-semente como um banco soberano, você efetivamente impede que hackers desviem US$ 3.4 bilhões no ano passado.
Aviso : Este artigo tem caráter meramente informativo e não deve ser considerado como aconselhamento de investimento ou negociação. Nada aqui contido deve ser interpretado como aconselhamento financeiro, jurídico ou tributário. Negociar ou investir em criptomoedas acarreta um risco considerável de perda financeira. Sempre realize uma pesquisa completa antes de tomar qualquer decisão de investimento ou negociação.
Negocie com comprovante de reservas.
A UEEx publica auditorias mensais e verificações de terceiros em todos os mercados em que está cotada.
Análises de mercado, estratégias de negociação, insights sobre futuros e alertas de segurança entregues semanalmente. Lido por mais de 10,000 traders de criptomoedas.