Wie können Privatpersonen und Organisationen dieselben Transaktionsdaten erfassen, ohne sich auf eine zentrale Instanz zu verlassen? Die Distributed-Ledger- Technologie (DLT) bietet eine Antwort, indem sie es mehreren Teilnehmern ermöglicht, einen gemeinsamen Datensatz zu teilen, zu überprüfen und zu pflegen.
Blockchain ist Ihnen vielleicht schon bekannt, insbesondere durch Bitcoin und andere Kryptowährungen. Doch Blockchain ist nur ein Teil des umfassenderen DLT-Konzepts. Es gibt verschiedene Arten von verteilten Ledgern, und sie speichern, verifizieren und teilen Informationen nicht alle auf dieselbe Weise.
Was unterscheidet eine Blockchain von einem DAG-basierten Ledger? Wann würde ein Unternehmen ein privates Netzwerk einem öffentlichen vorziehen? Und welcher Typ ist für einen bestimmten Anwendungsfall sinnvoll?
Dieser Leitfaden erläutert die wichtigsten Arten von verteilten Ledgern, ihre Unterschiede und Beispiele aus der Praxis, damit Sie sehen können, wo die jeweilige Art ihren Platz hat.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
Die Distributed-Ledger-Technologie ist umfassender als Blockchain, da verschiedene Technologien unterschiedliche Methoden zur Aufzeichnung und Überprüfung von Daten verwenden.
Die wichtigsten Arten von verteilten Ledgern unterscheiden sich in Struktur, Zugriff, Governance und der Art und Weise, wie Transaktionen validiert werden.
Öffentliche, private und Konsortial-Register bieten unterschiedliche Grade an Offenheit und Kontrolle, je nachdem, wer teilnehmen kann.
Bitcoin, Ethereum, Hedera und Hyperledger Fabric zeigen, wie DLT in der Praxis funktioniert.
Was ist ein Distributed Ledger?
Ein verteiltes Ledger ist ein digitales Datenverwaltungssystem, das Daten auf mehreren Computern, sogenannten Knoten, speichert und synchronisiert. Im Gegensatz zu einer herkömmlichen Datenbank ist es nicht auf ein zentrales System zur Datenverwaltung angewiesen.
Stattdessen können mehrere Teilnehmer Kopien desselben Hauptbuchs speichern und überprüfen. Wenn eine neue Transaktion übermittelt wird, prüft das Netzwerk diese anhand vereinbarter Regeln, bevor sie dem Datensatz hinzugefügt wird.
Die Blockchain ist das bekannteste Beispiel für Distributed-Ledger-Technologie (DLT), aber nicht das einzige. Andere Technologien, wie beispielsweise auf gerichteten azyklischen Graphen (DAG) basierende Systeme und Hashgraphen, verwenden unterschiedliche Strukturen zur Aufzeichnung und Überprüfung von Transaktionen.
Bitcoin veranschaulicht dies in der Praxis. Wenn jemand Bitcoin sendet, wird die Transaktion im Netzwerk verbreitet. Knoten überprüfen sie, und Miner konkurrieren darum, gültige Transaktionen mithilfe des Proof-of-Work-Systems von Bitcoin zu einem neuen Block hinzuzufügen.
Sobald der Block akzeptiert wurde, wird die Transaktion Teil des gemeinsamen Blockchain-Datensatzes. Andere verteilte Ledger verwenden möglicherweise andere Methoden und Strukturen.
Manche verteilte Ledger sind offen, sodass jeder teilnehmen kann. Andere sind passiv und beschränken den Zugriff auf autorisierte Benutzer oder Organisationen. Dies ist eine Möglichkeit, die verschiedenen Arten von verteilten Ledgern zu klassifizieren.
„Distributed-Ledger-Technologie (DLT) bezeichnet die Protokolle und die unterstützende Infrastruktur, die es Computern an verschiedenen Standorten ermöglichen, Transaktionen vorzuschlagen und zu validieren.“
Wie funktionieren verteilte Ledger?
Verteilte Ledger funktionieren, indem sie es mehreren Computern, sogenannten Knoten, ermöglichen, einen gemeinsamen Datensatz zu verwalten und zu überprüfen.
Anstatt jede Aktualisierung an eine zentrale Datenbank zu senden, verwendet das Netzwerk vereinbarte Regeln, um Transaktionen zu bestätigen und das Hauptbuch zu aktualisieren.
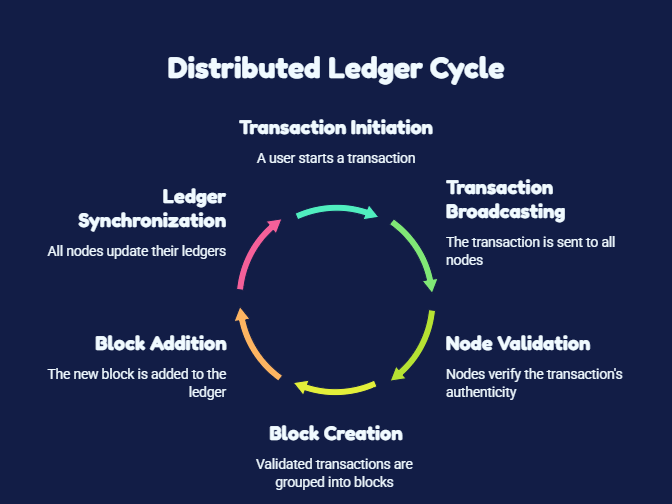
Der genaue Ablauf variiert je nach Art des verteilten Ledgers, die grundlegenden Schritte sind jedoch ähnlich:
Eine Transaktion wird eingeleitet
Jemand initiiert eine Transaktion oder übermittelt neue Informationen an das Netzwerk. Dies kann eine Kryptowährungsüberweisung, eine Zahlung oder eine Aktualisierung eines gemeinsamen Geschäftsdatensatzes sein.
Die Transaktion wird im Netzwerk geteilt.
Die Transaktion wird an die entsprechenden Knoten im Netzwerk gesendet. Diese Knoten prüfen, ob die Transaktion den Netzwerkregeln entspricht.
Das Netzwerk bestätigt die Transaktion
Das Netzwerk nutzt einen Konsensmechanismus, um über die Gültigkeit einer Transaktion zu entscheiden. Da verschiedene verteilte Ledger unterschiedliche Ansätze verwenden, gibt es keine einheitliche Methode, um eine Einigung zu erzielen.
Bitcoin verwendet beispielsweise Proof of Work (PoW), während Ethereum Proof of Stake (PoS) nutzt. Permissioned Networks verwenden möglicherweise unterschiedliche Konsensverfahren, da ihre Teilnehmer bereits bekannt und autorisiert sind.
Die Transaktion wird dem Hauptbuch hinzugefügt.
Sobald das Netzwerk die erforderliche Einigung erzielt hat, wird die Transaktion protokolliert. In einer Blockchain werden Transaktionen in Blöcken zusammengefasst. Andere Distributed-Ledger-Technologien verwenden möglicherweise andere Strukturen.
Das Hauptbuch wurde aktualisiert
Die relevanten Knoten aktualisieren ihre Datensätze, um die neue Transaktion widerzuspiegeln. Dadurch entsteht ein gemeinsamer und synchronisierter Datensatz im gesamten Netzwerk.
Dieser Prozess ermöglicht es den Teilnehmern, mit derselben Version des Datensatzes zu arbeiten, ohne dass eine zentrale Datenbank zur Koordination jeder Transaktion erforderlich ist. Die genaue Vorgehensweise hängt von der verwendeten Technologie, ihrem Konsensmechanismus und davon ab, ob es sich um ein öffentliches oder ein zustandsbeschränktes Netzwerk handelt.
Was sind die wichtigsten Arten von verteilten Ledgern?
Es gibt keine einheitliche Methode, um Distributed-Ledger-Technologien (DLT) zu klassifizieren. Der Begriff umfasst verschiedene Technologien, die unterschiedliche Methoden zur Aufzeichnung, zum Austausch und zur Überprüfung von Daten in einem Netzwerk verwenden.
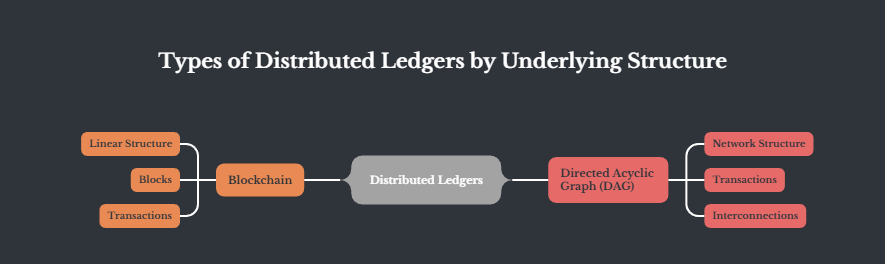
Die gebräuchlichste Methode zur Unterscheidung der verschiedenen Arten von verteilten Ledgern besteht darin, die zugrundeliegende Struktur zu betrachten, die sie zur Speicherung und Validierung von Transaktionen verwenden. Dazu gehören:
Blockchain-basierte verteilte Ledger
Die Blockchain ist die bekannteste Form der verteilten Ledger-Technologie. Sie zeichnet Transaktionen in Gruppen, sogenannten Blöcken, auf, wobei jeder Block kryptografisch mit dem vorherigen verknüpft ist und so eine Kette bildet.
Bevor eine Transaktion hinzugefügt wird, einigen sich die Teilnehmer mithilfe eines Konsensmechanismus auf deren Gültigkeit. Verschiedene Blockchain-Netzwerke verwenden unterschiedliche Konsensmechanismen. Bitcoin nutzt beispielsweise Proof of Work, während Ethereum Proof of Stake verwendet.
Blockchain kann für Kryptowährungen, Smart Contracts, Lieferkettenverfolgung, digitale Identität und andere Anwendungen genutzt werden, bei denen mehrere Parteien einen vertrauenswürdigen Datensatz teilen müssen, ohne sich vollständig auf eine zentrale Datenbank zu verlassen.
DAG-basierte verteilte Ledger verfolgen einen anderen Ansatz als die Blockchain. Anstatt Transaktionen in sequenziellen Blöcken zu organisieren, stellen sie Transaktionen als Graph dar, in dem Transaktionen mit früheren Transaktionen verknüpft sind.
Einige DAG-basierte Systeme ermöglichen es, vorherige Transaktionen durch eine neue Transaktion zu validieren. Dies kann die Abhängigkeit von der blockbasierten Struktur traditioneller Blockchains verringern.
IOTA ist ein bekanntes Beispiel für ein Projekt, das eine DAG-basierte Ledger-Struktur verwendet. Der Ansatz wurde speziell für Anwendungen mit einer großen Anzahl von Transaktionen und IoT-Geräten (Internet der Dinge) entwickelt.
DAG ist jedoch eher eine breite Kategorie als eine einzelne Technologie. Verschiedene DAG-basierte Netzwerke können unterschiedliche Validierungs- und Konsensmechanismen verwenden, daher sollte man nicht davon ausgehen, dass sie alle exakt gleich funktionieren.
Hashgraph
Hashgraph ist eine verteilte Ledger-Technologie, die eine Datenstruktur namens gerichteter azyklischer Graph und einen Konsensansatz verwendet, der auf Gerüchten über Gerüchte und virtueller Abstimmung basiert.
Anstatt Transaktionen in Blöcken zu gruppieren, zeichnet Hashgraph Informationen darüber auf, wie die Netzwerkteilnehmer miteinander kommunizieren. Dies ermöglicht es dem Netzwerk, die Reihenfolge und den Konsens der Transaktionen festzulegen.
Hedera ist ein prominentes Beispiel für ein Netzwerk, das auf dem Hashgraph-Konsensalgorithmus basiert. Es ist für Anwendungen wie Zahlungen, Tokenisierung und andere dezentrale Dienste konzipiert.
Hashgraph und andere DAG-basierte Systeme weisen zwar einige strukturelle Ähnlichkeiten auf, Hashgraph ist jedoch eine spezifische Technologie und ein spezifischer Konsensansatz. Daher sollte es nicht als austauschbar mit jedem DAG-basierten verteilten Ledger betrachtet werden.
Holochain
Holochain verfolgt einen anderen Ansatz als traditionelle Blockchain-Systeme. Es gibt kein einziges, gemeinsames globales Register. Stattdessen führt jeder Teilnehmer, ein sogenannter „Agent“, seine eigene Kette von Datensätzen.
Sie teilen nur die relevanten Daten, basierend auf in die Anwendung integrierten Regeln. Dies wird als agentenzentriertes Modell bezeichnet. Blockchain und die meisten anderen DLTs sind hingegen datenzentriert.
In einem datenzentrierten System muss sich das gesamte Netzwerk auf eine gemeinsame Historie einigen. In Holochain validiert und pflegt jeder Agent seine eigene lokale Kette. Konsens findet nur dort statt, wo er tatsächlich benötigt wird, nicht standardmäßig im gesamten Netzwerk.
Manchmal müssen Agenten Daten mit anderen teilen oder überprüfen. In diesem Fall werden die Daten in einer verteilten Hashtabelle (DHT) veröffentlicht. Eine DHT verteilt die Daten auf viele Peers, sodass sie ohne zentralen Server abgerufen und verifiziert werden können. BitTorrent nutzt dasselbe Prinzip für den Dateiaustausch.
Da die Agenten nicht alle eine einzige riesige Historie speichern und synchronisieren, ist Holochain schlanker und skalierbarer als herkömmliche Blockchains. Nutzer erhalten zudem mehr direkte Kontrolle über ihre eigenen Daten.
Dadurch eignet es sich gut für Peer-to-Peer-Anwendungen, beispielsweise für soziale Netzwerke, Lieferkettenverfolgung oder Reputations- und Identitätssysteme. In diesen Fällen ist die Kontrolle individueller Daten wichtiger als ein universelles Finanzbuch.
Holochain selbst ist die zugrundeliegende Technologie. Holo ist ein separates Hosting-Ökosystem, das darauf aufbaut. Es ermöglicht Nutzern, Holochain-Apps auf ihren eigenen Geräten zu hosten und für die Bereitstellung dieser Hosting-Kapazität bezahlt zu werden.
„Nicht alle verteilten Ledger nutzen Blockchains, und umgekehrt könnte die Blockchain-Technologie auch in anderen Kontexten eingesetzt werden.“
Wie werden verteilte Ledger nach Zugriff und Berechtigungen klassifiziert?
Eine weitere hilfreiche Methode, um die verschiedenen Arten von verteilten Ledgern zu verstehen , besteht darin, sie danach zu klassifizieren, wer auf das Netzwerk zugreifen kann und was die Teilnehmer tun dürfen.
Die Kernfrage ist einfach: Wer darf teilnehmen und wer entscheidet, was die Teilnehmer tun dürfen?
Öffentliche oder erlaubnisfreie verteilte Ledger
Ein öffentliches oder erlaubnisfreies Ledger steht im Allgemeinen jedem offen, der dem Netzwerk beitreten, Transaktionen einreichen und, je nach Netzwerk, an der Transaktionsvalidierung oder am Konsensverfahren teilnehmen kann.
Bitcoin und Ethereum sind Beispiele für öffentliche, erlaubnisfreie Blockchain-Netzwerke. Sie benötigen keine Genehmigung einer zentralen Organisation, um eine Wallet zu erstellen und eine Transaktion an eines dieser Netzwerke zu senden.
Allerdings müssen die Teilnehmer in der Regel weiterhin eine Netzwerkgebühr entrichten, damit ihre Transaktion verarbeitet werden kann.
Diese Offenheit kann Transparenz und breite Beteiligung ermöglichen, aber auch Herausforderungen in Bezug auf Skalierbarkeit, Datenschutz und Governance mit sich bringen.
„Das zentrale verteilte Hauptbuch kann grob in erlaubnisbasierte und erlaubnisfreie Blockchain-Netzwerke eingeteilt werden.“
Private oder erlaubnisbasierte verteilte Ledger
Ein privates oder berechtigungsbasiertes Register beschränkt die Teilnahme auf autorisierte Benutzer oder Organisationen. Ein Administrator oder eine zuständige Stelle legt in der Regel fest, wer dem Netzwerk beitreten kann und welche Berechtigungen die einzelnen Teilnehmer haben.
Dieses Modell kann dort nützlich sein, wo Organisationen eine stärkere Kontrolle über Zugriff, Datenschutz oder Transaktionsvalidierung benötigen. Beispielsweise bevorzugen Unternehmen, die DLT für interne Prozesse oder zwischen bekannten Geschäftspartnern nutzen, möglicherweise ein System mit Zugriffsbeschränkungen gegenüber einem offenen, öffentlichen Netzwerk.
Ein gutes Beispiel dafür ist Kinexys Digital Payments von JPMorgan, ehemals bekannt als JPM Coin. Es funktioniert als institutionelles, erlaubnisbasiertes Blockchain-System und nicht als offenes öffentliches Netzwerk wie Bitcoin.
Konsortium oder föderierte verteilte Ledger
Ein Konsortium oder föderiertes Ledger ist eine Art von berechtigungsbasiertem Netzwerk, das von einer Gruppe von Organisationen und nicht von einer einzelnen Organisation verwaltet wird. Die teilnehmenden Organisationen einigen sich auf die Regeln für den Betrieb des Netzwerks und die Validierung von Transaktionen.
Dieses Modell ist dann nützlich, wenn mehrere Organisationen Datensätze austauschen müssen, ohne sich vollständig auf eine einzige Organisation für die Systempflege zu verlassen. Finanzinstitute, Teilnehmer an Lieferketten und andere Unternehmensnetzwerke sind Beispiele für Bereiche, in denen diese Struktur in Betracht gezogen werden kann.
R3 Corda ist ein gutes Beispiel für eine Technologie, die speziell für diese Art von Geschäftsumgebung entwickelt wurde. Sie ist für Organisationen konzipiert, die Datensätze zwischen bekannten Teilnehmern austauschen und verwalten müssen, insbesondere in Branchen wie dem Finanzdienstleistungssektor.
Wichtig ist, dass die Begriffe „erlaubnisfrei“, „erlaubnispflichtig“ und „Konsortium“ den Zugang und die Steuerung beschreiben, nicht aber unbedingt die zugrunde liegende technische Struktur.
Eine Blockchain kann beispielsweise öffentlich oder nur mit Zugriffsbeschränkung zugänglich sein, daher sind „Blockchain“ und „nur mit Zugriffsbeschränkung“ keine konkurrierenden Kategorien.
Hybride verteilte Ledger
Ein hybrides verteiltes Ledger kombiniert Merkmale öffentlicher und privater Ledger. Es ermöglicht, dass bestimmte Informationen oder Aktivitäten öffentlich zugänglich bleiben, während sensible Daten oder bestimmte Funktionen auf autorisierte Teilnehmer beschränkt bleiben.
Dieser Ansatz kann hilfreich sein, wenn eine Organisation Transparenz wünscht, ohne alles öffentlich zu machen. Beispielsweise könnte ein Unternehmen den Nachweis einer Transaktion öffentlich überprüfbar machen, während die Details der Transaktion nur autorisierten Parteien zugänglich bleiben.
Das XDC-Netzwerk von XinFin ist ein gutes Beispiel, das häufig mit einem hybriden Blockchain-Ansatz in Verbindung gebracht wird. Es kombiniert öffentliche Blockchain-Funktionen mit Elementen für den Zugriff auf geschützte Bereiche und ist für Anwendungen im Geschäfts- und Handelsbereich konzipiert.
Der entscheidende Punkt ist, dass hybrid nicht einfach „teilweise öffentlich“ bedeutet. Die konkrete Ausgestaltung bestimmt, welche Informationen öffentlich sind, welche privat bleiben und wer bestimmte Aktionen durchführen kann.
Grundsätzlich offen für alle, die teilnehmen möchten.
Teilnahme nur für zugelassene Personen
Beschränkt auf zugelassene Teilnehmer aus teilnehmenden Organisationen
Kombiniert Elemente von offenem und eingeschränktem Zugriff, je nach Netzwerkkonfiguration.
Kontrolle
In der Regel kontrolliert keine einzelne Organisation das Netzwerk.
Üblicherweise wird die Kontrolle von einer Organisation oder einer designierten Leitungsstelle übernommen.
Die Steuerung wird von mehreren beteiligten Organisationen gemeinsam übernommen.
Die Kontrolle kann je nach Konzept zwischen einer Managementorganisation und einer öffentlichkeitswirksamen Ebene aufgeteilt werden.
Teilnehmer
Die Teilnehmer kennen sich möglicherweise nicht.
Die Teilnehmer sind im Allgemeinen bekannt und autorisiert.
Teilnehmer sind bekannte Organisationen oder Einrichtungen innerhalb des Konsortiums.
Dies kann sowohl autorisierte Teilnehmer als auch nicht damit zusammenhängende öffentliche Benutzer umfassen, je nachdem, mit welcher Ebene oder Funktion sie interagieren.
Transparenz
Transaktionsdaten sind im Allgemeinen für Netzwerkteilnehmer und, je nach Ledger, auch für die Öffentlichkeit sichtbar.
Der Zugriff auf Transaktionsdaten kann basierend auf Berechtigungen eingeschränkt werden.
Informationen können gemäß vereinbarter Regeln zwischen autorisierten Konsortiumsmitgliedern ausgetauscht werden.
Bestimmte Daten oder Transaktionen können veröffentlicht werden, während andere Informationen weiterhin vertraulich bleiben.
Datenschutz
Bietet im Allgemeinen weniger Datenschutz auf Netzwerkebene, obwohl einige öffentliche Register datenschutzverbessernde Technologien verwenden.
Mehr Kontrolle darüber, wer auf Transaktionen und Daten zugreifen kann.
Ermöglicht teilnehmenden Organisationen die Kontrolle über den Zugriff auf gemeinsam genutzte Informationen.
Ermöglicht es Organisationen, sensible Daten vertraulich zu behandeln und gleichzeitig ein öffentliches Netzwerk für ausgewählte Zwecke, wie z. B. die Verifizierung, zu nutzen.
Konsens
Verwendet häufig Mechanismen wie Proof of Work oder Proof of Stake, abhängig vom Netzwerk.
Es können Konsensmechanismen verwendet werden, die für bekannte und autorisierte Teilnehmer konzipiert sind.
Der Konsens kann von autorisierten Mitgliedern gemeinsam gesteuert werden.
Je nach Implementierung können verschiedene Konsensansätze für unterschiedliche Teile des Netzwerks kombiniert werden.
Identitätsschutz
Nutzer können im Allgemeinen ohne Genehmigung durch eine zentrale Behörde teilnehmen.
Die Teilnehmer werden in der Regel identifiziert und genehmigt, bevor sie Zugang zum Netzwerk erhalten.
Die teilnehmenden Organisationen werden in der Regel identifiziert und autorisiert.
Die Anforderungen an die Identitätsprüfung können je nach Funktion variieren; manche Interaktionen erfordern eine Autorisierung, andere sind öffentlich zugänglich.
Typische Anwendungsfälle
Kryptowährungen, öffentliche digitale Vermögenswerte und dezentrale Anwendungen
Unternehmensdatenverwaltung, Lieferketten und kontrollierte Geschäftsprozesse
Finanzdienstleistungen, Handelsnetzwerke und andere Anwendungen mit Beteiligung mehrerer Organisationen
Organisationen, die eine private interne Kontrolle wünschen und gleichzeitig die Möglichkeit haben möchten, Datensätze in einem öffentlichen Netzwerk zu überprüfen oder zu verankern.
Beispiel
Bitcoin und Ethereum
Hyperledger Fabric-basierte Unternehmensnetzwerke
Multi-Organisations-Netzwerke, die mithilfe von Plattformen wie R3 Corda aufgebaut sind
Netzwerke wie Dragonchain, die private und öffentliche Elemente kombinieren
Wie man den richtigen Typ von Distributed-Ledger-System auswählt
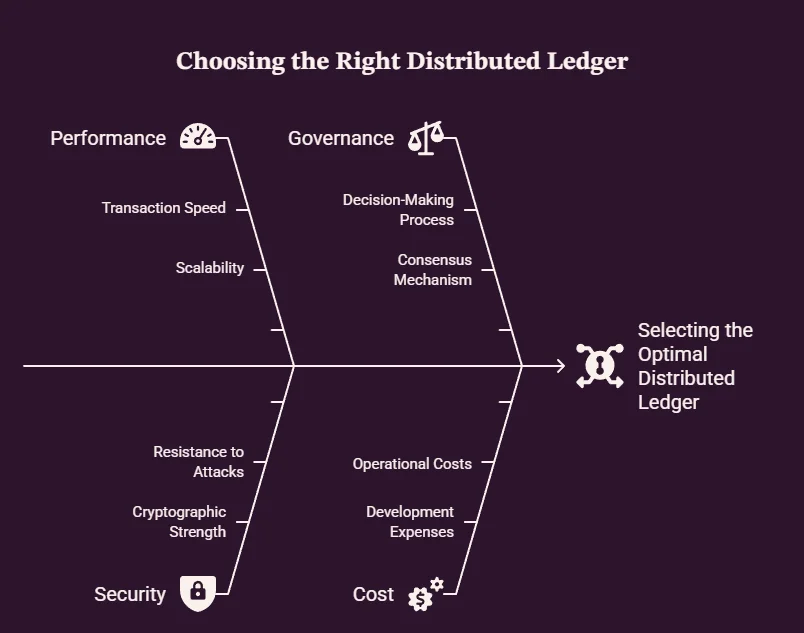
Die Wahl zwischen verschiedenen Arten von Distributed-Ledger-Technologien sollte sich zunächst an dem zu lösenden Problem orientieren und nicht an der Technologie selbst. Folgende Faktoren sollten dabei berücksichtigt werden:
Überlegen Sie, wer Zugang benötigt.
Soll das Netzwerk für jedermann zugänglich sein, kann ein öffentliches, erlaubnisfreies Register geeignet sein. Dieses Modell wird von Netzwerken wie Bitcoin und Ethereum verwendet.
Wenn Teilnehmer vor dem Beitritt identifiziert und genehmigt werden müssen, kann ein Berechtigungssystem sinnvoller sein. Dies ist in Unternehmensumgebungen üblich, in denen Organisationen eine größere Kontrolle über die Netzwerkmitgliedschaft benötigen.
Datenschutzbestimmungen beachten
Überlegen Sie, ob Transaktionsinformationen öffentlich sichtbar sein oder nur bestimmten Teilnehmern zugänglich gemacht werden sollten.
Ein Unternehmen, das sensible Geschäftsinformationen mit ausgewählten Geschäftspartnern teilt, bevorzugt beispielsweise ein geschlossenes Netzwerk oder ein Konsortium anstelle eines öffentlichen Registers.
Governance berücksichtigen
Die Governance ist ein weiterer wichtiger Aspekt. Es sollte geklärt werden, wer Entscheidungen über das Netzwerk treffen, dessen Regeln aktualisieren, Teilnehmer zulassen oder Streitigkeiten beilegen sollte.
In einem öffentlichen, erlaubnisfreien Netzwerk verteilt sich die Governance anders als in einem privaten Netzwerk, das von einer Organisation kontrolliert wird, oder in einem Konsortium, das von mehreren Organisationen gemeinsam verwaltet wird.
Skalierbarkeit und Leistung berücksichtigen
Das Netzwerk sollte in der Lage sein, die erwartete Anzahl und Häufigkeit von Transaktionen zu bewältigen.
Wenn eine Organisation mit einem hohen Transaktionsvolumen rechnet, sollte sie den Durchsatz, die Latenz und den Konsensmechanismus des jeweiligen Systems untersuchen.
Wichtig ist es außerdem, das Skalierbarkeitsmodell zu untersuchen, anstatt den Ledger-Typ nur anhand seiner Bezeichnung auszuwählen.
Berücksichtigen Sie regulatorische und geschäftliche Anforderungen.
Abschließend sollten Sie das rechtliche und regulatorische Umfeld der geplanten Nutzung berücksichtigen. Anforderungen in Bezug auf Datenschutz, Finanzregulierung, Aufzeichnungspflichten, Prüfbarkeit und grenzüberschreitende Datenübermittlungen können Einfluss darauf haben, welche Architektur geeignet ist.
Beispielsweise benötigt ein Finanzinstitut, das mit regulierten Informationen arbeitet, möglicherweise strengere Zugriffskontrollen und Prüfmechanismen als eine Anwendung, die für die offene Übertragung digitaler Vermögenswerte konzipiert ist.
Fazit
Verteilte Ledger können ganz unterschiedliche Probleme lösen. Ein öffentliches Netzwerk wie Bitcoin priorisiert die offene Teilnahme, während geschlossene Netzwerke Organisationen mehr Kontrolle darüber geben, wer auf das System zugreifen darf.
Die richtige Wahl hängt letztendlich davon ab, welche Funktionen das Ledger tatsächlich erfüllen soll. Datenschutz, Zugriff, Governance, Skalierbarkeit und regulatorische Anforderungen können diese Entscheidung beeinflussen.
Ziel ist es nicht, die populärste Technologie auszuwählen. Vielmehr geht es darum, die Art von verteiltem Ledger zu finden, die am besten zu dem Problem passt, das Sie lösen möchten.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
Nein. Blockchain ist eine Art von verteiltem Hauptbuch, aber andere Architekturen, wie z. B. DAG-basierte Systeme und Hashgraph, organisieren und validieren Daten auf andere Weise.
Kann ein verteiltes Ledger ohne Kryptowährung verwendet werden?
Ja. Verteilte Ledger können Geschäftsprozesse wie die Warenverfolgung, den Austausch von Datensätzen zwischen Organisationen und die Abwicklung von Finanztransaktionen unterstützen, ohne dass Kryptowährungen zum Einsatz kommen.
Müssen verteilte Ledger immer öffentlich sein?
Nein. Ein verteiltes Ledger kann öffentlich oder auf zugelassene Teilnehmer beschränkt sein, je nachdem, wie das Netzwerk aufgebaut ist.
Was ist der Hauptvorteil der Verwendung eines verteilten Ledgers?
Der Hauptvorteil besteht darin, dass mehrere Teilnehmer einen gemeinsamen Datensatz führen können, ohne vollständig von einer einzigen Partei für die Datenpflege und -abstimmung abhängig zu sein.
Sind verteilte Ledger sicher?
Ja, verteilte Ledger können durch Kryptografie, Konsensmechanismen und kontrollierten Zugriff ein hohes Maß an Sicherheit bieten. Die Sicherheit hängt jedoch auch von der jeweiligen Technologie, dem Netzwerkdesign und der Implementierung ab.
Können Unternehmen die Distributed-Ledger-Technologie nutzen?
Ja. Unternehmen können DLT für Bereiche wie Zahlungen, Lieferkettenverfolgung, Identitätsmanagement, Handelsdokumentation und den Austausch von Datensätzen zwischen vertrauenswürdigen Parteien nutzen.
Haftungsausschluss : Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Anlage- oder Handelsberatung dar. Die hierin enthaltenen Informationen sind nicht als Finanz-, Rechts- oder Steuerberatung zu verstehen. Der Handel mit Kryptowährungen birgt ein erhebliches Risiko finanzieller Verluste. Führen Sie stets eine sorgfältige Prüfung durch, bevor Sie Handels- oder Anlageentscheidungen treffen.
Handel mit Nachweis von Reserven
UEEx veröffentlicht monatliche Prüfberichte und Bestätigungen von Drittanbietern für jeden gelisteten Markt.
Wöchentlich erhalten Sie Marktanalysen, Handelsstrategien, Einblicke in den Futures-Markt und Sicherheitswarnungen. Gelesen von über 10,000 Krypto-Händlern.