Lo slashing è un meccanismo punitivo integrato nei protocolli blockchain Proof-of-Stake (PoS) e Delegated Proof-of-Stake (dPoS) che confisca automaticamente una parte – o, nei casi più gravi, la totalità – delle criptovalute messe in staking da un validatore quando quest'ultimo viola le regole del protocollo, agisce in modo malevolo o non adempie ai propri obblighi di consenso. I token slashati vengono in genere bruciati (rimossi definitivamente dalla circolazione) o ridistribuiti a una tesoreria della comunità, fungendo sia da punizione finanziaria diretta per il validatore colpevole, sia da deterrente economico contro future irregolarità all'interno della rete.
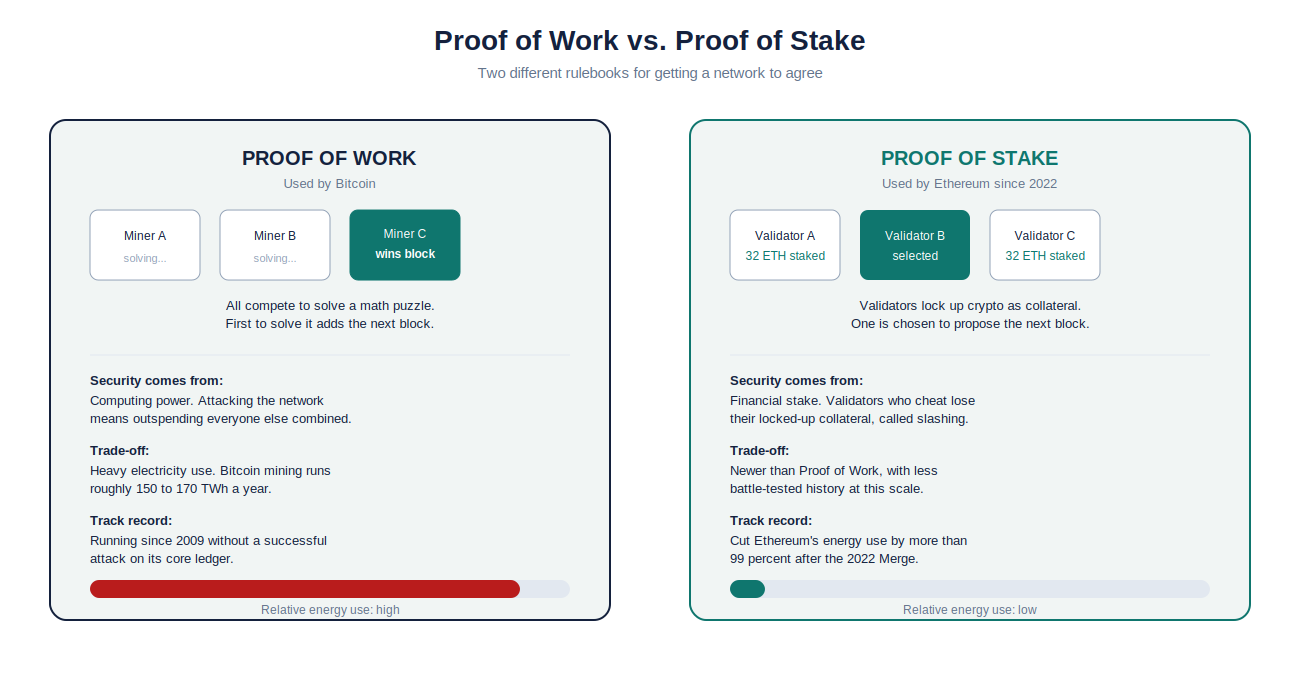
Nei sistemi Proof-of-Work, i miner disonesti vengono puniti indirettamente attraverso lo spreco di elettricità e i costi hardware quando i loro blocchi non validi vengono rifiutati. Le reti Proof-of-Stake, tuttavia, non presentano questa penalità economica intrinseca perché i validatori non impiegano risorse computazionali significative. Lo slashing colma questa lacuna creando una conseguenza finanziaria esplicita, imposta dal protocollo, per le violazioni del protocollo stesso. Senza lo slashing, un validatore PoS potrebbe tentare di firmare due volte i blocchi, censurare le transazioni o andare offline senza subire conseguenze significative, minando alla base le garanzie di sicurezza della rete.
Le infrazioni più comuni che comportano una penalità includono la doppia firma (proporre o attestare due blocchi diversi alla stessa altezza), il voto di prossimità (esprimere voti di attestazione contraddittori che potrebbero consentire riorganizzazioni della blockchain) e i periodi di inattività prolungati (andare offline per un periodo prolungato, il che compromette la capacità della rete di raggiungere il consenso). La gravità della penalità è generalmente proporzionale alla gravità percepita dell'infrazione: un'interruzione di servizio di lieve entità può comportare una piccola riduzione percentuale, mentre un'equivocazione dimostrabile (doppia firma) può comportare la perdita dell'intera quota di un validatore e l'espulsione forzata dal gruppo dei validatori.
Lo slashing è un elemento fondamentale della progettazione della sicurezza criptoeconomica. Allinea gli incentivi economici dei singoli validatori con la salute della rete, garantendo che il costo di un attacco al protocollo superi sempre il potenziale guadagno. Le principali reti PoS che implementano lo slashing includono Ethereum (dopo la fusione), Cosmos (Tendermint), Polkadot, Solana, Cardano (attraverso meccanismi pianificati) e numerose blockchain di livello 2 e specifiche per applicazioni. Nel 2025, miliardi di dollari in asset in staking erano soggetti a condizioni di slashing nell'ecosistema blockchain.
Origine e storia
Data
Event
2012
Peercoin, creata da Sunny King e Scott Nadal, è stata la prima blockchain ad implementare un meccanismo di consenso ibrido PoW/PoS. Sebbene Peercoin non abbia implementato esplicitamente lo slashing, ha introdotto il concetto che le monete in staking debbano comportare un rischio economico, ponendo le basi intellettuali per futuri modelli di slashing.
2014
Jae Kwon ha pubblicato il white paper di Tendermint, che ha formalizzato il concetto di consenso tollerante ai guasti bizantini con penalità esplicite per i validatori. Il design di Tendermint specificava che i validatori sorpresi a firmare due volte avrebbero perso una parte della loro quota vincolata: una delle prime specifiche formali di penalità nella letteratura blockchain.
2017
Vitalik Buterin e Virgil Griffith hanno pubblicato "Casper the Friendly Finality Gadget" (Casper FFG) nell'ottobre 2017, proponendo un meccanismo di "slashing" per la transizione al PoS di Ethereum. Il documento introduceva il concetto di "condizioni di slashing": regole definite matematicamente che, se violate, attivano la distruzione automatica dello stake. Il progetto di Casper specificava che almeno un terzo dell'ETH totale in staking avrebbe dovuto essere sottoposto a slashing per impedire la finalità, creando un'enorme barriera economica contro gli attacchi.
2019
La mainnet di Cosmos Hub è stata lanciata il 13 marzo 2019 con il consenso Tendermint BFT, implementando per la prima volta su larga scala lo slashing in tempo reale. I validatori su Cosmos Hub hanno subito uno slash del 5% per doppia firma e uno slash dello 0.01% per blocco mancato a causa di tempi di inattività, stabilendo precedenti concreti per la calibrazione dei parametri di slashing.
2020
Il 1° dicembre 2020 Ethereum ha lanciato la Beacon Chain (Fase 0 di Ethereum 2.0), attivando per la prima volta la penalità per i validatori. La sanzione iniziale per un singolo validatore che commetteva un'infrazione passibile di penalità era fissata a 1/32 della sua quota (circa 1 ETH su un deposito di 32 ETH), con un'ulteriore penalità di correlazione che poteva aumentare la penalità fino all'intera quota se molti validatori venivano penalizzati simultaneamente.
2021
Polkadot ha attivato il sistema di penalità "slashing" sulla sua relay chain, implementando un meccanismo complesso in cui l'entità della penalità dipendeva dal numero di validatori che commettevano infrazioni contemporaneamente. Un singolo validatore che commetteva un errore poteva perdere solo lo 0.1% della propria quota, ma se il 10% dei validatori commetteva lo stesso errore simultaneamente, la penalità veniva aumentata al 10% della quota, penalizzando gli attacchi coordinati in modo molto più severo rispetto ai singoli errori.
2022-2023
Diversi episodi di penalizzazione di alto profilo si sono verificati sulle principali reti. Su Ethereum, bug del software client (in particolare nei client Prysm e Lodestar) hanno causato doppie firme accidentali da parte di validatori che utilizzavano configurazioni identiche, con conseguenti penalizzazioni involontarie. Questi incidenti hanno scatenato un acceso dibattito sulla diversità dei client e sull'equità di penalizzare i validatori per bug del software piuttosto che per dolo intenzionale.
2023-2024
L'aggiornamento Shapella di Ethereum (aprile 2023) ha consentito per la prima volta i prelievi di ETH in staking, rendendo le penalità di slashing più tangibili. I protocolli di staking liquidi come Lido, Rocket Pool e Coinbase cbETH hanno implementato meccanismi di assicurazione contro lo slashing e criteri di selezione degli operatori per proteggere i delegatori da comportamenti scorretti dei validatori.
2024-2025
La proposta EIP-7251 (MaxEB - aumento del saldo effettivo massimo) per Ethereum ha permesso ai validatori di mettere in staking più di 32 ETH. Ciò ha sollevato nuove questioni sulla proporzionalità dello slashing. EigenLayer ha lanciato la sua funzionalità di slashing nell'aprile 2025, completando la sua visione originale e introducendo il concetto di "re-slashing", in base al quale gli ETH messi in staking come garanzia per più protocolli potevano essere slashati da uno qualsiasi di essi. All'inizio del 2026, EigenLayer deteneva oltre 18 miliardi di dollari in ETH rimessi in staking TVL.
“Lo slashing è l'ingrediente chiave che rende sicuro il Proof of Stake. Senza di esso, i validatori potrebbero comportarsi in modo scorretto liberamente; con esso, attaccare la rete richiede di bruciare valore economico reale.” — Vitalik Buterin, co-fondatore di Ethereum
In parole semplici
Immagina di essere una guardia giurata in una banca. La banca ti richiede di depositare una somma in contanti a garanzia della tua onestà. Se vieni sorpreso a dormire durante il lavoro o ad aiutare dei rapinatori, la banca trattiene parte, o tutta, la tua somma. Lo slashing funziona allo stesso modo: i validatori depositano criptovalute come garanzia e la rete le confisca se violano le regole.
Pensate al sistema di penalità come a quello del calcio professionistico. Se un giocatore commette un fallo minore, riceve un cartellino giallo (una piccola barra). Se commette un fallo grave o accumula troppi cartellini gialli, riceve un cartellino rosso ed è espulso definitivamente dalla partita (barra completa e rimozione dal set di validatori). Le penalità mantengono la partita equa.
Immaginate un programma di sorveglianza di quartiere in cui ogni volontario mette 1,000 dollari in un fondo comune. Se un volontario viene sorpreso a vandalizzare le case invece di proteggerle, il gruppo prende i suoi 1,000 dollari e li usa per riparare il danno. Questa responsabilità finanziaria garantisce che ogni partecipante abbia un interesse diretto nell'iniziativa.
Il sistema di penalità è simile a quello della patente di guida. Le infrazioni minori (brevi periodi di inattività) comportano la perdita di alcuni punti (una piccola percentuale della quota). Le violazioni gravi (blocchi con doppia firma) comportano la revoca della licenza (confisca dell'intera quota ed espulsione del validatore). Il sistema rende costoso un comportamento sconsiderato.
Si pensi, ad esempio, a un'ispezione sanitaria di un ristorante: il ristorante versa una cauzione e, se gli ispettori riscontrano violazioni delle norme igienico-sanitarie, parte della cauzione viene trattenuta. Maggiore è la violazione, maggiore è la sanzione. È esattamente così che le blockchain gestiscono i comportamenti scorretti dei validatori: ispezioni automatizzate con conseguenze finanziarie automatiche.
Importante: non tutti gli episodi di slashing sono causati da intenti malevoli. Bug del software, infrastrutture configurate in modo errato e problemi di rete possono innescare slashing accidentali. I validatori dovrebbero utilizzare diversi software client, mantenere sistemi di monitoraggio robusti e utilizzare strumenti di protezione dallo slashing (come i firmatari remoti con prevenzione della doppia firma) per ridurre al minimo il rischio di slashing involontario.
Reati punibili con la riduzione della barra obliqua:
Doppia firma (Equivocazione): un validatore firma due blocchi o attestazioni diversi nello stesso slot o livello, consentendo potenzialmente una doppia spesa o una divisione della catena. Questa è l'infrazione più grave punibile con una sanzione sulla maggior parte delle reti.
Voto di circoscrizione: su Ethereum, un validatore produce un voto di attestazione che "circonda" o è "circondato" da un voto precedente, il che potrebbe essere utilizzato per attaccare il meccanismo di finalità della blockchain. I voti di circoscrizione violano le condizioni di sicurezza di Casper FFG.
Perdita di fondi per inattività/tempo di inattività: pur non essendo sempre classificata come penalizzazione vera e propria, una prolungata inattività dei validatori innesca una "perdita di fondi per inattività" su Ethereum, svuotando gradualmente il saldo del validatore fino a quando non torna online o viene espulso forzatamente. Altre reti, come Cosmos, impongono penalizzazioni dirette per inattività.
Transizioni di stato non valide: nelle reti di rollup ottimistiche e nei protocolli di riorganizzazione proposti, i validatori possono essere penalizzati per aver attestato radici di stato fraudolente che vengono successivamente dimostrate non valide da una prova di frode.
Come funziona lo slashing su Ethereum:
Un validatore commette un reato punibile con la barratura (ad esempio, firma due blocchi diversi nello slot 5,000,000)
Un altro validatore o un client "slasher" rileva le firme in conflitto e invia una prova slasher alla Beacon Chain.
Il protocollo verifica la prova crittograficamente: se esistono due firme valide provenienti dalla stessa chiave di validazione per lo stesso slot, la prova è inconfutabile.
Viene detratta immediatamente una penale iniziale pari a 1/32 del saldo effettivo del validatore (circa 1 ETH su 32 ETH).
Il validatore incriminato entra in uno stato "slashed" e avvia una coda di uscita forzata, non potendo proporre blocchi o effettuare attestazioni.
Durante un periodo di penalità di 36 giorni (8,192 epoche), viene calcolata una penalità di correlazione in base al numero di altri validatori che sono stati penalizzati nella finestra temporale circostante di 18 giorni.
Se il validatore in questione è stato l'unico a subire la penalità, la penalità di correlazione è minima; se invece un terzo o più dei validatori sono stati penalizzati simultaneamente, la penalità di correlazione può consumare l'intera quota rimanente.
Dopo la coda di uscita e il ritardo di prelievo, il validatore riceve il saldo rimanente al netto di tutte le penalità.
Meccanismi di protezione contro i tagli:
Firma remota con database anti-slashing: Strumenti come Web3Signer mantengono un database locale di tutti i messaggi precedentemente firmati e si rifiutano di firmare qualsiasi cosa che possa costituire un reato punibile con la censura.
Formato di interscambio per la protezione antitaglio (EIP-3076): Un formato JSON standardizzato che consente ai validatori di esportare e importare la cronologia delle firme durante la migrazione tra software client, prevenendo doppie firme accidentali durante i cambi di client.
Diversità della clientela: L'utilizzo di client di consenso minoritario riduce il rischio di penalità correlate causate da bug nell'implementazione di un client dominante.
Monitoraggio e avvisi: Le operazioni di staking professionali utilizzano il monitoraggio in tempo reale (ad esempio, beaconcha.in, rated.network) per rilevare le anomalie prima che si trasformino in eventi di slashing.
Progettazione della penalità di correlazione:
La penalità di correlazione è un'innovazione fondamentale del modello economico di Casper FFG.
Gli errori individuali vengono trattati con indulgenza (piccola penalità), mentre gli attacchi coordinati vengono trattati severamente (penalità enormi che possono arrivare fino alla distruzione totale della posta in gioco).
La formula è: penalità_aggiuntiva = saldo_effettivo_validatore × 3 × frazione_del_totale_validatori_eliminati_nella_finestra
Se il 33% o più dei validatori subisce una penalità, questa ammonta all'intero saldo effettivo del validatore.
Questo design garantisce che il costo di un attacco coordinato alla finalità sia pari al valore totale messo in gioco da tutti i validatori attaccanti.
Vantaggi e svantaggi
Vantaggi
Svantaggi
Garanzia di sicurezza elevata: lo slashing crea un costo economico diretto e quantificabile per l'attacco alla rete, rendendo il costo di un attacco del 51% sulle reti PoS potenzialmente pari a miliardi di dollari.
Falsi positivi: bug del software, infrastrutture configurate in modo errato o interruzioni di rete possono innescare penalizzazioni accidentali, sanzionando validatori onesti per guasti tecnici al di fuori del loro controllo.
Allineamento degli incentivi: i validatori sono motivati finanziariamente a comportarsi onestamente, a mantenere la continuità operativa e a gestire infrastrutture sicure perché il loro capitale è a rischio.
Barriera di complessità: i requisiti tecnici per evitare lo slashing (firmatari remoti, database anti-slashing, diversificazione della clientela) alzano l'asticella per lo staking individuale, contribuendo alla centralizzazione attraverso servizi di staking professionali.
Dissuasione contro gli attacchi di centralizzazione: le penalità di correlazione rendono gli attacchi coordinati da parte di grandi pool di staking esponenzialmente più costosi dei comportamenti scorretti individuali
Rischio di blocco del capitale: i validatori devono bloccare un capitale significativo soggetto a potenziali riduzioni, creando un costo opportunità e un rischio che scoraggiano i partecipanti più piccoli dallo staking.
Rete auto-riparante: i validatori penalizzati vengono automaticamente espulsi dal set attivo, rimuovendo gli attori non idonei senza richiedere interventi manuali o voti di governance.
Punizione irreversibile: una volta eseguito il taglio, non esiste alcuna procedura di appello o meccanismo per annullare la sanzione, anche se l'infrazione è stata causata da un bug del software anziché da un intento doloso.
Pressione deflazionistica: i token bruciati e tagliati riducono l'offerta circolante, creando un lieve effetto deflazionistico che avvantaggia tutti i possessori di token rimanenti
Amplificazione dei bug del client: un bug in un client di consenso di maggioranza potrebbe causare la penalizzazione di migliaia di validatori contemporaneamente, creando un rischio sistemico per l'intera rete.
Applicazione trasparente: tutti gli eventi di slashing vengono registrati sulla blockchain e sono pubblicamente verificabili, garantendo che le sanzioni vengano applicate in modo equo e coerente secondo le regole del protocollo.
Rischi per i deleganti: nei sistemi di staking delegato, i deleganti possono perdere fondi a causa del comportamento scorretto del validatore da loro scelto, anche se i deleganti stessi non hanno commesso alcun errore.
Sicurezza matematicamente dimostrabile: le condizioni di slashing di Casper FFG forniscono dimostrazioni matematiche formali delle garanzie di sicurezza, consentendo il calcolo preciso dei costi di attacco.
Rigidità della governance: la modifica dei parametri di penalità richiede aggiornamenti del protocollo e il consenso della comunità, il che rende lento l'adattamento alle minacce in evoluzione o la correzione di sanzioni eccessivamente severe.
Risk Management
Rischio operativo del validatore:
Eseguire sempre un software di protezione contro gli attacchi di slashing (Web3Signer o equivalente) per prevenire la doppia firma accidentale.
Non utilizzare mai le stesse chiavi di validazione su due macchine diverse contemporaneamente: questa è la causa più comune di slash accidentali.
Implementare la ridondanza tramite sistemi di failover che garantiscano che sia attiva una sola istanza di un validatore in qualsiasi momento.
Utilizzare il formato di interscambio di protezione da slashing EIP-3076 durante la migrazione tra software client
Rischio legato alla diversità della clientela:
L'utilizzo di un client basato sul consenso di maggioranza (ad esempio, se Prysm gestisce il 60% dei validatori) crea un rischio di penalizzazione correlata: un bug in quel client potrebbe penalizzare migliaia di validatori contemporaneamente.
Misure di mitigazione: scegliere client di minoranza (Lighthouse, Teku, Nimbus, Lodestar per Ethereum) per ridurre il rischio di correlazione.
Monitora le statistiche sulla diversità dei clienti su clientdiversity.org e valuta la possibilità di cambiare fornitore se la quota di mercato del cliente prescelto supera il 33%.
Rischio del delegante:
I deleganti sulle piattaforme di staking liquide (Lido, Rocket Pool, Coinbase) sono esposti al rischio di slashing da parte dei loro operatori validatori.
Misure di mitigazione: scegliete piattaforme con costi assicurativi ridotti, una rete di operatori diversificata e una comprovata esperienza.
Tieni presente che i token di staking liquidi (stETH, rETH) possono temporaneamente perdere il loro ancoraggio in caso di un evento di slashing importante.
Esamina i criteri di selezione dell'operatore e i meccanismi assicurativi del fornitore di servizi di staking che hai scelto.
Principali rischi gestionali:
Le chiavi di validazione compromesse possono essere utilizzate per commettere reati punibili con la barratura per conto del validatore.
Misure di mitigazione: utilizzare moduli di sicurezza hardware (HSM) o tecnologia di enclave sicura per l'archiviazione delle chiavi.
Implementare politiche di rotazione delle chiavi e monitorare eventuali attività di firma non autorizzate.
Separare le chiavi di prelievo dalle chiavi di firma del validatore per proteggere i fondi anche in caso di compromissione delle chiavi di firma.
Rischi normativi e fiscali:
La riduzione delle perdite può essere o meno deducibile dalle tasse a seconda della giurisdizione.
Alcuni enti regolatori potrebbero considerare gli episodi di slashing come indicatori di negligenza da parte dei fornitori di servizi di staking.
Misure di mitigazione: consultare professionisti fiscali sul trattamento delle perdite da riduzione; tenere registri dettagliati di tutti gli eventi di riduzione e delle relative cause.
Rilevanza culturale
Lo slashing è diventato uno dei meccanismi più discussi e dibattuti nella comunità delle criptovalute, toccando questioni fondamentali sull'equità dei sistemi di punizione automatizzati. L'espressione "essere vittima di slashing" ha un peso significativo nelle comunità dei validatori: rappresenta non solo una perdita finanziaria, ma anche un danno alla reputazione che può compromettere la capacità di un validatore di attrarre future deleghe.
L'importanza che la comunità di Ethereum attribuisce alla diversità dei client è direttamente motivata dal rischio di penalità. Dopo alcuni episodi in cui bug del client Prysm hanno causato penalità accidentali, lo slogan "utilizzate client di minoranza" è diventato un movimento culturale fondamentale all'interno della comunità di staking di Ethereum. Organizzazioni come la Ethereum Foundation e i sostenitori della comunità promuovono attivamente dashboard e materiali didattici sulla diversità dei client per ridurre il rischio di penalità correlato.
Nell'ecosistema DeFi più ampio, il fenomeno dello slashing ha influenzato la progettazione dei protocolli di ri-staking. L'introduzione del "restaking" da parte di EigenLayer, in cui gli ETH messi in staking garantiscono simultaneamente più protocolli, ha generato un acceso dibattito sul "rischio di ri-slashing", in cui la partecipazione di un singolo validatore potrebbe essere soggetta a slashing da parte di più protocolli per diverse infrazioni. EigenLayer ha lanciato la sua funzionalità di slashing nell'aprile 2025, rendendo il rischio concreto anziché teorico. I critici sostengono che ciò moltiplichi il rischio oltre quanto i singoli staker possano ragionevolmente valutare, mentre i sostenitori lo considerano un'estensione della sicurezza criptoeconomica efficiente in termini di capitale.
Il concetto di penalizzazione (slashing) è entrato a far parte del dibattito generale sullo staking istituzionale. Quando importanti istituzioni finanziarie come Coinbase, Kraken e Fidelity offrono servizi di staking, i loro team di gestione del rischio devono modellare le probabilità di penalizzazione e mantenere riserve assicurative. Ciò ha portato i tradizionali modelli di rischio finanziario a contatto con i meccanismi di penalizzazione nativi della blockchain, creando una nuova categoria di rischio operativo che unisce i due mondi.
Il meme "tagliato e bruciato" è diventato un monito diffuso nelle comunità di staking, ricordando ai partecipanti che la sicurezza PoS comporta un rischio finanziario reale. A differenza del mining PoW , dove il peggior risultato è lo spreco di elettricità, nello staking PoS i validatori possono perdere proprio il capitale investito per proteggere la rete.
Esempio 1: Eventi di slashing della blockchain di Ethereum Beacon (2023)
Scenario: Nell'ottobre 2023, un cluster di validatori in esecuzione sull'operatore di nodi affiliato a Lido, Launchnodes, ha subito un attacco di slash simultaneo a causa di un errore di configurazione che ha causato l'esecuzione di più istanze di validatori con le stesse chiavi di firma su macchine diverse.
Implementazione: Il meccanismo di rilevamento delle modifiche (slashing) della Ethereum Beacon Chain ha identificato attestazioni con doppia firma da parte dei validatori interessati. Altri validatori hanno inviato prove di modifiche al protocollo, attivando il processo di penalizzazione automatizzato. Ciascun validatore interessato ha ricevuto una penalità iniziale di circa 1 ETH (1/32 di 32 ETH), è entrato nella coda di uscita e ha dovuto affrontare un periodo di valutazione della penalità di correlazione di 36 giorni.
Esito: Poiché il numero di validatori penalizzati simultaneamente era relativamente piccolo rispetto al totale dei validatori, la penalità di correlazione è stata minima. Ogni validatore penalizzato ha perso circa 1-2 ETH in totale. L'incidente ha spinto il comitato di valutazione degli operatori di nodo di Lido ad implementare requisiti infrastrutturali più rigorosi e obblighi di protezione dalle penalizzazioni per tutti gli operatori.
Esempio 2: Doppio attacco con simboli smussati a Cosmos Hub (2019)
Scenario: Poco dopo il lancio della mainnet di Cosmos Hub nel marzo 2019, un validatore è stato scoperto a firmare due volte i blocchi a causa dell'esecuzione di istanze di validatore ridondanti senza un adeguato coordinamento del failover.
Implementazione: Il protocollo di consenso BFT di Tendermint ha rilevato automaticamente le firme dei blocchi in conflitto. Il protocollo ha applicato una penalità del 5% al totale degli ATOM vincolati del validatore (inclusi i token delegati) e il validatore è stato "bloccato" (temporaneamente rimosso dal set di validatori attivi) con un periodo di svincolo di 21 giorni prima che i deleganti potessero recuperare i token rimanenti.
Esito: L'evento di "slashing" ha colpito non solo l'operatore del validatore, ma anche tutti i deleganti che avevano vincolato i propri ATOM a quel validatore. Questa conseguenza concreta ha stimolato lo sviluppo di strumenti di valutazione del rischio di delega e ha spinto i validatori ad implementare pratiche infrastrutturali più robuste. L'incidente è diventato un caso di studio ampiamente citato nell'ecosistema Cosmos sull'importanza della sicurezza operativa.
Esempio 3: Slashing dell'equivoco a pois (2022)
Scenario: Un validatore Polkadot ha prodotto due blocchi diversi alla stessa altezza di blocco durante un problema di sincronizzazione di rete, attivando il meccanismo di rilevamento delle equivoci della catena di relay.
Implementazione: il gadget di finalità GRANDPA di Polkadot ha rilevato le proposte di blocco in conflitto e ha avviato una segnalazione di penalità. Secondo il modello di penalità di Polkadot, la sanzione è stata calcolata in base al numero di trasgressori simultanei: poiché era coinvolto un solo validatore, la penalità è stata fissata a circa lo 0.1% dei DOT messi in staking dal validatore.
Esito: La lieve sanzione ha rispecchiato la filosofia di progettazione di Polkadot, che prevede un trattamento indulgente per gli episodi isolati. Tuttavia, anche i nominatori del validatore (l'equivalente dei deleganti in Polkadot) sono stati penalizzati in modo proporzionale. L'evento ha evidenziato come il modello di penalità progressiva di Polkadot, in cui le sanzioni aumentano in base al numero di trasgressori simultanei, offra un approccio più articolato rispetto alle penalità a tariffa fissa.
Esempio 4: EigenLayer Restaking Slashing Goes Live (2025)
Scenario: Dopo aver operato senza slashing in tempo reale sin dal suo lancio, EigenLayer ha attivato la sua funzionalità di slashing nell'aprile 2025, completando la visione originale del protocollo. All'inizio del 2026, EigenLayer deteneva oltre 18 miliardi di dollari in ETH TVL rimessi in circolazione su più di 39 Servizi Validati Attivamente (AVS).
Implementazione: Il sistema di penalità di EigenLayer è stato progettato in modo che gli operatori possano limitare la propria esposizione ai singoli AVS (Automatic View System), il che significa che un malintenzionato su un AVS non avrebbe necessariamente un impatto sugli operatori degli altri. I team AVS hanno aderito al sistema di penalità e definito condizioni di penalità personalizzate per i loro servizi specifici (reti oracle, livelli di disponibilità dei dati, bridge, ecc.).
Esito: Sebbene all'inizio del 2026 non si fosse verificato alcun evento di "re-slashing" di rilievo, l'attivazione dello "slashing" in tempo reale ha reso concreto il rischio teorico di "re-slashing". I protocolli di ri-slashing liquidi (Renzo, Puffer, EtherFi) hanno continuato a perfezionare i framework di stratificazione del rischio e le strategie di diversificazione per proteggere i depositanti. Il lancio dello "slashing" reale ha influenzato la riflessione del settore sui limiti dell'efficienza del capitale nella sicurezza criptoeconomica.
Tavola di comparazione
Caratteristica
Taglio (Penalità PoS)
Penalità per l'attività mineraria (costo PoW)
Sistema di reputazione (penalità sociale)
Tipo di penalità
Confisca diretta dei token dal saldo in staking
Costi indiretti dovuti allo spreco di elettricità e hardware
Esclusione sociale e perdita della delega futura
Rinforzo
Automatico, a livello di protocollo, crittograficamente verificabile
Conseguenza economica naturale dei blocchi rifiutati
Manuale, guidato dalla comunità, soggettivo
Gravità della pena
Configurabile: dallo 0.01% al 100% della quota a seconda dell'infrazione e della rete
Fisso: il costo di estrazione del blocco scartato (elettricità + costo opportunità)
Variabile: va da un lieve danno alla reputazione al completo ostracismo sociale.
Velocità della punizione
Immediatamente dopo l'invio della bozza (da pochi secondi a qualche minuto)
Immediatamente dopo il rifiuto del blocco (secondi)
Lento, dipende dalla consapevolezza e dalla risposta della comunità.
Reversibilità
Irreversibile una volta eseguito dal protocollo
Irreversibile (elettricità già consumata)
Parzialmente reversibile attraverso il recupero della reputazione nel tempo.
Impatto sui deleganti
I deleganti perdono la quota proporzionale dell'importo tagliato
Non applicabile (i minatori operano in modo indipendente)
I delegati potrebbero ritirarsi, causando un impatto finanziario indiretto.
Costo dell'attacco di coordinamento
Scala in modo superlineare con il numero di attaccanti (penalità di correlazione)
Scala linearmente con l'hash rate necessario (51% della rete)
Non esiste una struttura di costi formale per gli attacchi coordinati.
Termini correlati
Proof of Stake (PoS): un meccanismo di consenso in cui i validatori bloccano criptovalute come garanzia per partecipare alla produzione di blocchi, con lo slashing che funge da principale meccanismo di controllo per garantire un comportamento onesto.
Validatore: un operatore di nodo che mette in staking criptovaluta per partecipare al consenso, propone e attesta i blocchi ed è soggetto a penalità di slashing per violazioni del protocollo.
Staking: l'atto di bloccare criptovaluta in uno smart contract per supportare le operazioni di rete, ottenere ricompense e accettare il rischio di penalità in caso di comportamento scorretto.
Finalità: Lo stato in cui una transazione è considerata irreversibile, garantito nelle reti PoS dalla minaccia economica di penalità (slashing) nei confronti dei validatori che tentano di annullare i blocchi finalizzati.
Casper FFG: il gadget di finalità di Ethereum, pubblicato da Vitalik Buterin e Virgil Griffith nell'ottobre 2017, che definisce le condizioni matematiche di slashing necessarie per garantire che i blocchi finalizzati non possano essere annullati senza distruggere almeno un terzo di tutti gli ETH in staking.
Delegated Proof of Stake (dPoS): una variante del PoS in cui i detentori di token delegano il loro potere di staking a validatori eletti, condividendo sia le ricompense che riducendo il rischio.
Liquid Staking: meccanismi di staking che emettono token derivati negoziabili (stETH, rETH) rappresentativi di asset messi in staking, consentendo ai partecipanti di mantenere la liquidità accettando una riduzione del rischio.
Esclusione temporanea: Rimozione temporanea o permanente di un validatore dal set di consenso attivo, solitamente attivata insieme o in alternativa alla penalità per inattività.
EigenLayer: un protocollo di ri-staking su Ethereum che consente di mettere in staking ETH per proteggere simultaneamente più protocolli, con la funzionalità di slashing che entrerà in vigore nell'aprile 2025, introducendo il rischio di "re-slashing" in cui lo stesso stake può essere penalizzato da più servizi.
Diversità dei client: la distribuzione dei validatori tra diverse implementazioni del software client di consenso, fondamentale per ridurre il rischio di penalità correlate causate da bug nei client dominanti.
Doppia firma: l'atto con cui un validatore firma due blocchi o attestazioni contrastanti nello stesso slot di consenso, che costituisce l'infrazione più grave punibile con una penalità sulla maggior parte delle reti PoS.
Perdita di inattività: un meccanismo di penalità su Ethereum che svuota gradualmente il saldo dei validatori offline durante i periodi in cui la blockchain non riesce a finalizzare le transazioni, distinto ma correlato allo slashing.
FAQ
D: Qual è la differenza tra slashing e inactivity leak? R: Lo slashing è una penalità severa e una tantum, attivata da comportamenti malevoli dimostrabili come la doppia firma o il surround voting. L'inactivity leak è una penalità graduale e continua applicata ai validatori che sono offline durante i periodi in cui la rete non riesce a finalizzare. Lo slashing comporta l'uscita forzata dal set di validatori, mentre l'inactivity leak riduce il saldo nel tempo, ma consente ai validatori di recuperare tornando online. Su Ethereum, lo slashing prevede una penalità iniziale più una penalità di correlazione per 36 giorni, mentre l'inactivity leak aumenta gradualmente e può eventualmente ridurre l'intero saldo di un validatore se la blockchain non riesce a finalizzare per un periodo prolungato.
D: Posso subire una penalità per il semplice fatto che il mio validatore è offline? R: Su Ethereum, un semplice periodo di inattività non comporta penalità, bensì sanzioni per inattività (piccole penalità di attestazione durante il normale funzionamento, o penalità di perdita di inattività più elevate se la blockchain non si finalizza). Tuttavia, su altre reti come Cosmos, un periodo di inattività prolungato (ad esempio, la perdita di 500 blocchi su 10,000) può comportare una penalità diretta dello 0.01% dei token in staking. Le regole specifiche dipendono interamente dalla blockchain che si sta validando.
D: Quanto può perdere un validatore a causa di un attacco di slashing su Ethereum? R: La penalità minima per uno slashing su Ethereum è pari a 1/32 del saldo effettivo del validatore (circa 1 ETH da una partecipazione di 32 ETH). Tuttavia, la penalità di correlazione, applicata nei 36 giorni successivi, può aumentare la penalità totale fino all'intero saldo effettivo del validatore se molti validatori vengono colpiti simultaneamente. In pratica, singoli episodi di slashing comportano una perdita di circa 1-2 ETH, mentre un attacco coordinato su larga scala o un bug del client che interessa un terzo dei validatori potrebbe comportare la perdita di tutti i 32 ETH.
D: Le penalità per slashing influiscono sui delegatori che hanno messo in staking i propri token tramite un pool? R: Sì. Nella maggior parte delle reti PoS, le penalità per slashing vengono applicate all'intero saldo in staking associato a un validatore, inclusi i token delegati. Su Cosmos, i delegatori perdono la stessa percentuale del validatore. Su Ethereum, i protocolli di staking liquido come Lido e Rocket Pool hanno implementato meccanismi di assicurazione e diversificazione degli operatori per proteggere i depositanti, ma una parte delle perdite dovute allo slashing potrebbe comunque essere trasferita ai detentori di token di staking liquido. È sempre consigliabile consultare la politica di distribuzione del rischio di slashing del proprio fornitore di staking.
D: Quali strumenti possono utilizzare i validatori per prevenire la doppia firma accidentale? R: Gli strumenti principali includono servizi di firma remota con database anti-doppia firma (Web3Signer, Dirk), il formato di interscambio di protezione dalla doppia firma EIP-3076 per migrazioni client sicure, la diversificazione dei client (utilizzo di client con consenso minoritario) e dashboard di monitoraggio in tempo reale (beaconcha.in, rated.network). I validatori non dovrebbero mai utilizzare le stesse chiavi di firma su più macchine contemporaneamente, poiché questa è la causa più comune di doppia firma accidentale.
D: Si è mai verificato un evento di slashing su larga scala? R: All'inizio del 2026, non si è verificato alcun evento di slashing di massa catastrofico su una rete importante. I più grandi incidenti di slashing su Ethereum hanno coinvolto gruppi di 10-20 validatori colpiti da bug del client o errori di configurazione, con conseguenti penalità totali relativamente basse a causa del basso fattore di correlazione. Tuttavia, il rischio teorico che un bug del client di maggioranza causi lo slashing di massa di migliaia di validatori rimane uno dei rischi sistemici più discussi nella comunità di staking di Ethereum.
D: In che modo il fenomeno dello slashing si collega ai protocolli di ri-slashing come EigenLayer? R: I protocolli di ri-slashing introducono un ulteriore livello di rischio di slashing. EigenLayer ha lanciato la sua funzionalità di slashing nell'aprile 2025, rendendo il rischio di ri-slashing reale anziché teorico. Quando ETH viene ri-skillato tramite EigenLayer, può essere soggetto a slashing sia dal protocollo nativo di Ethereum (per violazioni del consenso) sia da qualsiasi Actively Validated Service (AVS) a cui l'utente che effettua il ri-skilling aderisce (per violazioni delle regole specifiche dell'AVS). Gli utenti dovrebbero valutare attentamente le condizioni di slashing di ciascun AVS prima di effettuare il ri-skilling.
fonti
Ricompense e penalità del Proof-of-Stake di Ethereum
Vitalik Buterin e Virgil Griffith, “Casper, il gadget amichevole della definitività” (ottobre 2017)
Documentazione del modulo di slashing di Cosmos SDK
Polkadot Wiki: Taglio
Diversità dei clienti di Ethereum
Documentazione di EigenLayer
EIP-3076: Formato di interscambio per la protezione contro i tagli
Rete valutata: Valutazioni dei validatori di Ethereum