Im risikoreichen Bereich der digitalen Vermögenswerte entscheidet meist eine einzige Fehlentscheidung über den Unterschied zwischen einem Krypto-Millionär und einem leeren Geldbeutel.
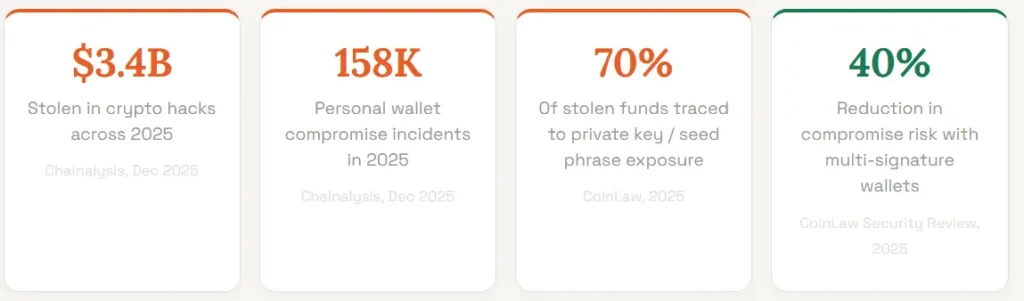
Da Hacker im Jahr 2025 voraussichtlich 3.4 Milliarden Dollar erbeuten werden, vor allem durch vermeidbare Lecks privater Schlüssel, ist Ihre Sicherheit nicht nur eine technische Angelegenheit, sondern Ihre primäre Verteidigungslinie.
Um den 158,000 im letzten Jahr gemeldeten Kompromittierungsfällen zu entgehen, müssen Sie die ABC-Strategie anwenden: Schützen Sie Ihre Zugangspunkte, beseitigen Sie vermeidbare Nachlässigkeiten und bewahren Sie Ihre Seed-Phrasen wie eine staatliche Bank auf.
Bei der Sicherung Ihrer Krypto-Wallet geht es nicht um komplexen Code, sondern darum, von den gefährdeten 70 % zu einer geschützten Minderheit zu werden.
Warum ist die Sicherheit von Krypto-Wallets wichtiger denn je?
Die Sicherheit von Krypto-Wallets war noch nie so wichtig. Anders als bei einem gehackten Bankkonto, wo Ihre Gelder in der Regel versichert und wiederherstellbar sind, führt eine kompromittierte Krypto-Wallet zu einem dauerhaften und unumkehrbaren Verlust.
Es gibt keine Betrugsabteilung, an die man sich wenden kann, keinen Mechanismus für Rückbuchungen und keine zentrale Instanz, die das Wallet des Diebes einfrieren kann. Sobald Ihr Geld Ihr Wallet verlässt und auf die Adresse eines Angreifers überwiesen wird, ist es unwiederbringlich verloren.
Die Bedrohungslandschaft von 2025 bestätigt dies. Der größte Einzelangriff des Jahres, der Einbruch in die Bybit-Börse im Februar, bei dem die Lazarus-Gruppe Ethereum im Wert von 1.46 Milliarden US-Dollar erbeutete – der größte Kryptodiebstahl der Geschichte.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
Während es sich hierbei um einen institutionellen Angriff handelte, sind einzelne Nutzer einer ebenso unerbittlichen Welle von Phishing-Angriffen, SIM-Swapping und gefälschten Wallet-Anwendungen ausgesetzt.
Allein im ersten Halbjahr 2025 wurden durch Phishing und Social Engineering 594 Millionen Dollar an Vermögenswerten gestohlen.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
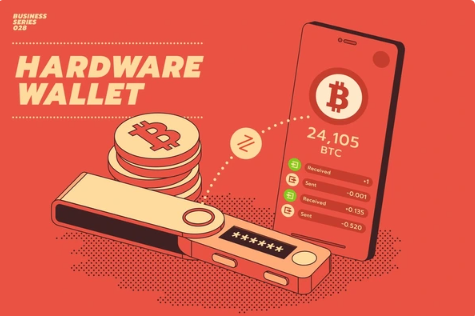
Eine Hardware-Wallet speichert Ihre privaten Schlüssel vollständig offline auf einem speziellen Hardwaregerät.
Das bedeutet, dass Ihre Kryptowährung selbst dann sicher bleibt, wenn Ihr Computer oder Smartphone vollständig von Schadsoftware infiziert ist, da die Signierung der Transaktionen auf dem Gerät selbst erfolgt und Ihre Schlüssel niemals dem Internet zugänglich gemacht werden.
Untersuchungen zeigen, dass Wallets mit Hardware-Schlüsselspeicherung und Air-Gap-Signierung im Jahr 2025 eine Vorfallsrate von unter 5 % aufweisen, im Vergleich zu über 15 % bei rein softwarebasierten Modellen.
Wenn Sie digitale Vermögenswerte im Wert von mehr als einigen hundert Pfund besitzen, ist eine Hardware-Wallet nicht optional, sondern unerlässlich.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
2. Bewahren Sie Ihre Seed-Phrase offline und niemals digital auf.
Kritische Priorität
Ihre Seed-Phrase ist eine Folge von 12 bis 24 Wörtern, die bei der Einrichtung Ihrer Wallet generiert wird. Sie ist der Hauptschlüssel zu allen Vermögenswerten, die sie verwaltet.
Etwa 70 % der in den letzten Jahren gestohlenen Gelder konnten auf die Offenlegung der Seed-Phrase zurückgeführt werden.
Schreiben Sie Ihre Seed-Phrase auf ein Blatt Papier oder gravieren Sie sie auf eine Stahlplatte und bewahren Sie diese an einem physisch sicheren Ort wie beispielsweise einem feuerfesten Tresor auf.
Fotografieren Sie es niemals, geben Sie es in eine App ein, speichern Sie es in Cloud-Diensten wie Google Drive oder iCloud und teilen Sie es aus keinem Grund mit irgendjemandem. Keine seriöse Plattform wird jemals danach fragen.
3. Aktivieren Sie die Zwei-Faktor-Authentifizierung – aber nicht per SMS.
Die Zwei-Faktor-Authentifizierung (2FA) bietet eine entscheidende zweite Schutzebene für Ihre Börsenkonten und alle verwahrten Wallets.
Allerdings ist die SMS-basierte Zwei-Faktor-Authentifizierung anfällig für SIM-Swapping-Angriffe, bei denen Kriminelle Ihren Mobilfunkanbieter dazu bringen, Ihre Telefonnummer auf eine von ihnen kontrollierte SIM-Karte zu übertragen.
Durch SIM-Swapping entstanden allein im Jahr 2025 Verluste von über 150 Millionen Dollar.
Verwenden Sie stattdessen eine Authentifizierungs-App wie Google Authenticator, Authy oder einen Hardware-Schlüssel wie einen YubiKey.
Veraltete 2FA-Systeme führten 2025 zu einem Anstieg von Kontoübernahmen um 32 %, weshalb dieses Upgrade unabdingbar ist. Weitere Informationen zu sicheren Kontopraktiken finden Sie in unserem Krypto-Wallet-Leitfaden.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
Hier ist eine allgemeine Anleitung zum Aktivieren von 2FA in Ihrer Krypto-Wallet:
Laden Sie eine seriöse Authentifizierungs-App herunter und installieren Sie sie wie Google Authenticator or Authy auf deinem Mobilgerät.
Melden Sie sich bei Ihrem Krypto-Wallet-Konto an und navigieren Sie zu den Sicherheitseinstellungen. Suchen Sie nach der Option zur Aktivierung der Zwei-Faktor-Authentifizierung und wählen Sie diese aus.
Befolgen Sie die Anweisungen, um den auf dem Bildschirm angezeigten QR-Code mit Ihrer Authentifizierungs-App zu scannen.
Nach dem Scannen generiert die App einen eindeutigen Code. Geben Sie diesen Code in das dafür vorgesehene Feld auf der Wallet-Plattform ein, um die Einrichtung zu bestätigen.
Einige Plattformen bieten Backup-Codes für den Fall, dass Sie den Zugriff auf Ihre Authentifizierungs-App verlieren. Bewahren Sie diese Codes an einem sicheren Ort auf.
4. Verwenden Sie für jedes Krypto-Konto ein eigenes, einzigartiges Passwort.
Schwache oder wiederverwendete Passwörter spielten eine bedeutende Rolle bei den 29 % der Sicherheitslücken bei zentralisierten Börsen, die im Jahr 2025 auf unbefugten Kontozugriff zurückzuführen waren.
Verwenden Sie einen Passwort-Manager, um lange, zufällige und einzigartige Passwörter für jede Krypto-Börse, Wallet-Anwendung und jedes E-Mail-Konto zu generieren und zu speichern, das mit Ihren Krypto-Aktivitäten verknüpft ist.
Besondere Aufmerksamkeit verdient Ihr E-Mail-Konto: Wenn ein Hacker die Kontrolle über Ihr E-Mail-Konto erlangt, kann er die Passwörter auf den meisten damit verbundenen Plattformen zurücksetzen.
Behandeln Sie Ihre Krypto-E-Mail-Adresse als ein separates, eigens dafür eingerichtetes Konto, das Sie für nichts anderes verwenden.
Hier einige Tipps zum Erstellen eines sicheren Passworts:
Ihr Passwort sollte mindestens 12 Zeichen lang sein und Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen enthalten. Je komplexer das Passwort, desto schwieriger ist es für Angreifer, es zu knacken.
Verwenden Sie keine leicht zu erratenden Informationen wie Ihren Namen, Ihr Geburtsdatum oder gebräuchliche Wörter.
Erwägen Sie die Verwendung eines Passwort-Managers, um sichere Passwörter für jedes Konto zu generieren und zu speichern und so die Sicherheit zu erhöhen.
Aktualisieren Sie Ihre Passwörter regelmäßig alle drei bis sechs Monate, um Ihr Wallet vor möglichen Angriffen zu schützen.
Verwenden Sie Passwörter nicht mehrfach. Wenn ein Konto kompromittiert wird, sind auch andere Konten mit demselben Passwort gefährdet.
Geben Sie Ihre Passwörter niemals an Dritte weiter, auch nicht an Personen, die behaupten, vom Kundendienst zu sein. Seriöse Unternehmen fragen Sie niemals nach Ihrem Passwort.
5. Überprüfen Sie jede Wallet-Adresse, bevor Sie eine Transaktion bestätigen.
Kritische Priorität
Bei Address Poisoning-Angriffen und Malware, die die Zwischenablage manipuliert, wird die kopierte Wallet-Adresse im Moment des Einfügens durch die Adresse eines Angreifers ersetzt.
Diese Angriffe erfolgen unbemerkt, automatisch und sind verheerend wirksam. Überprüfen Sie daher vor der Bestätigung immer die vollständige Wallet-Adresse Zeichen für Zeichen oder zumindest die ersten und letzten sechs Zeichen.
Bei Transaktionen mit hohem Wert geben Sie die Adresse manuell ein oder scannen Sie einen verifizierten QR-Code aus einer vertrauenswürdigen Quelle.
Blockchain-Transaktionen sind nach ihrer Bestätigung endgültig und unumkehrbar; es gibt also keinen Wiederherstellungsmechanismus, falls Sie an die falsche Adresse senden.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
6. Phishing-Angriffe über alle Kanäle hinweg erkennen und abwehren.
Hohe Priorität
Phishing war im ersten Halbjahr 2025 der häufigste Angriffsvektor und für 48 % der Sicherheitslücken in Börsenplattformen verantwortlich.
Angreifer geben sich per E-Mail, SMS, über soziale Medien und gefälschte Websites als Kryptobörsen, Wallet-Anbieter, Support-Teams und sogar Krypto-Influencer aus. Die URLs dieser gefälschten Websites unterscheiden sich nur um ein einziges Zeichen von den URLs der offiziellen Seiten. Speichern Sie die offiziellen URLs aller von Ihnen genutzten Plattformen in Ihren Lesezeichen.
Klicken Sie niemals auf Links in unerwünschten Nachrichten. Geben Sie Ihre Seed-Phrase, Ihren privaten Schlüssel oder Ihre Anmeldedaten niemals auf einer Seite ein, die Sie über einen Link und nicht über Ihre Lesezeichen aufgerufen haben.
Wenn etwas Dringlichkeit erzeugt, wird Ihr Konto innerhalb von 24 Stunden gesperrt. Betrachten Sie dies als Warnsignal, nicht als Grund zum schnellen Handeln.
7. Halten Sie Ihre Wallet-Software und die Betriebssysteme Ihrer Geräte stets auf dem neuesten Stand.
Hohe Priorität
Bei 19 % der größeren Krypto-Angriffe im Jahr 2025 wurden Zero-Day-Exploits eingesetzt, die auf Schwachstellen in Wallet-Anwendungen, Browser-Erweiterungen und Betriebssystemen abzielten, bevor die Entwickler Patches veröffentlichen konnten.
Eine Forschungsübersicht aus dem Jahr 2025 ergab, dass etwa 90 % der weit verbreiteten Browser-Erweiterungen mindestens eine ausnutzbare Sicherheitslücke aufwiesen.
Durch die Aktivierung automatischer Updates für Ihre Wallet-Apps, das Betriebssystem Ihres Geräts und Ihren Browser wird sichergestellt, dass Sie Sicherheitspatches so schnell wie möglich nach deren Veröffentlichung erhalten.
Dies ist eine der Sicherheitsgewohnheiten, die man sich mit dem geringsten Aufwand und der größten Wirkung aneignen kann.
8. Laden Sie Wallets und Apps nur von offiziellen Quellen herunter.
Hohe Priorität
Gefälschte Wallet-Anwendungen haben sich im Jahr 2025 dramatisch verbreitet und imitieren häufig beliebte Wallets wie MetaMask, Trust Wallet und Phantom, um Benutzerdaten und private Schlüssel in dem Moment zu erfassen, in dem sie eingegeben werden.
Diese betrügerischen Apps tauchen in inoffiziellen App-Repositories und dubiosen Browser-Erweiterungs-Stores auf und gelangen manchmal sogar durch die offiziellen App-Store-Prüfprozesse.
Laden Sie Wallet-Software immer direkt von der offiziellen Projektwebsite herunter. Überprüfen Sie vor der Installation den Namen des Entwicklers und die Anzahl der Bewertungen in einem beliebigen App-Store.
Im Zweifelsfall sollte der Link zur App im verifizierten Social-Media-Profil des Projekts und nicht in den Suchergebnissen gesucht werden.
Treten Sie UEEx bei
Erleben Sie die weltweit führende digitale Vermögensverwaltungsplattform
9. Erwägen Sie eine Multi-Signatur-Wallet für Unternehmen oder große Wertpapierbestände.
Empfohlen für Unternehmen
Eine Multi-Signatur-Wallet (Multisig-Wallet) erfordert die Genehmigung mehrerer privater Schlüssel, bevor eine Transaktion autorisiert werden kann; beispielsweise müssen zwei von drei festgelegten Schlüsseln unterschreiben.
Untersuchungen bestätigen, dass Wallets mit Multisig-Unterstützung das Risiko der Schlüsselkompromittierung im Vergleich zu Wallets mit nur einem Schlüssel um mehr als 40 % reduzieren.
Für Unternehmen, die Kryptozahlungen akzeptieren oder über signifikante Kassenbestände verfügen, ist Multisig der institutionelle Standard.
Dadurch wird der Single Point of Failure beseitigt, der herkömmliche Wallets anfällig für ein einzelnes kompromittiertes Gerät oder Teammitglied macht.
10. Trennen Sie Ihre Geldbörsen nach Verwendungszweck und Risikostufe.
Die Verwendung einer einzigen Wallet für alle Zahlungsvorgänge, DeFi-Interaktionen, NFT-Prägungen und die langfristige Aufbewahrung konzentriert Ihr gesamtes Kryptovermögen auf ein einziges Ziel.
Sicherheitsexperten empfehlen eine gestaffelte Architektur: eine Cold Wallet (Hardwaregerät) für langfristige Ersparnisse, die man selten nutzt, eine separate Hot Wallet für häufige Transaktionen und DeFi-Aktivitäten mit nur dem, was man kurzfristig benötigt, und eine dedizierte Wallet für die Interaktion mit neuen oder nicht geprüften Protokollen.
Auf diese Weise bleibt Ihre Spar-Wallet völlig unberührt, falls Ihre Hot Wallet durch eine böswillige Vertragsinteraktion kompromittiert wird.
Was ist der Unterschied zwischen einer Hot Wallet und einer Cold Wallet?
Die Kenntnis der grundlegenden Architektur verschiedener Wallet-Typen ist die Basis jeder sinnvollen Sicherheitsstrategie.
Die meisten Leute fangen mit einer Hot Wallet an und gehen nie darüber hinaus – genau darauf setzen die Angreifer.
Ist die Nutzung öffentlicher WLAN-Netze für den Zugriff auf Krypto-Konten wirklich so riskant?
Ja. Öffentliche WLAN-Netzwerke in Flughäfen, Cafés und Hotels können von anderen Nutzern desselben Netzwerks überwacht werden, und Angreifer erstellen häufig überzeugende gefälschte Hotspots mit Namen wie Airport_Free_WiFi, die darauf abzielen, den Datenverkehr abzufangen.
Wie kann ich feststellen, ob meine Krypto-Wallet bereits kompromittiert wurde?
Anzeichen für eine Kompromittierung sind unter anderem unerwartete ausgehende Transaktionen, die Sie nicht autorisiert haben, Anmeldebenachrichtigungen von unbekannten Geräten oder Standorten, die Unfähigkeit, auf Ihr Konto zuzugreifen, obwohl Sie das richtige Passwort verwenden, und verschwindende Guthaben.
Was ist ein SIM-Swap-Angriff und wie kann ich mich davor schützen?
Bei einem SIM-Swap-Angriff überzeugt ein Krimineller Ihren Mobilfunkanbieter, Ihre Telefonnummer auf eine von ihm kontrollierte SIM-Karte zu übertragen.
Sobald sie Ihre Nummer haben, können sie SMS-basierte 2FA-Codes abfangen und Passwörter zurücksetzen, die mit Ihrer Mobiltelefonnummer verknüpft sind.
Fazit
Während die breite Masse auf den nächsten unknackbaren Sicherheitspatch wartet, weiß die Elite, dass die Frage, wie man seine Krypto-Wallet sichert, ein Kampf ist, der im Kopf gewonnen wird, lange bevor er die Blockchain erreicht.
Durch die Umsetzung der ABC-Strategie, die Absicherung Ihrer Zugangspunkte, die Beseitigung menschlicher Fehler und die Verwahrung Ihrer Seed-Phrasen wie eine staatliche Bank können Sie die Hacker, die letztes Jahr 3.4 Milliarden Dollar erbeutet haben, effektiv ausschalten.
Haftungsausschluss : Dieser Artikel dient ausschließlich Informationszwecken und stellt keine Anlage- oder Handelsberatung dar. Die hierin enthaltenen Informationen sind nicht als Finanz-, Rechts- oder Steuerberatung zu verstehen. Der Handel mit Kryptowährungen birgt ein erhebliches Risiko finanzieller Verluste. Führen Sie stets eine sorgfältige Prüfung durch, bevor Sie Handels- oder Anlageentscheidungen treffen.
Handel mit Nachweis von Reserven
UEEx veröffentlicht monatliche Prüfberichte und Bestätigungen von Drittanbietern für jeden gelisteten Markt.
Wöchentlich erhalten Sie Marktanalysen, Handelsstrategien, Einblicke in den Futures-Markt und Sicherheitswarnungen. Gelesen von über 10,000 Krypto-Händlern.